
Chrome与Firefox旁路漏洞可外泄用户的脸书档案
报价宝综合消息Chrome与Firefox旁路漏洞可外泄用户的脸书档案
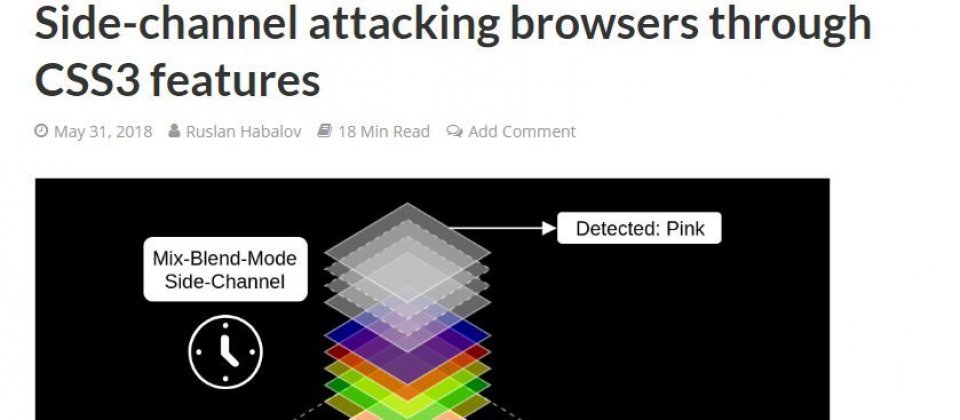
图片来源:
Ruslan Habalov
目前任职于Google的安全工程师Ruslan Habalov本周四(5/31)在他的个人部落格中披露,Chrome与Firefox于实现CSS混合模式(mix-blind-mode)功能时出现了旁路(side-channel)漏洞,将会泄露跨来源框架的视觉内容,所幸今年出炉的Chrome 63与Firefox 60都已修补了相关漏洞。
发现该漏洞的还有德国的渗透测试工程师Dario Weißer与另一名资安研究人员。
为了展示此一漏洞,研究人员造访了一个恶意网站,就能将脸书用户去匿名化,在完全不需要使用者的互动下取得该脸书用户的使用者名称、档案照片,以及所按赞的内容。
Habalov说明,在启用混合模式时,骇客可以利用DIV元素的堆叠来覆盖目标对象的浮动框架(iframe),浏览器渲染此一堆叠的时间会根据浮动框架内的像素颜色而有所不同,最后在浮动框架中移动该DIV堆叠,强迫重新渲染并测量个别的渲染时间,即有可能判断浮动框架的内容。
浏览器通常会借由同源政策(same-origin policy)来避免所造访的网域存取另一个网域的内容,上述漏洞则允许骇客绕过同源政策。有鉴于该漏洞现身于在2016年随着CSS3出炉的混合模式功能,除了Chrome与Firefox之外,微软的IE与Edge并未支援该功能,而Safari则未受到该漏洞的影响。
Weißer则向Ars Technica透露,不论是CSS、HTML或JavaScript都有可处理图形的众多功能,他相信未来可能还会出现类似的问题。



