
报告:ICO专案平均有5项漏洞,约7成智慧合约有安全风险
Positive.com
近年ICO(首次代币发行)蔚为风潮,但专门提供ICO安全稽核的业者Positive.com指出,去年推出的加密货币ICO专案中,从智慧合约、加密货币钱包和行动、Web app、基础架构,平均存在5项安全瑕疵,而高达71%的智慧合约有漏洞。
Positive.com指出,该公司分析的ICO专案,经由智慧合约、加密货币钱包和Web app出现的安全漏洞,至少导致这些专案一年损失1.5亿美金的资金,大约等于9.5%的以太币(Ethereum)被人偷光。
Bleeping Computer引述这家安全业者的研究结果,表示在所有测试的专案中,71%的智慧合约有漏洞,这会造成骇客可以读取、甚至修改原本不容许变更的合约内容。业者指出,问题可能包括专案的开发不遵守加密货币交易界面相关ERC20标准、随机数生成不正确等因,而究其原因出在他们缺乏程式开发专业及源代码测试不良。
研究还显示,去年ICO专案的行动app都有安全漏洞。被发现的手机app漏洞包括资料传输不安全、用户资料储存在手机中有备份,以及连线(session)ID曝光可能遭骇客滥用等。
研究人员指出,行动版app问题较小,因为不是每个ICO都有发布行动app,但是他们也在ICO的Web app中发现漏洞,而且不乏一般Web app都可见的重大漏洞,包括程式码注入、储存敏感资讯的Web服务器曝险、资料传输方式不安全,以及重要档案可被任意读取等。他们稽核结果发现,1/3的ICO安全漏洞与Web app有关。
这家安全厂商还发现,ICO除了软件问题外,组织者本身安全意识也有待加强。像是他们许多没有注册社交网站账号,或是ICO网域注册太少,使其用户遭到网钓诈骗。而他们自己对敏感账号也未启用双因素验证,让自己中社交工程及网钓攻击圈套,而导致官网被绑架或ICO数位钱包遭骇客控制。
从基础架构、智慧合约到app,所有研究的专案平均有5个漏洞,而1/4的漏洞会害到投资者,1/3让组织者自己遭殃。其中,所有稽核到的银行业ICO之中仅一个没有发现重大瑕疵。
Positive.com并未说明其研究的ICO专案样本总数。
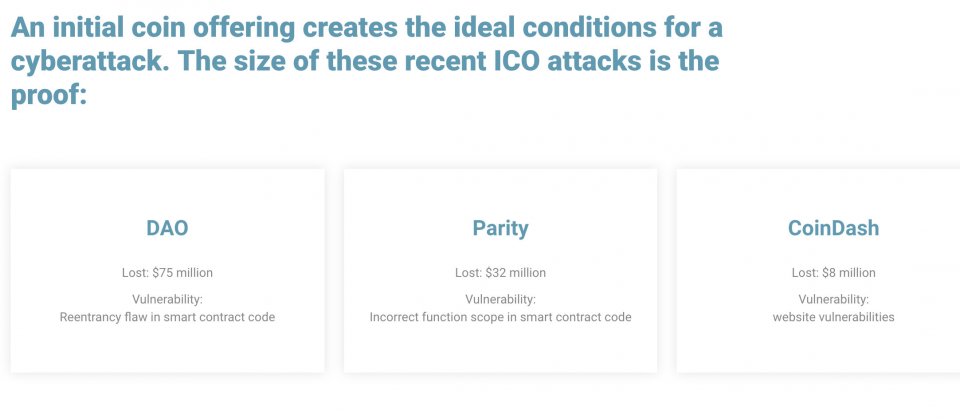
这项研究也呼应了去年以来ICO的安全风险。光是去年年中,就已经有Veritaseum、CoinDash及Enigma Project专案接连被骇而蒙受惨重损失。



