
VMware容器PaaS平台PKS1.1版释出,支援Kubernetes1.10,深度整合自家产品生态系
VMware
在2017年VMworld大会中,VMware联手Pivotal、Google推出了容器平台PKS(Pivotal Container Service),这套容器服务对VMware的战略意义,除了和既有SDDC架构结合、扩大与Cloud Foundry生态系整合,及获得Google Cloud一线支援外,还能支援许多不同Hypervisor,持续布局该公司的多云战略。
而近日,VMware与Pivotal一同宣布,PKS 1.1版正式上线,该平台支援了Kubernetes 1.10版,该Kubernetes版本的重要更新包括支援标准化储存的Container储存界面(Container Storage Interface,CSI),让储存供应商可开发自家解决方案。VMware表示,这个容器服务解决方案,要让企业能在多云环境加速导入Kubernetes,简化该工具的维运、管理任务。此外,该解决方案也是经认证合格Kubernetes服务,可以相容Google容器引擎。
而企业用户重视的高可用性、监控,或者与既有VMware环境整合等功能,PKS也在此版本进行补强。首先是高可用性功能,PKS让企业可以建立多个异地同步备份部署(Multi-AZ),在建置Kubernetes丛集时,系统管理员也能指定该服务区该丛级内管理政策、资料关联(Data Affinity)等设定。万一某丛集故障,其他异地丛集会立刻接手该丛集的工作负载,确保服务不中断。
再者是掌管大规模容器丛集一定都要配备的监控服务。在PKS 1.1版本中,该公司整合了自家云端应用监控平台Wavefront,提供Kubernetes环境的可视度。利用Wavefront平台,使用者可以收集PKS、容器应用程序以及微服务的运作资料,协助维运人员、SRE排除正式环境的故障问题。而使用者能根据Kubernetes的执行效能,定义触发警报条件,并且结合电子邮件、PagerDuty或其他DevOps工具,一旦系统运作不正常,系统就会发送通知给系统管理员。
再者,PKS也扩大与VMware自家工具生态系的整合。首先是自家混合云管理平台vRealize Log Insight功能,可以用于监控PKS容器平台,而搭配资料标签功能,追踪容器平台的运作。而PKS 1.1版会将所有Log纪录进行标签化、聚合处理,发派至vRealize Log Insight,透过标签,vRealize就能追踪特定的丛集、Pod、Namespace以及容器。此外,所有的Log资料传输时,都会搭配SSL加密,确保数据安全性。
第二个PKS整合的自家工具是VMware开源释出的容器储存库Harbor。现在已经支援至Harbor 1.5版。使用该容器储存库,上传映像档时,都会经过扫描、签署等工作,确保储存库内的容器映像档都安全。第三个工具则是NSX-T,利用该网络虚拟化工具,使用者可以将Kubernetes部署在各别隔离的子网络中运作,让每个丛集、Poad在独立网络环境执行。如此作法,可以确保各应用程序互相不干扰外,透过NSX-T,系统管理员也能根据各环境需要,部署相异的网络管理政策,让容器环境网络管理更自动化。
Bosh元件是Pivotal容器服务能够跨云的关键,Bosh这个由Cloud Foundry社群为维护的专案,是作为Pivotal容器服务与底层IaaS的Hypervisor沟通的界面。图片来源:VMware
而PKS 1.1版会将所有Log纪录进行标签化、聚合处理,发派至vRealize Log Insight,透过标签,vRealize就能追踪特定的丛集、Pod、Namespace以及容器。图片来源:VMware
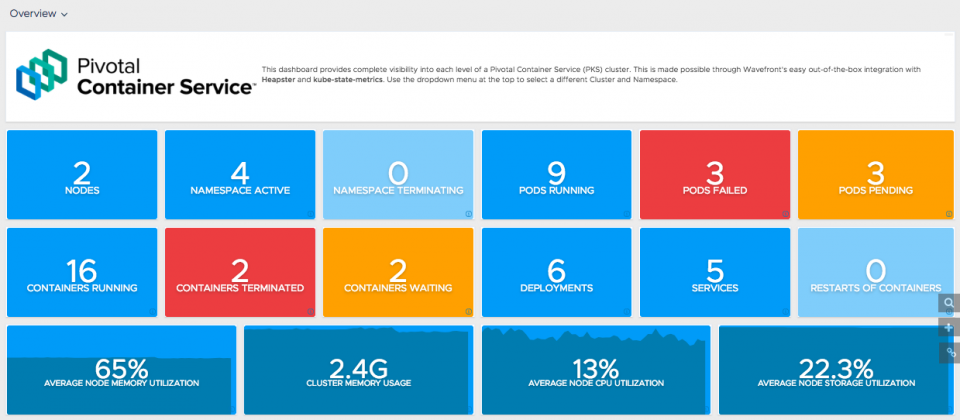
在Wavefront平台中,使用者可以浏览当前PKS环境的执行状况,包含当前基础架构的节点、Pod、容器技术,以及内存、储存空间的使用效率等数据。图片来源:VMware
与NSX-T整合也是PKS这次的重要特色。利用该网络虚拟化工具,使用者可以将Kubernetes部署在各别隔离的子网络中运作,让每个丛集、Poad在独立网络环境执行,而该功能也能让容器网络管理工作更为自动化。图片来源:VMware



