
Ubuntu屏幕锁定有臭虫,任意密码都能就近登入系统
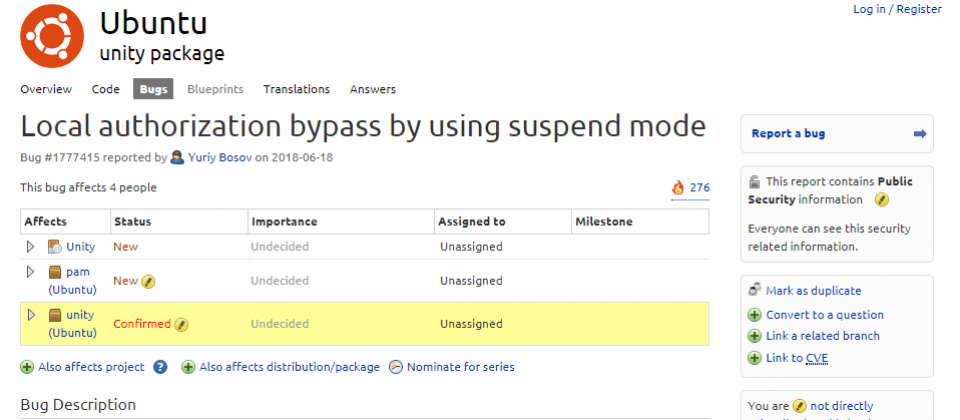
Ubuntu存在一个漏洞,让任何可以实际操作电脑的人,都能绕过锁定屏幕,输入任意密码登入系统。使用者只要让电脑进入待命模式(Suspend Mode),移除硬盘后再次唤醒系统,便能输入任何密码登入系统,存取前一位使用者的敏感资讯。经网友测试这个臭虫同时发生在Ubuntu 14.04、16.04、16.10与17.04,而其他Ubuntu生态系发布版像是Mate 18.04也在影响范围内。
这个在Ubuntu Launchpad上,6月中被回报的臭虫刚刚公开,臭虫的重现步骤非常简单,使用者在开启一些应用程序后,让系统进入待命模式,接着取下实体硬盘并再次唤醒系统,于锁定画面输入任意密码,便能成功存取系统。假设发生存取遭拒的状况,也只要快速按下实体关机键,就能成功存取系统,遇到黑画面的情况,只要重复按下关机键,再次进到输入密码的锁定画面步骤都能解决。
该漏洞最先在Ubuntu 16.04.4长期支援桌面版本被测试出来,回报者表示,他以应用程序Unity作为测试,即便移除了硬盘重新登入系统,仍然可以顺畅的接续先前的工作阶段。而这也代表,恶意人士有办法存取前一名操作者使用过的敏感资料,这可能包含密码管理器或是文件。回报者同时也测试了其他版本的Ubuntu,发现14.04、16.04、16.10与17.04也都受影响,也有其他网友发现,Mate 18.04也存在这个臭虫,但是整体受影响的范围目前仍不确定。
不过,Ubuntu安全工程师Marc Deslauriers似乎不认为这个臭虫有办法解决,他提到,当恶意人士有办法实体的存取硬盘,那就表示他有办法更换密码并解锁电脑。而这段话遭到网友反驳,认为这段话需要视条件成立,当这个臭虫也能在全加密的硬盘中重新实现,那代表这是一个极度严重的臭虫,因为能够实体存取硬盘,不代表有能力存取加密硬盘上的资料。另外有网友提出直觉的观点,表示密码错误就不应该让操作者能够登入系统。



