
AWSIoTDeviceDefender服务上线,加强连网设备安全
AWS
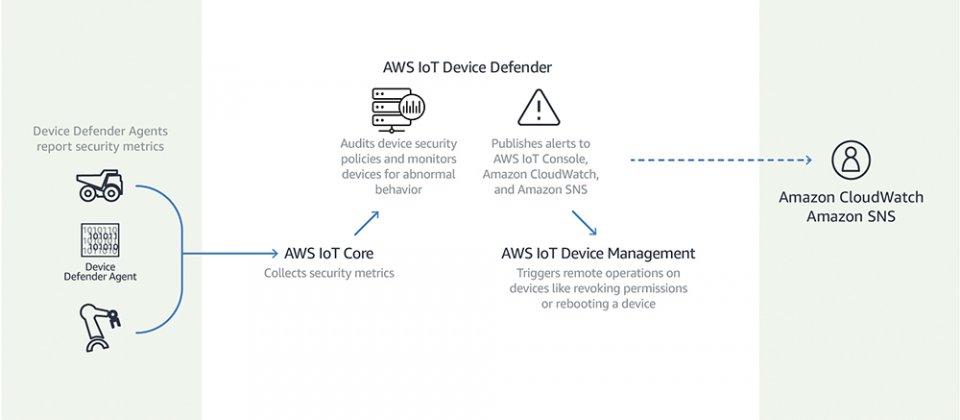
物联网时代下,连线装置数量急遽成长,设备安全性成一大隐忧,不时传出不法人士利用企业终端装置漏洞,窃取机密资料的事件。而较早开始布局物联网市场的公云服务商AWS,在去年AWS re:Invent上,释出了AWS IoT Device Defender服务,因应物联网设备带来的资安挑战。在近日,AWS也宣布该服务上线,除了美国、德国、伦敦资料中心外,位在亚洲的东京、新加坡及首尔资料中心,即日起也开始能用该服务了。AWS首席传教士Jeff Barr表示,此服务可以侦测装置是否有异常行为,若出现异常状况,系统也会建议用户如何减轻损害。
在具体功能面上,首先,AWS IoT Device Defender服务会查核物联网装置的设定组态,是否符合常规的最佳设定,而使用者可以自行设定系统定期自动稽核,或者随需进行检查皆可。例如,在查核任务中,系统会检查设备是否使用过期、已撤销的凭证。或者设备的IoT管理原则设置是否过于宽松。在稽核工作发现上述事项时,系统会自动发送通知到AWS IoT管理主控台,监控中心Cloud Watch、SNS。
除了稽核工作,另外一个重要功能就是主动侦测,每个部署于IoT设备上的代理程式,会主动搜集数据,定期将数据回传至AWS IoT Device Defender。Jeff Barr表示,AWS IoT Device Defender会检查网络连线状况、外出封包、目的IP地址等资讯。而系统管理员可以主动设定资安管理政策,或是搜集IP地址,建立白名单、黑名单。一旦出现违规行为,系统便会留下历史纪录。在该历史清单中,AWS IoT Device Defender会纪录违规行为出现的时间、是否已预警,以及传送封包大小等细节。同时,装置管理员可以选择不同时间级距,浏览过往的违规纪录。
在稽核使用清单中,装置管理员可以点选哪一些项目必须列入检查,像是装置凭证共享、凭证是否过期、管理政策过于宽松、装置是否仍使用已撤销凭证等。图片来源:AWS
设定稽核项目后,AWS可以设定稽核周期,目前AWS IoT Device Defender服务所提供选项,包含单次稽核,或者每日、每周等选泽。图片来源:AWS
除了从综观的角度看过往的稽核历史纪录,使用者也可点选细节资讯,搭配稽核项目,系统会列出目前装置通过的比例等。图片来源:AWS
提供管理员自订资安管理原则也是AWS IoT Device Defender的重要功能。在AWS的示范案例中,使用者设定了该装置每一小时,只能接收、送出各100K的流量,管理员也可以串接SNS通知,当装置出现违反规则行为,系统会自动发布警告。当管理政策设定完后,该服务会将规则部署、套用至物联网装置。图片来源:AWS
一旦出现违规行为,系统便会留下历史纪录。在该历史清单中,AWS IoT Device Defender会纪录违规行为出现的时间、是否已预警,以及传送封包大小等细节。同时,装置管理员可以选择不同时间级距,浏览过往的违规纪录。图片来源:AWS



