
HP上百款打印机爆远端执行程式码严重漏洞,用户应尽速更新固件
打印机的安全风险,随着IoT的兴起而更受瞩目,全球打印机知名大厂HP,前阵子(7月31日)刚发布全球首个打印机弱点发现奖励专案,8月初他们又公开了2项具高度危险性的固件瑕疵,并提醒用户尽速修补。经我们与台湾HP确认,两起事件其实并无关连。
本次提供的固件更新,主要修补两个具高度危险性的漏洞,将可能引发远端执行程式码攻击。
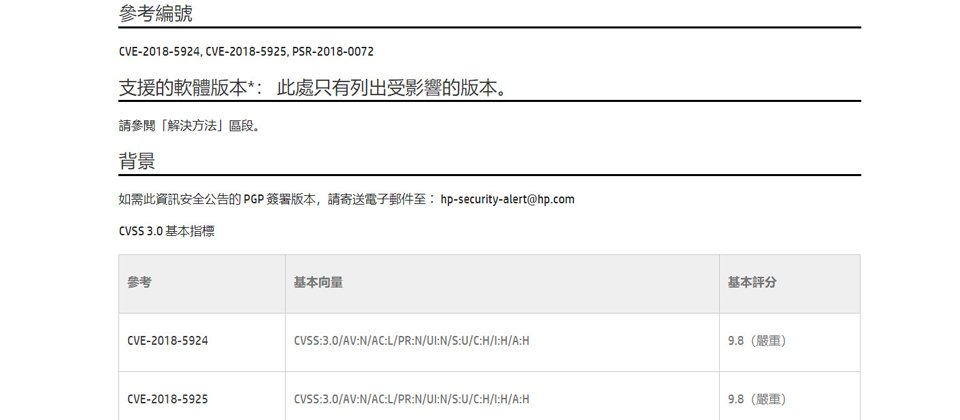
在HP官方网站的资讯安全公告中,列出了CVE-2018-5924、CVE-2018-5925的漏洞,两者在CVSS 3.0评分高达9.8,均列为严重等级。
HP也简单说明了此次弱点摘要,主要是多款喷墨打印机上发现有两个安全漏洞,一旦骇客远端传送恶意制作档案至受影响装置,可能触发堆叠或静态缓冲区溢位(Buffer Overflow),进一步导致远端执行任意程式码的威胁。
根据HP公布的统计资讯显示,高达166款HP产品系列受到影响,几乎遍及HP旗下喷墨系打印表机,包括OfficeJet商用系列近54款、大图输出机产品DesignJet系列近24款、高速打印机PageWide系列22款,以及Deskjet与ENVY、Photosmart等系列产品。所幸的是,LaserJet系列激光打印机并不在清单内。
目前,HP已公告相关固件更新版本,使用者应尽快前往产品的“软件和驱动程式”页面,并按照提供的指示来进行固件更新。
事实上,此次更新修补影响层面甚广。以近年HP打印机高度风险等级的固件更新来看,例如,去年11月的CVE-2017-2750漏洞,CVSS 3.0评分是8.1,影响50款激光与喷墨引表机;而去年2月的CVE-2016-1503漏洞,CVSS 3.0计分也高达9.8,但仅影响27款OfficeJet与PageWide系列产品。相较之下,这次两个漏洞不仅具高度危险性,并且影响机款极多。
由于HP本月发布这两个漏洞修补的时间,与他们公布弱点发现奖励计划的时间点很接近。经我们与台湾HP确认,其实这次的弱点揭露修补,与漏洞奖励计划(Bug Bounty program)完全无关。
HP表示,他们是经由第三方研究机构的回馈,了解到部分打印机存在网络安全风险,目前他们也已经提供固件更新方案以降低风险,并发布资讯安全公告。而在资讯安全公告页面上,其实也有公布这起事件,是由TBA发现并通报HP。
无独有偶,资安业者Check Point在昨日(12日)公开并展示了一个漏洞攻击,骇客将能透过一条电话线与传真号码,来攻陷远端的传真机或多功能打印机,取得装置的控制权,进而攻击同一网络上的其它电脑。根据Check Point的研究报告说明,他们使用的是一台HP Officejet Pro 6830喷墨复合机,在他们成功掌控了该传真机后,并进而搜寻到同网段中的电脑,之后再利用EternalBlue发动攻击。
同时Check Point也提及,他们是在5月1日将此漏洞披露给HP,7月2到3日之间,与HP公司面对面会谈,证实与讨论这些漏洞,并针对HP的修补经双方测试与批准,在7月23日时,他们将漏洞被标记为严重。HP则在8月1日在网站上发布固件更新。另外,报告中也提及CVE-2018-5924与CVE-2018-5925。我们从时间与CVE编号来看,显然两起事件是有直接关联。目前我们也正与台湾HP再次确认中。
Check Point并认为,该攻击也适用于其它品牌的传真机或多功能打印机,呼吁其它业者应尽快采取行动。
在Check Point于12日展示的示范影片开头,描述的也就是关于传真设备上的远端执行程式码。
积极鼓励资安并重视产品资安事件处理
HP近年对于打印机上的资安防护,可说是动作频频,主动积极修补揭露的漏洞之外,去年我们也曾看到他们拍摄了“The Wolf”系列微电影,表达打印机带来的潜在资安风险。上月底HP也启动了全球首个打印机弱点发现奖励专案,是他们与Crowdsourced Security的弱点发现悬赏平台Bugcrowd合作,依据漏洞的严重程度,提供500美元到1万美元的奖金。
据了解,这是一项邀请制的弱点发现奖励计划,并非公开的专案,由受邀的研究人员担任奖金猎人,借由入侵他们旗下的打印机产品,以协助寻找这些打印机的固件安全漏洞。或许,HP此计划与这次的严重弱点的揭露有关,期望借助外界力量,为产品提升更多安全性。
在这次引表机产品弱点发现奖励计划中, HP尚未制定该专案的期限,但也计划将该专案延伸至旗下的PC产品线。只是,未来是否将转成公开形式让各界参与,HP则没有相关说明。
HP近日发布的资讯安全公告中,旗下多达166款喷墨打印机,存在两个具高度危险性的漏洞,目前他们也已经提供固件更新方案以降低风险,呼吁用户尽速进行固件更新以修补漏洞。



