
研究人员再爆第三个处理器推测执行旁路攻击手法L1TF
Intel
自今年初爆出Meltdown与Spectre两款针对处理器的推测执行旁路攻击手法之后,来自鲁汶大学、以色列理工学院、密歇根大学、阿德雷得大学及CSIRO Data 61的研究人员于今年1月再度向英特尔(Intel)与各大业者揭露第三款处理器攻击手法—L1终端故障(L1 Terminal Fault,L1TF),英特尔与Google等业者则在本周一(8/14)公布L1TF的细节与修补途径。
L1TF同样属于推测执行旁路攻击(Speculative Execution Side-Channel)手法,上述研究人员找到的漏洞为CVE-2018-3615,影响支援英特尔“软件保护扩充”(Software Guard Extensions,SGE)的某些处理器产品,英特尔的进一步研究则发现另外两个与L1TF手法有关的漏洞—CVE-2018-3620与CVE-2018-3646,其中的CVE-2018-3620涉及操作系统与系统管理模式,CVE-2018-3646则涉及Hypervisor软件,针对上述3个漏洞的攻击可导致L1快取中的资讯外泄,迄今尚未传出攻击事件。
英特尔表示,该公司于今年初陆续释出的微码更新已是缓解上述3个漏洞的重要元件,再加上操作系统业者与Hypervisor软件供应商本周开始发表的修补程式,将能协助消费者、IT专家或云端服务供应商取得他们所需的保护。
根据英特尔的说明,L1TF的每个漏洞都可能影响某些英特尔处理器,这些漏洞对大多数企业或消费者的冲击并不大,因为前两个漏洞可借由英特尔的微码更新及操作系统更新减缓,对效能也没有太大的影响。第三个漏洞则相对复杂,但主要波及采用虚拟化技术的资料中心,除了微码与操作系统的更新之外,还需采取额外的步骤来保护系统,特定任务的效能或资源的利用率则会遭到波及。
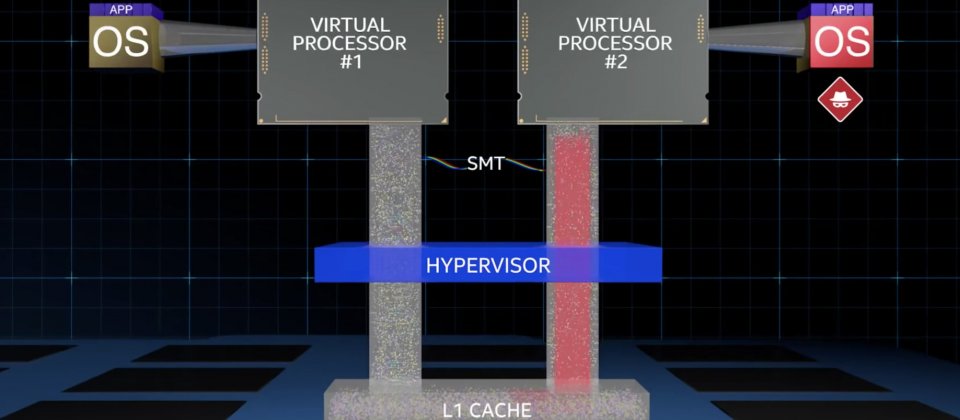
英特尔特别针对CVE-2018-3646进行详细的说明,指出虚拟化允许多个操作系统在同一台机器上运作,经常被应用在诸如云端运算的资料中心,并由Hypervisor软件负责管理,让资料中心中的每个服务器可同时执行不同的任务,有时这些虚拟化系统也会利用名为“同步多执行绪技术”(Simultaneous Multi-Threading Technology,SMT)的硬件技术。
SMT允许单一的CPU核心表现得像是两个不同的虚拟处理器,被称为手足执行绪(Sibling Thread),英特尔则以超执行绪(Hyper-threading)技术导入SMT,支援SMT之处理器的每个核心都含有一个名为L1快取的共享内存,也使得这两个手足执行绪可共享L1快取。
在特定的虚拟环境中,若有一个在手足执行绪上运作的客座平台遭骇客掌控,也许能针对其它手足执行绪上的资讯触发推测操作,就算系统知道这是不被允许的,也拒绝了骇客的请求,但若骇客想要的资讯正巧位于L1快取中,即有机会存取资讯。
英特尔表示,第三个漏洞仍然有缓解之道,首先是确保所有执行于处理器核心的客座平台都已部署L1TF缓解更新,以预防某个手足执行绪攻击另一个,其次则是部署微码与Hypervisor更新,以清除L1快取中残留的资讯,降低骇客自L1快取中存取资讯的机会。
倘若IT管理人员或云端服务供应商无法确保所有的虚拟操作系统皆已更新,则可启用某些Hypervisor所具备的核心调度(Core Scheduling)功能,以确保只有可靠的手足执行绪可存取同样的处理器核心,或者是规定每个核心只能执行一个执行绪。
事实上,在遭遇Meltdown与Spectre之后,英特尔已于今年3月宣布变更硬件设计,将在处理器上进行分区(partitioning),于应用程序与使用者权限之间建立保护墙,提高骇客的攻击难度,此一变更同时可预防Meltdown、Spectre与L1TF攻击手法,不管是代号为Cascade Lake的新一代Intel Xeon Scalable处理器,或是预计今年下半年出货的第八代Intel Core处理器都会采用新设计。
英特尔说明L1TF攻击手法:



