
Google推出容器储存库漏洞扫描服务,加强公有云容器环境安全
当容器技术已普遍落地在各大型公有云服务商后,其安全性也成为企业能否导入正式环境的关键点。在近日,Google宣布,自家公有云推出容器储存库漏洞扫描Beta版服务,可以提早在CI/CD阶段中,扫描映像档是否存在已知漏洞,避免开发者将有安全疑虑的映像档,部署至正式环境。
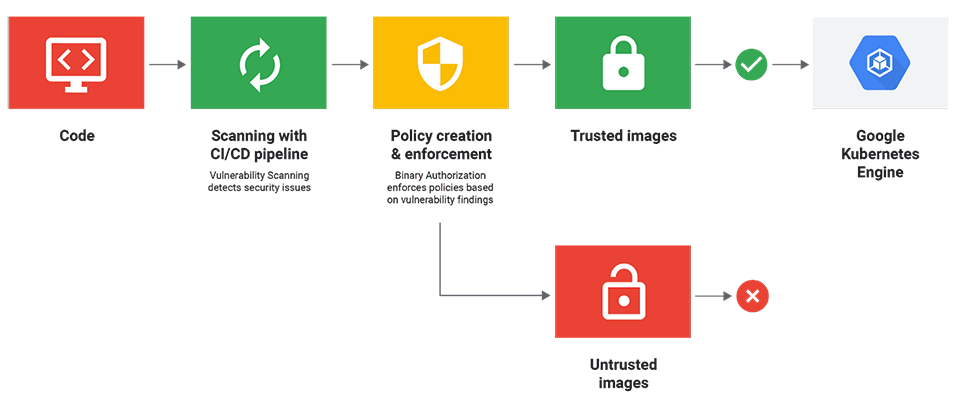
这个新推出的漏洞扫描服务,与Google自家的云端部署工具Cloud Build整合使用下,当开发者将映像档上传至容器储存库时,系统会触发漏洞扫描机制,侦测这些上传的OS打包档、映像档是否有漏洞。同时,此漏洞扫描服务也与GCP平台上的资安控制服务Binary Authorization整合,确保使用者上传、部署于Kubernetes环境的映像档,都是来自可信来源、未经手动干预的映像档。
当系统完成映像档扫描程序后,会提供维运人员细节资讯,包含漏洞严重程度、CVSS分数、目前是否有提供维修更新档。透过内建的过滤机制,维运人员可以根据事件严重性,决定映像档更新作业的排程。
目前这款漏洞扫描服务所支援的Linux打包档格式,包含Ubuntu、Debian、Alpine等操作系统,Google未来还会扩大支援CentOS、RHEL。而既有导入容器资安解决方案如Aqua、Twistlock,未来也能与此服务整合,扩大企业用户的容器安全网。
Google认为,从CI/CD流程中就加强系统安全非常重要,除了能减少时间成本,确保软件开发下游流程的安全性,也能降低风险,“资安管控流程必须是全程自动化,而非使用应急的手动操作。”
Google这款漏洞扫描服务,自家的CI/CD平台Cloud Build、资安控制服务Binary Authorization整合。当开发者上传映像档,在CI/CD流程要先通过漏洞扫描。接着,以扫描结果为基础,Binary Authorization服务会强制套用管理政策。当映像档通过这两层机制,才会被系统认证为安全映像档,可部署于Google Kubernetes环境中运作。图片来源:Google



