Android“启动模式”漏洞曝光:或致设备被窃听
Android“启动模式”漏洞曝光:或致设备被窃听
Android 曝光了一个严重的“启动模式”漏洞,尽管攻击者需要通过复杂的过程来入侵调制解调器和监听通话,但 IBM 团队已经证实了漏洞利用的可行性。好消息是,Google 已经修复了 Nexus 6 / 6P 智能机上的这一“高危漏洞”,此前攻击者可以通过 USB 连接,在启动过程中接管板载调制解调器,随后窃听电话和拦截移动数据包。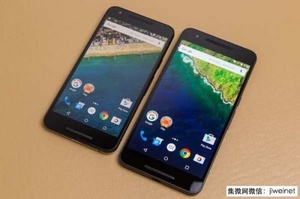
CVE-2016-8467 是 IBM X-Force 安全研究人员发现的多个安全漏洞之一,该“手机启动模式”漏洞利用被恶意软件感染的 PC(或恶意电源适配器)来隐匿访问 USB 接口。
万幸的是,补丁已在漏洞被公开利用前,于去年 11 月份向 Nexus 6 推出(Nexus 6P 在 2017 年 1月打上了补丁)。IBM 团队展示被顺利拦截到的一通电话呼叫的波形。
该漏洞还可以访问到手机确切的 GPS 坐标、详细的卫星信息、呼叫地点、窃取呼叫信息、访问或改动 EFS 分区上的“非易失性项目”。不过,漏洞利用的激活过程相当复杂:
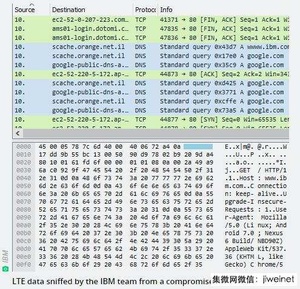
首先受害者得打开设备上的 Android 调试模式(ADB -- 开发者可借之向 Android 手机上载 APK 安装包),然后手动批准与受感染的 PC(或充电器)建立 ABD 连接。IBM 团队从一台受感染设备上嗅探到的 LTE 数据。
自此,攻击者拿到了 USB 访问权限,可以重启手机至一个特别的启动模式,永久启用各种额外的接口(而无需再依赖于 ADB 模式的开启)。
据悉,较早的 Nexus 6 比 Nexus P6 更易受到该漏洞的影响。后者在固件中禁用了调制解调器诊断,但仍可通过调制解调器的 AT 接口攻入。该接口允许攻击者窃取和发送短信,甚至有可能绕过两步验证。与此同时,研究者在 f_usbnet 驱动中发现了另一个漏洞(CVE-2016-6678),攻击者可借此“在每一个 USB 以太网数据帧中插入 4-5 字节的未安装内核数据”,从而有效访问和染指网络流量。
Google 将该漏洞标记为“中度严重”(moderate serverity),并已于去年 10 月推出了修复补丁。
(责任编辑:孙立欣 HF017)