
WSJ踢爆Google隐匿Google+隐私漏洞,Google坦承证实后宣布将关闭Google+
华尔街日报(Wall Street Journal,WSJ)于周一(10/8)踢爆,Google在今年初发现Google+的一个API含有隐私漏洞,将允许开发人员存取Google+用户友人的个人档案,Google在得知后担心引起如同脸书(Facebook)的资料外泄风波,并惹来监管机关的介入,因而选择隐匿不报,在遭WSJ披露之后,Google在同一天坦承了该API的缺陷,并大动作地宣布即将明年8月关闭Google+的消费者版本。
根据Google的说法,该公司在今年初发起Strobe专案(Project Strobe),以全面性地稽核第三方开发人员存取Google账号及Adnroid装置资料的权限,主要考察Google的隐私控制操作、用户因担心资料隐私而选择拒绝API的各种平台、开发人员可能会获得过多造访权限的领域,以及其它应该要透过政策严加控管的部分。
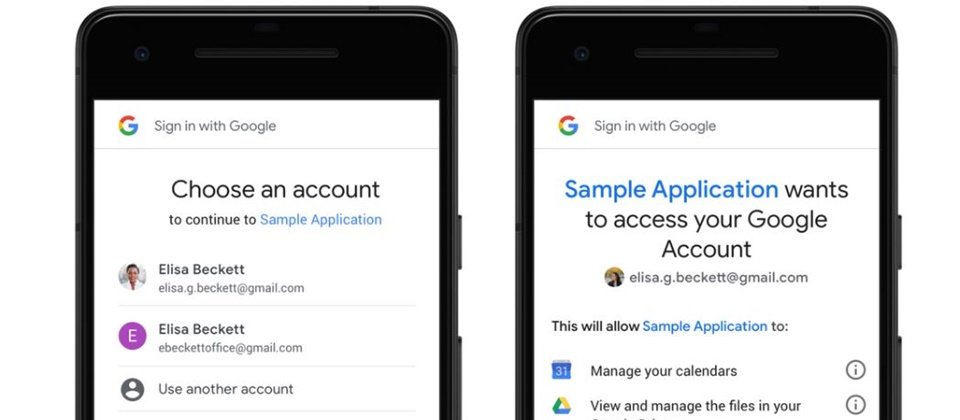
Strobe专案总计有4个重大发现,其中一项即涉及Google+。稽核显示,Google+有个People API含有隐私漏洞,当Google+用户允许基于该API的应用程序存取个人档案之后,此一应用程序也能存取用户友人的个人档案,不管相关个人档案是公开的或是仅与该名友人分享的。
这些不当被披露的个人档案内含姓名、电子邮件账号、职业、性别与年纪,但并未包含友人的Google+文章、讯息、Google账号资料、电话号码或G Suite内容。
Google工程副总裁Ben Smith说明,在隐私的考量下,该API的日志资料只能保留两周,使得Google也无从确认哪些用户受到该漏洞的波及,但分析后推估,最多可能有438个应用程序使用了此一API,危及50万个Google+账号。Google是在今年3月发现此一漏洞并立即修补了它。
华尔街日报引述消息来源报导,当Google发现此一API漏洞时,内部曾经经历一番公布与否的挣扎,当时Google律师曾说法律上并未要求Google必须对外披露此事,因为Google并不知道哪些开发人员可能拥有哪些资料,也不认为通知用户会有任何好处。此外,Google还担心该意外会造成类似脸书的资料外泄风波,并立即惹来监管机关的注意。
对此,Smith也提出了解释,他说Google每年平均寄出数百万个与隐私及安全漏洞有关的通知,对于是否通知用户有几个标准,包括潜在外泄资料的型态、能否辨识受影响的用户、有否任何遭到滥用的证据,以及是否需要开发人员与使用者的回应,但此一意外并未符合上述任何标准。
尽管Google认为Google+用户及开发人员不需因为该漏洞作出任何行动,但有鉴于Google也发现要成功建立并维护符合使用者期待的Google+服务是个重大挑战,再加上消费者版本的Google+使用率并不高,使得Google决定画下Google+的休止符。
Smith指出,Google+从未获得广大消费者及开发人员的采用,而且用户与程式之间的互动也有限,Google+消费者版本的使用率一直很低,有90%的Google+用户的使用期间不到5秒钟。
Google预计于明年8月关闭Google+的消费者版本,随后将释出下载与转移Google+资料的途径。
但Google决定保留Google+的企业版。Smith表示,内部审核透露Google+更适合应用于企业中,让员工能够于安全的企业社交网络中参与内部讨论,而且企业客户可自行设定存取规定,还能集中控制,因此决定专心发展企业版的Google+,也会推出更多的相关功能。
尽管《欧盟通用资料保护规则》(EU General Data Protection Regulation,GDPR)规定企业要在得知资料外泄意外的72小时之内通知监管机关,但由于此一事件是发生在今年3月,而GDPR是在5月才上线,使得Google逃过一劫,但恐怕还是得面对来自消费者以及监管机关的质疑。



