
研究人员公布D-Link路由器漏洞,牵涉8款产品,D-Link只修补2款
报价宝综合消息研究人员公布D-Link路由器漏洞,牵涉8款产品,D-Link只修补2款
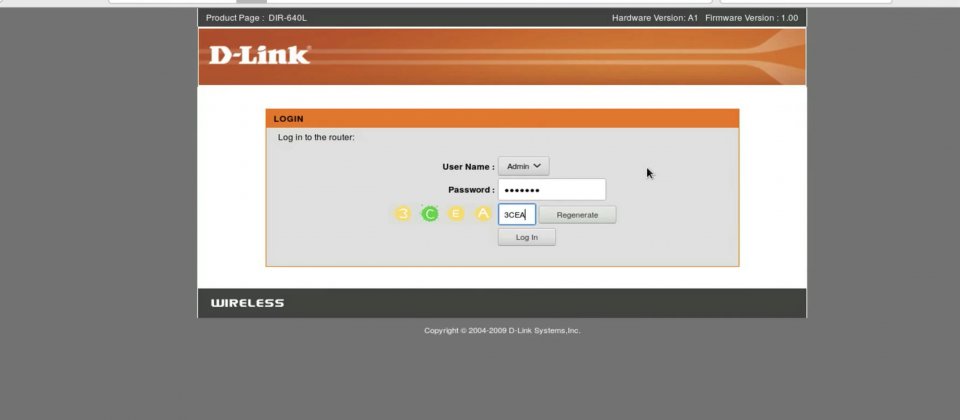
图片来源:
YouTube/sploit.tech
来自波兰西里西亚技术大学(Silesian University of Technology)的研究人员Błażej Adamczyk在近日揭露了影响8款D-Link路由器的3个漏洞,同时释出相关漏洞的概念性验证攻击程式以及展示影片,不过,D-Link只承诺将修补了被这批漏洞所波及的2款产品,因为其它6款产品的生命周期已经结束。
Adamczyk所发现的3个漏洞分别为CVE-2018-10822、CVE-2018-10824与CVE-2018-10823,其中的CVE-2018-10822属于目录穿越(Directory Traversal)漏洞,允许骇客进入存放管理凭证的文件夹,CVE-2018-10824漏洞则是以明文存放管理员密码,CVE-2018-10823是个Shell命令注入漏洞,让已通过身份验证的骇客得以在装置上执行任意程式,结合这3个漏洞即可让Adamczyk完全掌控所入侵的路由器。
这些漏洞影响了D-Link主打SOHO族群的8款DWR系列产品,涵盖DWR-111、DWR-116、DWR-140、DWR-512、DWR-640、DWR-712、DWR-912与DWR-921,不过D-Link只承诺要修补DWR-111与DWR-116。
Adamczyk表示,要针对上述漏洞执行攻击非常地容易,骇客只要能穿越目录就能轻易取得路由器的存取权,进而执行任意程式。
Adamczyk是在今年5月通知D-Link,隔月D-Link回应将修补DWR-111与DWR-116,但其它装置的生命周期已经结束,会再另行公告,但一直到9月Adamczyk都没有看到修补程式或公告,才在近日公布了漏洞细节。



