
2018年泄露个资暴增,45亿笔为去年同期2.3倍
Gemalto
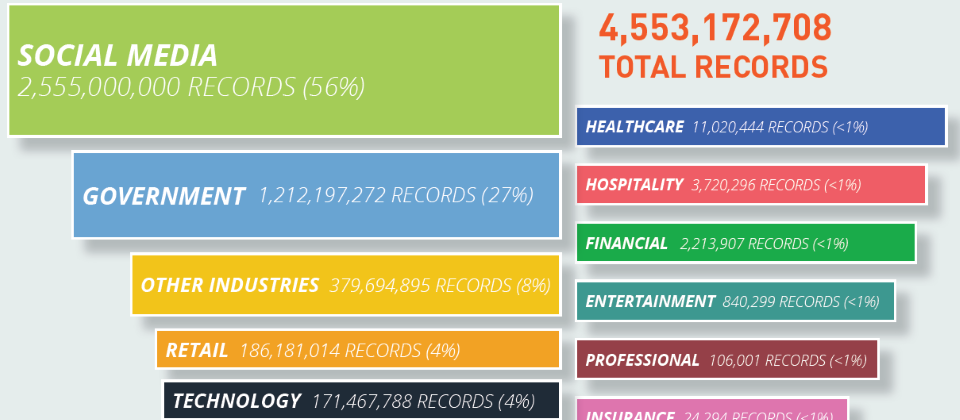
最近这2年,对于使用者的个人资料保护,各国都逐渐立法保障,然而根据身份认证解决方案厂商Gemalto指出,今年上半他们发现到945起个资外泄事件,泄露了超过45亿笔资料,相较于去年同期,2018上半年窃取个资事件数量虽略有减少,遭到泄露的资料量却大幅增加,是2017上半年的2.3倍,其中,一半以上都来自社群网站的资料外泄。
社群网站遭骇事件影响广泛
在Gemalto发表的2018上半年遭窃层级指标(Breach Level Index)报告指出,从遭骇企业的产业类别进行统计的结果,最近几年医疗机构与金融产业出现受到攻击的次数,都是居高不下,在今年上半分别有256件与159件,两者加起来大约占4成5。然而,从遭到窃取的个资数量来看,社群网站的资料外泄事件虽然仅有6件,却泄露了超过25亿笔个资,占总数量的56%,其中包含了3月爆发的剑桥分析(Cambridge Analytica)事件,剑桥分析公司利用资料收集应用程序,取得了8,700万名脸书用户的个资,导致人心惶惶,甚至脸书也在美国多家大型媒体登报道歉,首席执行官祖克柏更到美国国会说明。
而5月时,推特公开承认系统中的漏洞,导致3.3亿用户的密码以明码存放,虽然,经调查后,使用者账号没有遭到开采的情况,但该公司仍要求使用者尽快更换密码,以免账号受到盗用。这些事件,也突显社群网站一旦发生资料外泄,影响的范围可能会非常大,远比其他的企业要来得严重。
除了上述的社群网站资料外泄,政府单位也泄露了大量个资,今年上半约有12亿笔,占全部的1/4强。其中,在今年上半年发生的事件中,印度政府年初坦承,拥有12亿市民个资的国家数据库遭到外泄,而且不光是个人的出生日期、移动电话号码等资料,还包含了虹膜与双手指纹的建档。
即使是先进国家,纵使政府单位本身安全要求较高,但与其合作的厂商,也可能将取得的民众个资,暴露到网络上。6月底时,美国市场行销公司Exactis的服务器,出现重大漏洞,使得2TB容量、共3.4亿笔的个资,在未经加密保护下公开在网络上,虽然其中不含信用卡资料与社会安全码,但却拥有极为详细的个人喜好,像是兴趣、是否饲养宠物,以及抽烟习惯等,即使骇客无法直接利用来窃取民众的网络账号,然而上述资料可在社交工程里,用来骗取使用者的信任,进而达到诈骗的目的。
无心之过更加难以防范
另外,值得留意的是,虽然资料外泄的因素,超过一半来自外部的攻击,然而,由于企业员工因操作不当、采用错误设定等因素,无意间产生的意外事件数量,也创下最近5年来的新高,达到318件之多,占所有事件的34%。由于这样的失误,不像刻意发动攻击的资料窃取事件,可能会出现某些征兆,尚且有迹可循,相较之下,意外事件更加难以预防。
虽然,跟去年上半相比,意外事件导致外泄的个资数量,可说是大幅下降,从16.6亿减少为8.8亿笔,然而,我们从前面提及的事件中,不少都是系统漏洞造成个资公开的情况。
再者,云端储存服务虽然带来了便利,却也出现许多因使用者错误配置,导致将所持有的大量个资不小心公开。其中,在AWS S3储存体上设定不当,而衍生的资料外泄事件,可说是时有所闻。像是在上个月,备份还原软件厂商Veeam,传出他们建置在AWS上的MongoDB,不需密码就能存取,成为有心人士得以下手的目标。



