
看待应用系统安全性问题,不能只针对全面性的漏洞,也要留意个别元件的瑕疪
报价宝综合消息看待应用系统安全性问题,不能只针对全面性的漏洞,也要留意个别元件的瑕疪
图片来源:
周峻佑
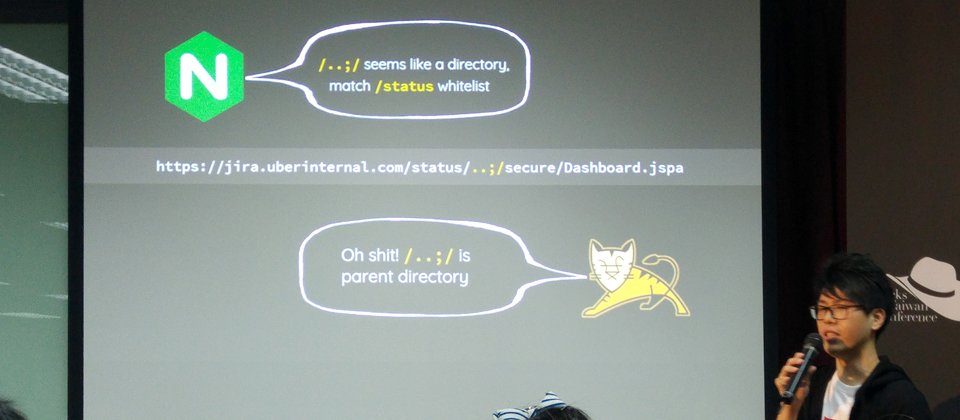
一般来说,对于系统弱点的控管,我们可能都会从个别软件下手,而软件开发厂商也只集中留意自己推出的产品中,是否出现能够被拿来利用的弱点,然而,随着实务上多种软件的搭配运用,不同软件之间的字元处理方式的差异,骇客可能得以长驱直入。戴夫寇尔(DevCore)顾问蔡政达(Orange Tsai)在今年的HITCON #14大会上指出,利用Apache、Nginx、Tomcat等网站服务器的常用软件中,对于特殊字元识别方式的不同,便能借此找到管理后台登入页面,或是存放密码的档案等,呼吁网站管理者要采取较为严谨的做法,像是隔离后台应用程序、管理主控台,并且检查代理服务器和后台服务器之间的互动行为。
为了要让多种软件之间的能够协同运作,人们采取了共通的标准,借此能够得以保护这些软件,在搭配运作时,不致产生问题。然而,蔡政达表示,虽然这样的措施确实达到了上述的目的,但还是仍有其不一致的地方。加上现在讲求快速开发,同样的问题也会随着程式码被沿用,而在更多系统上出现。



