
Container周报第61期:Docker企业版正式推出2.0,主打完整支援K8s
04/13~04/20重点新闻回顾:
Docker企业版正式推出2.0,完整支援跨云Kubernetes容器调度
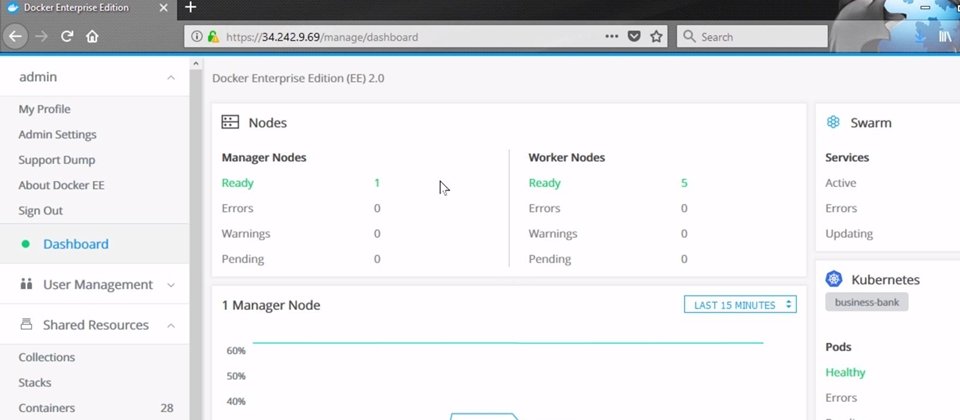
尽管创办人刚离开Docker公司,但Docker仍持续版本更新计划。Docker最近释出了Docker企业版的2.0版,主打可以跨OS、跨云的企业级容器管理平台,也强调可以透过Kubernetes来管理跨云容器调度。
Docker去年10月预告,将会再下一个版本支援Kubernetes,2.0等于是稳定支援的Kubernetes的Docker EE版本。在2.0版中,使用者可以透过单一界面,同时来管理Kubernetes和Dokcer自家的Swarm。
另外2.0也提供了更多的基本容器管理配置,来简化容器丛集的管理工作,例如一个指令就可以快速建立丛集、映像档配置预设安全性、Log快速存取机制等。另外也能整合企业LDAP和AD服务,来强化对容器丛集和容器应用的权限管控。另外2.0版也强化了L7路由和负载平衡机制。
不过,另一个推出已久的Docker Kubernetes for Windows版本,仍旧是Beta测试版,没有一并更新。另外去年DockerCon宣布的传统应用程序容器化(Modernize Traditional Applications,MTA)转换工具,也还没有在2.0中亮相。
管理AWS部署有新工具,HyTrust自动安全控管能双吃VM和容器
去年发生了多此AWS安全配置出错而外泄资料的资安事件,最近HyTrust推出CloudControl 6.0新版,锁定AWS服务,可以同时管理容器和VM,来进行自动化安全控管和部署。
HyTrust分别推出了可安装于Kubernetes和VM中的不同版本,但可用来执行同一套资安政策,包括用于内部环境或AWS上的云端环境。
CloudControl 6.0容器版提供了元件分析工具,可以来评估容器映像档的完整性,避免使用遭到污染或暗藏恶意程式的问题映像档。另外也有一个Runtime时期的监控工具,来确保容器执行过程也能符合企业安全政策。
VMware的DevSecOps工具支援容器,可将资安政策延伸到第三方容器平台
VMware则在今年RSA安全大会中,宣布自家的VMware AppDefense云端服务,开始支援容器安全性的检查。AppDefense增加了新的API,可以用来整合容器调度平台,让第三方应用程序,来套用AppDefense提供的安全政策。换句话说,企业原本可以用
AppDefense来建立自家VM的安全政策,现在也可以建立容器的安全政策,而第三方软件业者,则可透过AppDefense安全API,将安全政策延伸到其他产品上。目前,第一个宣布要支援AppDefense的容器安全API的业者是Aqua Security,预计在明年下半年可以推出这项功能。
AppDefense可以提供一个企业内部应用程序环境的安全状态地图,让企业更容易运用CI/CD工具来建立资安自动化规则(DevSecOps),未来也可以在资安状态地图上,呈现出容器化应用的安全状态。VMware也计划在今年第二季部署到欧洲资料中心,对欧洲企业提供服务。
Rancher分散储存平台Longhorn扩大支援,延伸到Kubernetes容器丛集
刚推出2.0新版的容器软件业者Rancher最近宣布,开源的分散式容器储存计划Longhorn将支援Kubernetes的可用丛集。Rancher可以将同一个丛集中所有节点的本地端储存空间,整合起来,再分派给不同的容器化应用来使用,等于是一种类似储存虚拟化(Storage Virtualization)的储存容器化技术(Storage Containerization)。
Rancher去年启动这个Longhorn计划,现在只进展到0.2版。Rancher官方表示,Longhorn可以将一个复杂的储存控制器分散成大量小型独立的储存控制器,目前可以提供到10万个储存控制器,给不同的应用程序各自使用,而不是透过单一储存控制器来提供10万个储存空间。
目前已有容器储存平台如OpenEBS开始使用Longhorn专案的技术,来设计永久性容器储存功能。不过,Rancher没有透露何时才能推出Longhorn正式版,该公司首席执行官预估,可能要2~3年后。
不需Root权限, Google释出容器映像档建立工具Kaniko
最近,Google释出开源创建容器映像档工具Kaniko,让开发者不需要拥有Root权限,也能在Kubernetes丛集环境,用Dockerfile建立容器映像档。
Google表示,用标准的Dockerfile建立容器映像档,通常仰赖Docker守护行程的交互存取,但这个动作需要去Root权限才能执行,而可能会使像Kubernetes丛集这类无法轻易或是安全的公开其Docker守护行程的环境难以建立容器映像档。
为克服这个问题,Google开发了Kaniko,不只能以Dockerfile建立容器映像档后并将其推送至Registry,而且还不需要特殊权限,Google表示,使用者能在标准Kubernetes丛集、Google Kubernetes Engine或是任何没有特殊权限的环境执行Kaniko。
RHEL 7.5正式版释出
红帽正式发布Red Hat Enterprise Linux 7.5正式版,除了强化安全性与法遵性功能外,还持续整合Windows基础架构,整合新工具降低企业用户储存成本,并且预告将在RHEL 8时弃用Python 2。
RHEL 7.5目标是成为混合云环境的稳固基础,无论是在内部部署(On-premise)或是微软Azure云端服务,都进一步与微软Windows的基础架构整合。RHEL 7.5改进了和Windows Server管理和传输的实作,提升与微软Azure云端服务资料传输的安全性,并增进
Microsoft Active Directory架构的效能。也完整支援开源命令列工具Buildah,可于背景执行完整的Container或是守护行程,不仅加速部署速度,还因为减少攻击面而提高安全性。
另外,开源法遵检查工具OpenSCAP与红帽Ansible Automation在7.5中进一步整合,能直接创建OpenSCAP执行扫描作业的Ansible Playbooks自动化范本来重复使用。
OCI释出容器映像档规范,盼打通各家容器管理平台
开放容器倡议组织(Open Container Initiative,OCI)要制定映像档发布标准,打破各容器管理平台的互通障碍。OCI启动发布规范专案,以Docker Registry v2协定为基础,订立容器映像档推送与拉取等行为的发布标准。
容器发布规范在GitHub上的提案,只有发布API的规范,并不包含Docker Registry的程式码,不过Docker Registry则被当作参照实作,该协定还有其他非开源的实作,包括Google的gcr.io、Amazon ECR、CoreOS Quay、Gitlab registry,JFrog Artifactory registry、华为Dockyard等。
Docker Registry已经是Runtime与映像档的公认标准,有超过400亿个映像档遵循这个协定发布。
责任编辑/王宏仁
更多Container产品动态
NeuVector推出2.0版,可用L7防火墙来强化Kubernetes安全
德国商Camunda推出Optimize 2.0,可提供微服务效能分析



