
前美国国家地理空间情报局资安长:选取资安工具需“以质取量”
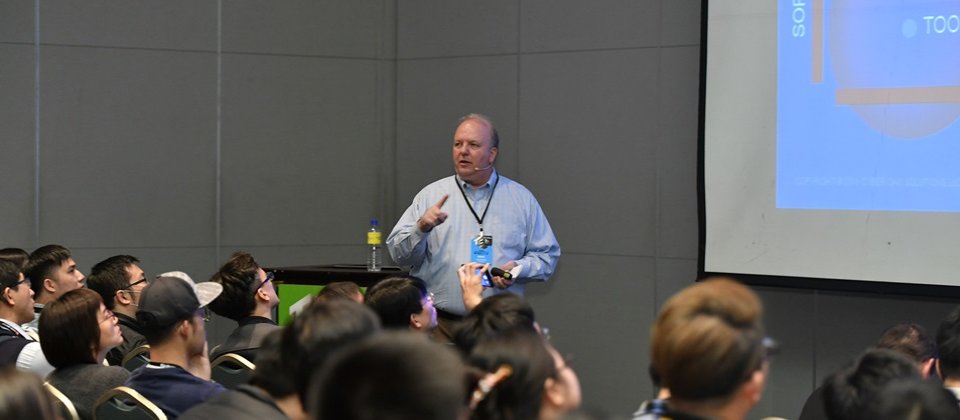
前美国国家地理空间情报局资安长Lance Dubsky认为,SOC在选择资安工具时,应“以质取量”,并选择能够与现有工具整合的产品。
摄影/洪政伟
网络资安事件在近几年层出不穷,从社交平台的个资外泄,到企业、银行、甚至国家单位的机密遭骇等,都促使各个组织建立SOC(资安监控中心)、来保护手中资料,而各种资安工具也如雨后春笋,大量涌现。前美国国家地理空间情报局资安长Lance Dubsky表示,为防范资安威胁,选对工具很重要,因此SOC必须了解防护工具的性质、评估其功能是否符合任务需求。不过,他认为,“以质取量”也是关键,选择可信的几项资安产品,并与现有工具整合。而省下来的成本,还可用在资安的强化,比如研发机器学习模型,来自动监控网站或数据库的存取记录,以辨识是否有APT(进阶持续性渗透攻击)发生。
首先,在防范网络资安威胁时,Lance Dubsky强调,积极防范是第一步。他解释,任何组织的SOC在平时就需备有行动计划和补救措施,而非等到危害发生时,才想办法解决。此外,组织中的资安防护部门,也要与网络管理部门紧密合作,才能及时发现威胁。而对组织中的所有资产,SOC需有深刻了解,以预料每项资产可能遭遇的攻击,才能未雨绸缪。除此之外,快速学习新资讯的能力也十分重要,以便快速评估风险,并对风险采取防范行动。
再来,Lance Dubsky认为,“修补弱点,也是SOC的核心工作”。他表示,SOC虽然能侦测资安威胁,但若无法及时修补弱点,SOC等同于虚设。另外,他也说道,如果组织中有配置管理(Configuration Management)和修补策略,管理者就可根据信任的操作系统,进行自动修补,而不必再额外花时间、以人工测试修补程式再上线,因为这些额外花的时间,会让组织继续暴露于危险中。Lance Dubsky就举例,他在过去服务的组织里,常看到一些SOC员工,老是花时间在测试各种修补程式。他认为,花过多时间和人力在测试修补程式,反而会适得其反。
而对于资安工具的选择,Lance Dubsky认为,“以质取量”是关键。他说,近几年由于资安事件层出不穷,市面上资安防御工具如雨后春笋般,大量涌现。面对这么多工具,Lance Dubsky表示,SOC可先以“可靠的供应商”作为第一道筛选条件,而后再依据工具性质、功能和是否能与现有工具整合等条件,进行第二、第三道筛选等,以达到“以质取量”。
如此一来,Lance Dubsky表示,省下来的成本就可用在强化资安。他举例,组织可以投入资金,研发机器学习模型,来自动监控网站或数据库的存取记录,以辨识是否遭受APT等攻击。Lance Dubsky最后总结,网络资安和机器学习的整合,就是当今组织、企业所需要的;而资安工具的供应商,也该加强工具的整合性,让使用者能将不同工具形成工具组,达到更好的防御效果。文⊙王若朴



