
骇客企图开采思科ASA漏洞了,快修补!
报价宝综合消息骇客企图开采思科ASA漏洞了,快修补!
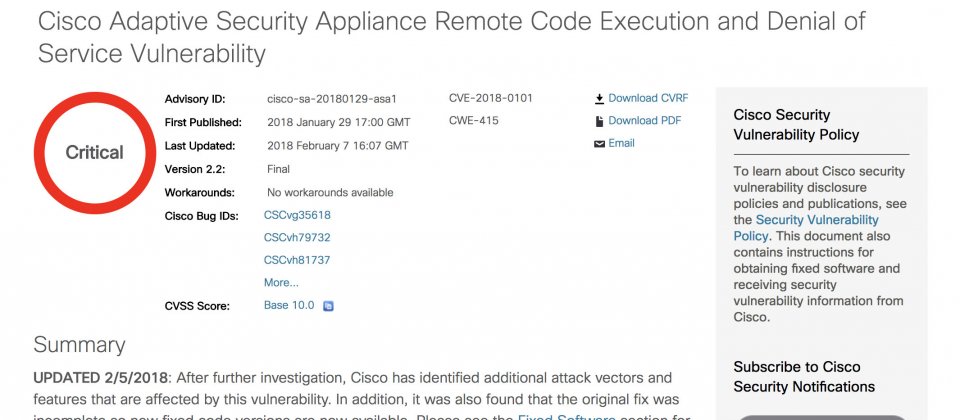
思科已在上周第二度修补ASA漏洞。
图片来源:
Cisco
思科(Cisco)在上周更新了Adaptive Security Appliance(ASA)软件CVE-2018-0101漏洞的安全通报,相关迹象显示已有骇客尝试开采该漏洞,思科呼吁用户尽快修补。
ASA软件为思科ASA产品家族所使用的核心操作系统,它被广泛部署于防火墙装置、路由器与交换器的ASA服务模组,以及ASA 1000V云端防火墙上。
当思科于1月底修补CVE-2018-0101漏洞时,以为它只影响WebVPN功能,并导致远端程式攻击,随后思科发现低估了该漏洞的严重性,发现它也波及了其它功能,还可能引发各式的阻断服务攻击,因而于2月5日重新再修补了一次,且当时并未发现有任何针对该漏洞的攻击行动。
然而,该漏洞显然已引起骇客的觊觎,思科Talos安全情报经理Matthew Olney上周四(2/8)表示,已看到针对CVE-2018-0101漏洞展开阻断服务攻击的概念性验证程式,呼吁用户尽快修补。
独立安全研究人员Kevin Beaumont亦于上周指出,有人正在他所建立的诱捕系统上攻击ASA漏洞。显示该概念性验证程式已然流入坊间。
不过,骇客似乎尚未成功攻陷该漏洞,根据Talos总监Craig Williams的说法,迄今看到的还是瘸脚的攻击行动。
不论如何,骇客目前锁定的是修补前的ASA漏洞,企业资安人员还是尽速修补为妙。



