
2年前骇客靠僵尸网络牟利的判决出炉,惊见逾2,500台QNAPNAS设备
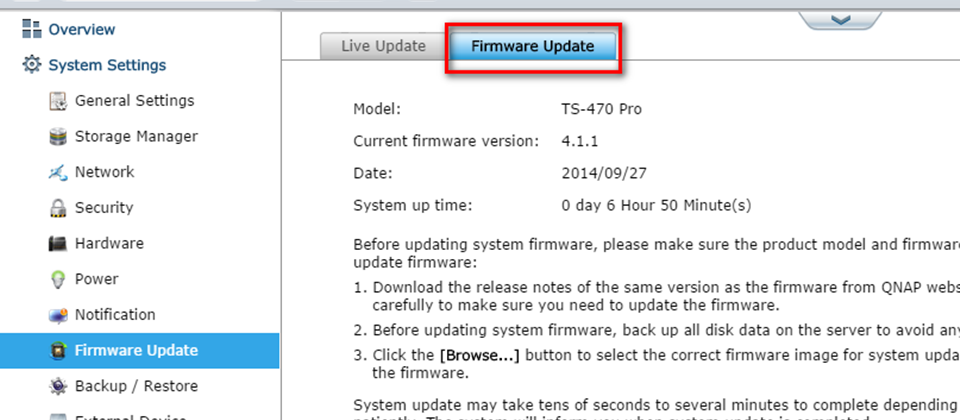
QNAP在2014年已释出修补档,建议用户要定期更新QTS 固件
QNAP
先前2014年9月爆发Shellshock(壳层冲击)漏洞事件(漏洞编号:CVE-2014-6271),全球超过半数网页服务器和中小型嵌入式网络设备也陷入高风险资安威胁中,骇客可利用漏洞取得操作权限,执行其他恶意行为,骇客也在远端入侵雅虎网站3台服务器。
近日,美国法院于8月9日判决一名意大利籍骇客Fabio Gasperini在过去也利用Shellshock漏洞,入侵企业经常用于大规模储存和传输资料服务器后,再植入自身开发的后门程式,操控受骇服务器,利用自动化程式点击放置在他网站内的广告,制造大量的网络流量,欺骗广告公司和企业来获取超过30万欧元收入(约新台币1,000万元),总共有10万台设备受骇成僵尸装置,其中超过2,500台僵尸装置来自台湾QNAP制造NAS网络设备。
根据资安部落格BleepingComputer搜集资安公司Forkbombus Labs调查资料揭露,Gasperini在网络上使用自动扫描程式发现,超过2,500台QNAP NAS网络设备使用port 80端口暴露在外,而且植入后门程式拥有7种功能,包含增加后门管理员使用账户、存取未经验证的webshell、在port 26配置SSH后台程式(SSH daemon)、立即修补Shellshock漏洞来防止遭其他人使用、在远端监控程式Lightaidra IRC Bot下载和执行程式其他程式码、感染至其他装置,以及自动点击广告等。
资安公司戴夫寇尔(DevCore)资安研究员许复凯过去就曾经指出,虽然QNAP NAS网络设备在2014年爆发Shellshock漏洞事件后,已经释出了修补更新,但仍有9成QNAP NAS网络设备未修补,只有1成设备有更新到最新档。Gasperini就利用未修补QNAP NAS网络设备的Shellshock漏洞,纳入在他的僵尸大军成牟取私利的犯罪工具。
对此,QNAP台湾总公司于11日回应,QNAP在2014年已经发布了Qfix v1.0.2更新档,来修复在QTS 3.8.x、QTS 4.0.x、QTS 4.1.0和QTS 4.1.1版本的Turbo NAS的Shellshock漏洞,并建议用户需要定期更新QTS 固件更新,以及下载安装Qfix安全性更新程式,才能保障设备的安全,避免用户资料遭外泄。



