
Petya勒赎软件来袭,专家教你暂时自保方法
报价宝综合消息Petya勒赎软件来袭,专家教你暂时自保方法
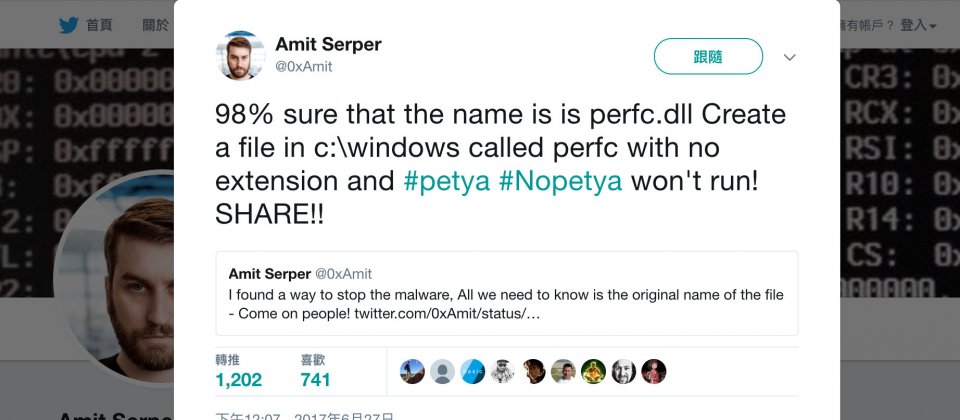
图片来源:
Amit Serper
WannaCry才在上个月引发全球灾难,周二又有一只名为Petya的勒赎软件再度侵袭全球Windows PC。有安全专家率先提出免于被害的暂时性方法。
如同WannaCry,Petya也是利用美国国安局(NSA)被“影子骇客”外泄的攻击工具EternalBlue,用以入侵Windows PC。灾情最重地区为欧洲;乌克兰的中央银行、国营电信公司、地铁及首都基辅机场、切尔诺贝利尔核电厂、超市POS、俄罗斯国营石油公司皆被植入Petya,另外美国知名药厂默克(Merck)、法律事务所DLA Piper及多家医院也遭到感染。
和一般勒赎软件相同,感染后,它会加密档案,并跳出讯息,要求受害者支付相当300美元的比特币到其所附的区块链网址。
一开始研究人员以为它是以前一个叫Petya的恶意程式新变种,不过后来发现它其实是不同程式,只是有一部分程式码取自Petya。因此后来有人为之起了NotPetya、Petna或SortaPetya。
一名为Amit Serper的安全专家发现一个方法可保用户暂时不被加密勒索。NotPetya会先搜寻受害电脑的本机档案,如果发现磁盘内已经有同名档案,就不会进行加密。Serper指出,这只恶意程式的档名为perfc.dll,只要受害者在PC的c:\Windows档案夹中建立名为perfc的无副档名档案,设为只读,就可以防止这只恶意程式执行。而许多人试用后也证明可行。
微软在WannaCry攻击爆发时已经针对Windows新旧版发布修补程式,包括XP。因此补好的Windows PC应该不用担心。然而从NotPetya再次席卷各国,显见Windows更新的情况还是未尽理想。



