
AmazonS3阻挡公开存取功能上线,以账户层级措施防止储存库档案意外泄漏
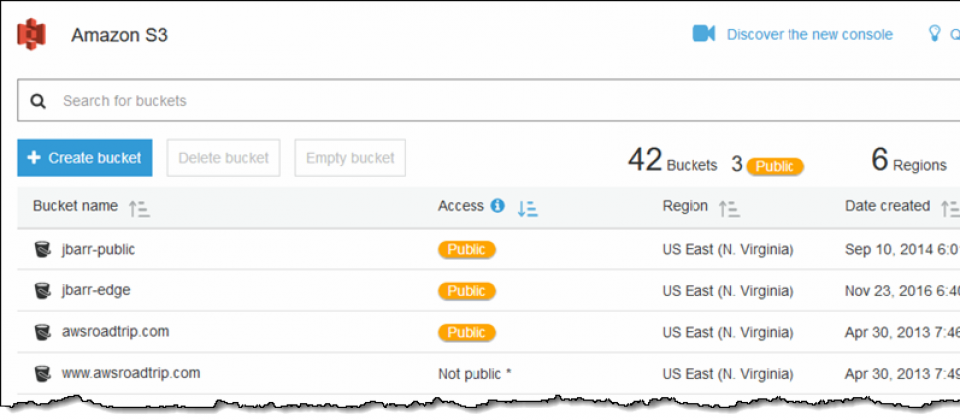
Amazon现在为S3服务增加阻挡公开存取(Block Public Access)功能,这是账户等级的保护措施,以提高储存桶以及物件的安全性。无论是将AWS账号用于托管资料湖泊或是其他业务应用程序,阻挡公开存取功能都能作为账户防范措施,防止储存桶内的机密档案意外曝光。
在预设情况下,新创建的Amazon S3储存桶和物件都是私有受保护的,但使用者可以选择以存取控制列表(Access Control Lists,ACLs),以授权其他AWS账号或是其他公共匿名请求的存取权限。使用者可以给予多个账户存取权限,并且限制特定IP存取,要求使用多重身份验证,或是允许其他账户上传新物件到储存桶中。
而Amazon S3服务现在新增阻挡公开存取功能,目的是要提供使用者多一道保护手段,减少因为低级错误而泄漏私有档案的机会。Amazon提到,阻挡公开存取是一个账户等级的保护措施,适用各种包括未来创建的储存桶。无论是由存取控制列表或是政策指定的存取权限,都低于阻挡公开存取的权限,使用者可以善用以确保新创建的专案不会对外曝光。
使用者可以从S3控制台、CLI、S3 API和CloudFormation模板中设定阻挡公开存取功能。在账户公开存取设置当中,关于存取控制列表有两个选项,另外还有两个管理储存桶的政策设定炫选项。
在存取控制列表底下,可以阻挡新的公共存取控制列表以及上传公共物件,包含这两个行为的PUT请求将会失效,不过,这个设定只会影响未来事件,无论是应用程序尝试上传具有存取控制列表的物件,或是管理员尝试对储存桶应用公共存取设置,都会受到阻挡。
使用者不只可以阻挡新的公共存取控制列表以及物件,还能删除既存的授权设定,这个选项将会让S3在有授权请求时,拒绝任何的公共存取控制列表。这个设定会覆盖储存桶中的物件,任何当前和未来公共存取设定。
在对储存桶的管理上,使用者不只可以阻挡新的公共储存桶政策,也能阻挡具有公共政策的储存桶被公共或是跨账户存取。启用前者选项,系统将不允许使用新的公共储存桶策略,并确保未来PUT请求失效,但这个设置并不会影响现有储存桶以及物件设定。另外,启用后者选项则对将限缩公开存取储存桶的权限,以仅供存储桶拥有者和AWS服务使用。在使用者移除政策后,这个选项能有效保护原本具公共政策的储存桶,并防止AWS写入至储存桶的日志档被公开。
使用者可以利用Zelkova自动推理系统,来确认部署的政策以及存取控制列表,是否将储存桶设定为公开。而现在Amazon S3阻挡公开存取功能,已经在所有AWS服务区域上线了,使用者可以立即开始使用。



