
资安一周第22期:SQLite爆重大漏洞让数百万App和IoT装置资料安全拉警报。台湾物联网资安标章首颁发并有4家认可实验室上路
经济部
1213-1218一定要看的资安新闻
#SQLite #数据库漏洞
SQLite爆重大漏洞! 数百万App和IoT装置资料安全拉警报
腾讯刀锋安全团队研究人员发现,广泛为App、Chromium浏览器或IoT装置使用的SQLite数据库,存在一项重大漏洞,称为Magellan,可能让骇客远端执行程式码。Google及SQLite官方已紧急修补漏洞。
基于SQLite应用范围之广泛,该团队目前并未透露漏洞的技术细节,但这个漏洞可以诱使用户以浏览器造访特定网页而远端触发,导致程式码执行、应用程序内存泄露或让App当掉。详全文
图片来源/撷取自腾讯刀锋安全团队官方网站
#IoT #网络摄影机 #物联网资安标章
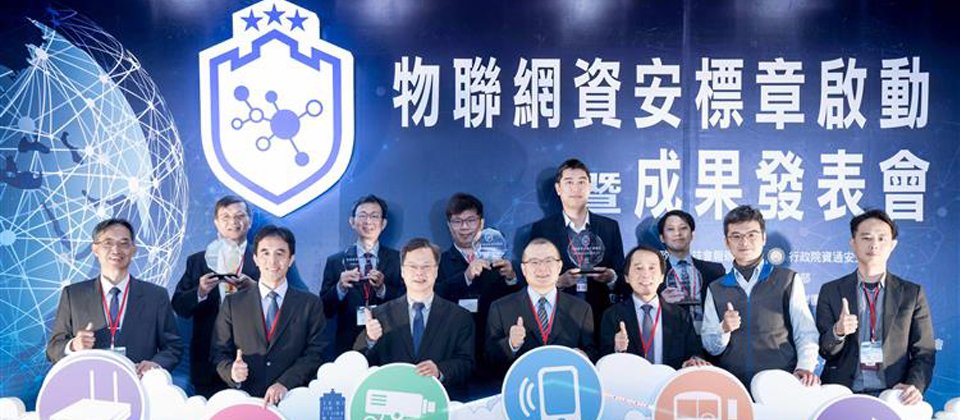
物联网资安标章首次颁发,并有4家认可实验室正式上路
图片来源/经济部
由经济部与NCC合作推行的物联网资安标章制度,在本月12日正式启动。由于资安防护不足的物联网设备,广为网络攻击的跳板,去年开始,政府从网络摄影机切入,制定出相关资安规范与检测制度,希望逐渐推广相关资安标准,不仅可成为国内公部门优先采购的安全产品,也能是行销国际的一大利器。目前,共有4家可认证物联网资安标章的实验室,包括了电信技术中心、安华联网、台湾电子检验中心与勤业众信,同时,政府也首次颁发了物联网资安标章合格产品证书,由奇偶科技的两款网络摄影机GV-BX2700-FD、GV-MD8710-FD取得认证。详全文
#自驾车 #AI误判
AI安全危机在台上演,Tesla自驾却冲撞警车
根据国内多家媒体报导,国道警方11日深夜在国道3号北向99.3公里处理交通事故时,在后方开着特斯拉Model S的林姓驾驶,因精神不济,虽驾驶宣称已开启自动辅助驾驶功能,但仍以接近110公里时速撞上警车,车头几乎半毁,所幸无人受伤。这是台湾发生首次Tesla电动汽车驶肇事的意外,值得关注的是,不只是骇客可能入侵汽车并控制,汽车本身内建AI的判断一旦不够精准,例如能否辨识我国的交通锥与警示闪灯等问题,同样会有高度风险,面对系统资讯误判所带来的安全问题,亦成为议论焦点。详全文
#政府服务凭证外泄
骇客在黑市兜售全球逾30个国家的4万个政府服务凭证
俄罗斯资安业者Group-IB本周指出,该公司发现骇客在黑市上,贩售全球多个国家的政府服务凭证,而且是4万名已上的大量员工凭证。关于这次发现的影响范围,涉及的凭证可用来存取欧洲多个国家,包括法国、瑞士、波兰、罗马尼亚等等的政府入口网站,甚至还包括意大利与以色列的国防部网站。此外,根据研究人员分析,骇客的目的应是借由网钓邮件,在受害者电脑上植入间谍程式或键盘侧录程式,例如Pony Formgrabber、AZORult与Qbo。详全文
#间谍活动
McAfee:大规模网络间谍行动已渗透全球24个国家的87个组织
资安业者McAfee本周揭露了一项名为神枪手行动(Operation Sharpshooter)的网络攻击行动,该行动锁定了各国的重大资产,从核子、国防、能源到金融组织,尽管是在今年10月底才发动攻击,但迄今已于24个国家的87个组织,发现了骇客的踪迹。
根据McAfee的分析,此活动采取多阶段的攻击步骤,先是利用Dropbox散布恶意的Word文件,一旦被下载及开启,就会在Word内存中植入简易木马程式,它会搜集电脑上的资讯并传送至由骇客控制的C&C服务器。详全文
#HITCON Pacific 2018 #台湾骇客年会
2018台湾骇客年会登场,聚焦人工智能、网络威胁情报、区块链安全等多项主题
图片来源/台湾骇客年会
由台湾骇客协会、CHROOT,以及 iThome电脑报周刊所主办的HITCON Pacific大会,在12月13日登场,今年邀请了25位以上的国内外讲者,畅谈多种重要议题,涵盖了网络安全韧性、物联网、资安人才培育、威胁情报、硬件安全,以及人工智能、区块链安全、量子运算威胁。除此之外,今年的HITCON Pacific大会同时举办了多场不同形式的活动。例如,邀集金融从业人员参加的FINSEC金融安全闭门会议,商业等级的蓝队实战攻防演练课程体验、以及企业资安攻防竞赛HITCON Defense等。同时,大会还别出心裁地举办了针对资安人员设计的桌游活动,透过这套捷克国家网络与资讯安全局开发的TTX桌游,与会者可模拟和学习资安事件的应变。详全文
#资安人才培训 #高等教育
台湾高等教育在资安培力,持续强化暑期与跨校课程,积极与国际接轨
面对资安人才不足问题,相关人才培育一直是近年产官学界关心重点,在今年HITCON Pacific 2018大会的议程上,特别针对高等教育的资安实务教育与培训发展,揭露其最新发展近况与面临挑战。
其中,AIS3新型态资安暑期课程,以及台大、交大与台湾科大学的跨校资安实务课程,都在持续不断调整课程内容,期望能够建构出更满足需求的体系,特别的是,在2019年,还将与日本、韩国、新加坡设立跨国的全球性人才养成计划。此外,中山大学也将在108学年度设立全台第一个资讯安全研究专门的硕士班。详全文
#Apache服务器配置不当
又是配置错误惹的祸! 不当配置的Apache网页服务器让1.2亿笔巴西民众个资全都露
专门提供身份、金融及隐私保护的资安业者InfoArmor,本周指出在今年3月,他们从网络上发现了一个配置错误的Apache网页服务器,曝露了1.2亿名巴西民众的详细资料,一直到4月底才被修补,堪称为全球最严重的资料外泄事件之一,足以与去年外泄1.4亿名用户资料的Equifax事件相提并论。研究人员指出,只要采取下列最基本的安全措施,就能避免此事发生,一是不要变更index.html名称,二是禁用.htaccess配置存取,但该Apache网页服务器两项都没做到。详全文
#网钓攻击 #假冒系统通知信
注意!伪造的Office 365无法传递通知成为骇客网钓新手法
资安业者 ISC Handler上周公布了骇客的新手法,假冒来自Office 365的无法传递通知(Non Delivery Receipt,NDR)来吸引使用者上当。这波新的网钓活动,当中提供重新寄出的按键,会将使用者导至可登入微软账号凭证的页面,而且已经自动填好了使用者的账号名称,仅要求使用者输入密码。一旦使用者填完凭证资讯,并按下登入,它就会将使用者的微软凭证传送到骇客服务器上。详全文



