
FIDO联盟登台,无密码式线上身份识别发展受企业及政府关注
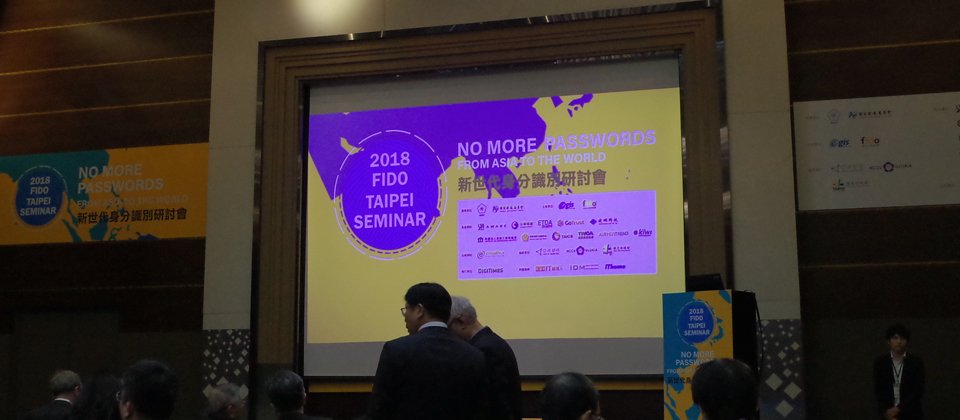
近年线上身份识别技术与安全的发展热烈,如何带动台湾业者与政府部门投入应用,并与国际连结也势在必行。在11月30日,FIDO(Fast IDentity Online)联盟与2015年即加入的本土业者神盾公司(Egis),双方合作于台北主办了2018 FIDO Taipei Seminar,现场并邀集产业与政府专家,共同探讨未来的无密码识别方式,如何提供给消费者更安全、更便捷的使用体验。
这场新世代身份识别研讨会活动,是FIDO联盟年度亚洲巡回论坛中,首次新增的台北站,这也象征着台湾在身份识别技术发展,正跟上这波全球新兴趋势,让台湾各业者能够认识FIDO应用的帮助与发展。
在此次论坛中,神盾公司首席运营官林功艺在一开场就强调,随着网络应用越来越多,因此要记住你的身份、密码,是很痛苦的事,而FIDO联盟的宗旨,就是希望把密码这件事移除,只要用指纹、虹膜、脸部等各式各样的生物特征,就可以透过安全又方便的方式,登入各式各样的服务。
成立于2012年的FIDO联盟,致力于创建一套开放的标准协议,改变现阶段主流的线上认证方式,发展至今,整个联盟已经有超过250个成员,就连Google、Facebook、微软,也都参与其中。
而这次主办FIDO台北研讨会的神盾,是国内很早就加入FIDO国际标准组织的业者,他们借由积极参与国际组织,跟上国际许多规格、标准制定的推动,同时他们也期盼能扩大台湾在国际的影响力,而随着这次论坛在台湾召开,也将让身份识别应用的推动,可以获得更多国内产业与政府的关注。
在11月30日举行的2018 FIDO Taipei Seminar,由神盾与FIDO联盟合作主办。FIDO联盟执行董事Brett McDowell亲自来台说明之外,也邀请行政院科技会报办公室执行秘书蔡志宏、立法委员许毓仁,以及国内外专家热情参与。
简单来说,FIDO的目标就是要为使用者提供“无密码”的全新体验,来提高网络服务的安全性,同时也让企业大幅降低建置成本。而这次活动在台举行,也将让国内政府和产业,共同重视这个全球趋势。(图片提供:神盾)
各界导入FIDO应用实例,将成为台湾企业、产业与政府的借镜
对于FIDO联盟的发展近况,该联盟执行董事Brett McDowell也现身说法。他再次强调FIDO联盟成立的目的,是希望为各种网站和行动服务提供一套开放、互通的标准,而最主要的技术焦点,就是在安全模组与生物辨识方面,让使用者不用再以传统的输入密码方式,来进行身份辨识。
原因在于,近年基于密码的身份验证方式,造成的问题太多,像是资料外泄频传,主因是弱密码、预设密码,或是密码遭窃,且网络钓鱼攻击事件也是针对账号密码而来。而为了解决密码易遭破解,所采用的一次性密码(One-Time Password)技术也有其问题,像是使用者不喜欢这样的繁琐过程,并且这种方式仍然会受到网络钓鱼的威胁。因此,FIDO正推动新一代解决方案,来取代传统密码问题。
更重要的是,随着今年新版FIDO2身份验证标准的扩展,可望加速应用,因为目前W3C与ITU等国际组织都已经开始接纳。例如,今年4月,FIDO联盟与W3C在Web认证标准有了新突破,宣布FIDO2将涵盖行动端与PC端的所有终端设备;而就在FIDO台北研讨会前夕(11月28日),FIDO也成为ITU标准x.1277与x.1278。同时,在这次FIDO大会的现场,也有Early Warning Service与微软这两家业者,分享FIDO2标准的使用案例。
简单来说,FIDO认证的最大特色就是装置端的身份验证,以及线上身份识别相结合,并采非对称公钥私钥来提供安全的保障。现场,FIDO联盟执行董事Brett McDowell也说明他们的发展与近况。(摄影:罗正汉)(图片来源:FIDO Alliance)
为促进身份识别技术的发展,从上午的议程现场,我们也看到在台湾其实有不少国内外业者正积极推动,他们也以自身经验分享不同应用经验。
举例来说,聚焦在行动与身份验证的美商动信安全(GoTrust)提到他们在金融领域的发展,强调台湾某银行已开始为其行动银行App导入FIDO解决方案,尽管业界现行是以简讯OTP为常用的机制,但使用体验并不够好,像是用户仍需等待简讯、记住数字并填入,且简讯OTP的安全近年也受质疑,而导入FIDO将可望进一步提升使用体验,同时又能提升行动网银App的使用率与交易次数。
专注在身份验证的本土业者欧生全(Authentrend),也以日本资料中心与旅馆业的应用为例,同时说明了产品整合USB、BLE、NFC界面,并透过指纹辨识,可以针对不同应用场景来使用,透过USB或卡片形式来为各种装置进行认证,甚至他们也融合了蓝牙Beacon的应用方式,进而作为办公室内的识别证与追踪之用。
另一家国内的IoT业者奇邑科技,则是针对物联网应用所面对的安全问题,从智慧大楼、水稻田管理的场景,提出以FIDO认证作为密钥管理的解决方案。
此外,提供多种数位凭证服务的台湾网络认证(TWCA)也谈到他们的TWID身份识别中心,已经将合作单位扩及到电信公司,近日他们就与国内五大电信商合作,新推动Mobile ID行动身份识别服务,将帮助做到更多跨平台的应用,这也等于为身份识别应用带来新的方向。
综观上述这些应用案例,不仅让我们看到有台湾金融业正在导入,并了解到,新世代身份识别技术在不同领域与面向的广泛应用。
亚洲以韩国推动最积极,国内也有电信业者现场实际展示应用
在上述业者提供的应用实例之外,FIDO在这次论坛中,还邀请了亚洲各国代表前来台湾,包括韩国、日本、泰国与印度,分享他们当地的应用与经验,有助于国内企业进一步与世界接轨,见识到更多采用FIDO标准的实例,其中,又以韩国成果最为丰硕,已有31多家业者加入FIDO联盟,是亚洲发展最积极的国家。他们在金融、通讯、教育、企业与政府部门都有FIDO部署案例,他们特别像是行动支付、信用卡公司、电商业者、电信业者等,都已经透过采用 FIDO 标准来提升服务品质与体验。
同时,在大会现场的摊位上,我们也看到中华电信实际展示他们的FIDO产品与应用情境,据了解,目前中华电信内部的单一签入已经整合FIDO,并有证券业者正准备导入。
在现场的示范情境中,是以国内行动网银的身份识别机制来比较,目前现行的人脸辨识做法,大部分只能呼叫Apple的Face ID,在中华电信展示的应用情境而言,则适用所有手机,只要前镜头就能支援,跨装置性高,在电脑上使用浏览器也能对应装置来验证。而建置上,假设网银可以绑定FIDO功能,只要App结合SDK就可以整合。
目前看来,许多银行或是电子支付App所搭配的生物识别机制,已经扩展了日常使用上的方便性。而FIDO认证的采行,将进一步强化应用的安全性,例如传输上能够遵循国际标准的协议,认证过程也与PKI等级相当,因此,将来这些应用势必往更安全的方向迈进。当然,不只是金融领域的应用,线上身份认证技术也将成为整个网络的基础建设的一环。
FIDO认证产品超过500项
台湾业者也有多项符合规格产品
关于FIDO认证的UAF、U2F与FIDO2等规格产品,台湾产业的发展也不落人后。我们从FIDO联盟的官方网站来看,在超过500款通过认证的产品,已经有不少国内业者积极投入,包含符合规格的服务器、用户端、与验证器等。举例来说,神盾已经有9款产品经过认证,中华电信有6款、欧生全则是4款。而从民众较熟悉产品面来看,包含像是Yubikey、Google的安全实体金钥(USB Security Tokens),Google的登入服务,甚至联想的笔电产品。



