
资安一周26期:保险公司拒绝理赔NotPetya攻击损失、骇客以ZWSP手法对Office 365用户发动网钓攻击
0110-0116 一定要看的资安新闻
#勒索软件 #特定企业APT
短短5个月,Ryuk勒索软件让骇客得手370万美元
近期CrowdStrike与McAfee等2大资安厂商,都针对新兴的勒索软件Ryuk,揭露研究成果。基本上,这款勒索软件是基于攻击远东银行的Hermes所改造而成,并且锁定大型企业发动攻击,估计自2018年8月至今,骇客得手705.8个比特币,相当于370万美元。
于2017年2月现身的Hermes是款商业勒索软件,并于骇客论坛上以300美元的价格兜售,换言之,任何人都能取得。资安社群普遍认为,Hermes来自北朝鲜,而最新的Ryuk便是基于这个勒索软件改造而成,并在去年8月中纳入公开的恶意程式数据库。
CrowdStrike指出,从Ryuk阻止电脑还原的指令来看,骇客相当熟悉大型企业所采用的备份软件,因此呼吁企业,要落实员工资安教育训练,以及定期备份重要资料。详全文
(图片来源)McAfee
#勒索软件 #国家级攻击 #资安保险
以战争除外为由,保险公司拒绝理赔NotPetya攻击损失
2017年恶意软件NotPetya肆虐欧美企业,导致许多公司行号受害。其中,拥有Ritz及Oreo两大知名饼干品牌,同时也是全球第二大食品集团亿滋(Mondelez),当时也遭受NotPetya的攻击。而最近亿滋集团因投保的苏黎世保险公司拒绝出险,愤而提告。
在遭受NotPetya攻击之后,亿滋超过1,700台服务器与2.4万台笔电遇害,事后向苏黎世申请1亿美元理赔。但该保险公司调查之后,根据英国等国政府接连指出,该事件是俄罗斯当局发动的战争为由,不予理赔。而这样的事件,也突显资安保险的机制中,企业与保险公司之间,对于理赔界定上的差异。详全文
#网络钓鱼 #URL混淆手法
骇客以ZWSP手法对Office 365用户发动网钓攻击
为了防范钓鱼邮件,微软在Office 365服务里,提供ATP安全连结(Safe Link)机制,针对电子邮件跟Office文件中的URL,进行信誉评等检查。但是该公司资安人员去年11月发现,许多使用Office 365客户都面临网络钓鱼攻击,骇客运用了零宽空格(Zero-width Spaces,ZWSP)手法,窜改URL,回避上述的安全机制。微软接获通报后,已经完成修补。
ZWSP是特殊的Unicode字元,主要用于文件内容排版,标记可能需要换行的位置。而上述攻击中,骇客在恶意网站的URL上,加入这种符号,得以规避了安全连结的检查机制。详全文
#假新闻 #URL混淆手法
Google知识图表漏洞可用来散布假新闻
英国资安专家Wietze Beukema指出,Google的知识图表(Knowledge Graph)含有漏洞,能让使用者在Google的搜寻结果中嵌入任意图表,有可能助长假新闻的散布。
当使用者在执行Google搜寻网站时,搜寻结果右方呈现的内容,就是来自知识图表。由于该图表的内容汇整自维基百科、World Factbook,以及Freebase等,不少使用者相当仰赖此处提供的参考资料。然而,Wietze Beukema指出,Google提供分享图表的短网址,可被有心人士滥用,例如,搜寻谁应该为911负责时,却显示美国前总统布希的资料。
Wietze Beukema表示,他早在1年前就通报Google,所举报的漏洞竟遭直接结案不予处理。Wietze认为,现在假新闻满天飞,Google却忽视这样的问题相当不负责任。详全文
#操作系统元件漏洞 #Linux
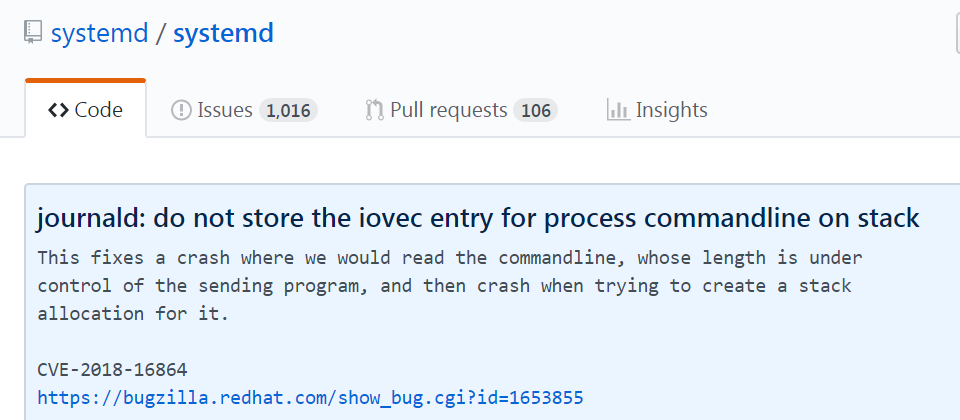
Linux系统管理软件Systemd惊爆3个严重漏洞
资安公司Qualys发现Systemd的3个重大安全漏洞,而且存在长达3到5年之久,几乎所有Linux发行版本都受到影响。
为了验证漏洞,研究人员针对其中的2个漏洞,开发了概念验证(PoC)攻击程式。在搭载AMD处理器的电脑上,他们以此平均花费70分钟取得Root权限,而在采用Intel处理器的电脑,研究人员只需10分钟,即可取得相关权限。
唯独SUSE Linux Enterprise 15、OpenSUSE Leap 15.0,以及Fedora 28至29版,因Systemd部分元件组译方式不同,而幸免于难。而RedHat已针对其中较为严重的2个漏洞,进行修补。详全文
(图片来源)Systemd
#资料外泄 #数据库公开
MongoDB数据库门户大开,逾2亿中国民众履历外泄
Hacken网络风险研究总监Bob Diachenko指出,他发现了一个完全没有任何防护、在公开网络上曝光至少一星期的MongoDB数据库,内含多达2.02亿名中国民众的求职履历。
Diachenko表示,他去年底已经透过Twitter揭露此事,随即该数据库就受到保护。但从这个数据库的事件记录中,透露数据库曝光于公开网络上的期间,曾遭到来自数十个IP的存取。不过,该数据库的所有人,迄今仍是个谜。详全文
(图片来源)Bob Diachenko
#网站凭证 #HTTPS
美国政府停摆,联邦网站所使用的逾80个TLS凭证失效
自2018年12月22日起,因美国参议院与总统川普(Donald Trump)之间,因美墨筑墙的临时支出法案意见相左,致使美国政府因预算不足,关闭部分政府机构或是服务,估计已有1/4的政府机构关门,80万名员工停薪。根据资安业者Netcraft指出,至少有接近80个美国政府网站,所使用的TLS凭证失效。
这样的情况,将会导致2种结果,使用者无法存取美国政府旗下网站,或是被迫改以未加密的HTTP连线执行。若是透过未加密的协定存取网站,将因此引来中间人(man-in-the-middle,MITM)攻击。详全文
#渗透测试 #规避测试
知名渗透测试软件Metasploit推出大改版,支援规避测试
Rapid 7推出渗透测试工具Metasploit Framework大改版,在新出炉的5.0版当中,采用全新数据库与自动化API,并且加入规避测试的能力,同时,效能及易用性也得到改善,因此,使用者可透过单一模组,测试多台主机。
此外,新版Metasploit支援多种程式语言,包含Go、Phython,以及Ruby等3种,希望吸引更多开发者投入。详全文
#密码学 #加密机制
Mozilla技术长与加州大学密码学教授因加密应用贡献获奖
为了表彰对于加密实际应用做出重大贡献的研究者,自2015年开始成立的Levchin奖,今年的得奖者出炉了,包含Mozilla技术长Eric Rescoria,以及加州大学教授Mihir Bellar等2人。
其中的Eric Rescoria是TLS 1.3重要推手,并且也是免费凭证派发机构Let‘s Encrypt的创办者之一;Mihir Bellar则是深耕密码学的学者,论文受引用超过5万次,同时,他也参与开发了多种广泛应用的密码算法,涵盖了HMAC、RSA-OAEP、RSA-PSS,以及DHIES等。详全文



