
WebEx Meetings漏洞没补好,思科再补一次
报价宝综合消息WebEx Meetings漏洞没补好,思科再补一次
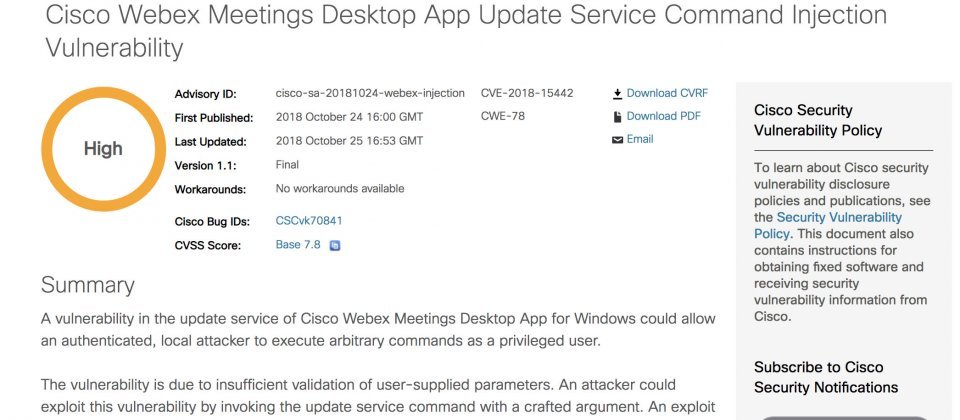
Webex Meetings的漏洞具有高风险性,可让骇客扩张权限,以系统权限执行任意程式。
图片来源:
Cisco
思科(Cisco)在上个月修补了Windows版的Cisco Webex Meetings桌面程式的安全漏洞,该编号为CVE-2018-15442的安全漏洞可用来扩张权限,允许骇客执行任意程式,不过,专精于身份认证的资安业者SecureAuth发现该修补并不完全,使得思科于本周二(11/27)重新修补了一次。
CVE-2018-15442漏洞源自于Webex Meetings程式没能充份验证使用者所提供的参数,骇客只要利用精心打造的引数来调用更新服务命令就能开采,将允许已通过认证的用户扩张权限,以系统权限执行任意程式。
虽然思科已在上个月修补该漏洞,但SecureAuth却发现可透过DLL挟持绕过该修补程式,只要将一个由WebEx所签署的ptUpdate.exe复制到骇客的管理员文件夹中,再建立一个含有恶意程式的DLL,便同样能够执行服务控制命令与恶意程式。
思科则坦承,在接获额外的攻击手法之后,确认上个月的修补不够充份,因而开发了新的修补程式,该漏洞影响Webex Meetings Desktop App 33.6.4之前的版本,以及Cisco Webex Productivity Tools 32.6.0~33.0.6版。



