
思科修补WebEx Meetings app权限升级漏洞
报价宝综合消息思科修补WebEx Meetings app权限升级漏洞
图片来源:
Cisco
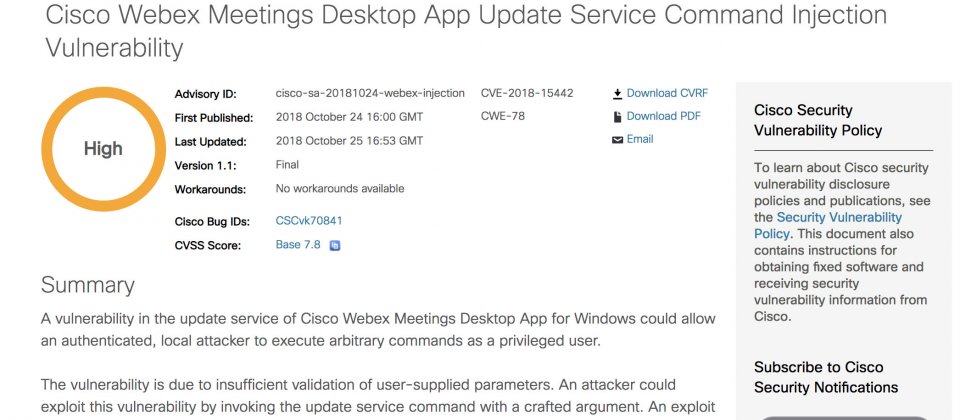
思科周四发布安全更新,以修补许多企业使用的视讯会议软件WebEx Meetings的桌机版app中的权限升级漏洞。
编号CVE-2018-15442的漏洞出在Windows桌机版WebEx Meetings app中处理更新服务指令的元件,未能对用户参数充份验证而导致。攻击者可发送带有变造的argument指令来开采漏洞,进而取得系管理员权限执行任意指令。
所幸攻击者需具备本机存取权限才能发动此类攻击,思科将之列为“重要”风险。不过若在Active Directory环境下,骇客仍可运用Windows操作系统的远端管理工具远端开采本漏洞。
思科已发布更新程式来修补漏洞,呼吁用户尽快安装,并表示本漏洞并没有暂时缓解的办法。
思科同时针对libssh函式库的验证旁路漏洞发布安全公告。编号CVE-2018-10933 的Libssh漏洞于上周揭露。该漏洞出现在0.6版本以上、0.7.6和0.8.4版以下的libssh函式库。在有libssh漏洞的服务器软件中,攻击者只要在SSH2_MSG_USERAUTH_REQUEST的地方改以SSH2_MSG_USERAUTH_SUCCESS呼叫即可骗过服务器,即可在不需输入任何帐密情况下通过验证,进而登入系统。
由于大部分服务器都是采用OpenSSH函式库作为SSH验证,使libssh函式库漏洞未引起同等注意,也未传出漏洞开采的行为。不过Red Hat Enterprise Linux 7 Extras受到影响。
思科表示还在了解旗下哪些产品线受到影响。



