
Check Point:骇客只要有电话线跟传真号码就能攻陷企业打印机
报价宝综合消息Check Point:骇客只要有电话线跟传真号码就能攻陷企业打印机
图片来源:
Check Point
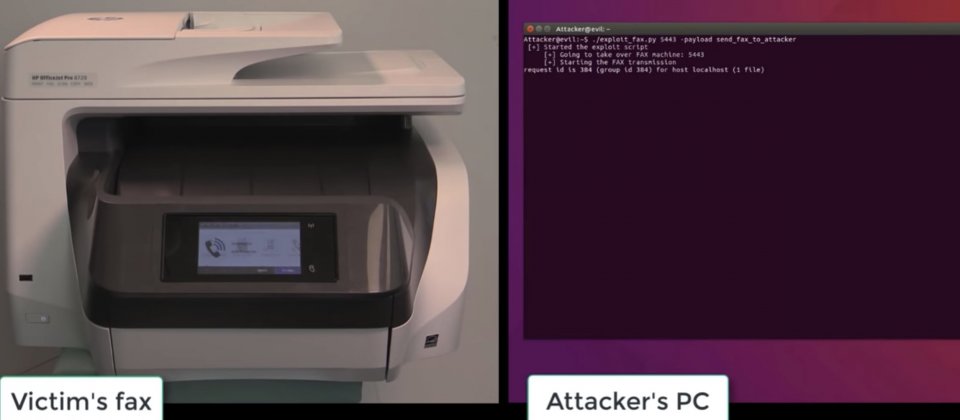
你的打印机是具备传真能力的多功能打印机吗?Check Point本周展示了导入传真协定的多个安全漏洞,相关漏洞将允许骇客透过一条电话线与传真号码来攻陷远端的传真机或多功能打印机,取得装置的控制权,进而攻击同一网络上的其它电脑。
在Check Point的示范影片中(新闻底下),骇客在电脑上针对目标传真机传送了攻击程式,并成功地在传真机的屏幕上秀出被骇讯息,在掌控了传真机之后,进而搜寻与传真机位于同一网络中的电脑,再透过NSA所打造的攻击工具EternalBlue发动攻击。
攻击手法:
EternalBlue开采的是微软在2017年3月所修补的CVE-2017-0144漏洞,这是一个攸关共享档案与打印机资源的SMB协定漏洞,也是恶名昭彰的WannaCry及Petya勒索蠕虫所利用的漏洞。
自此,骇客就能在企业网络中的个人电脑安装恶意程式,窃取个人电脑中的机密资讯,再传真给骇客。
Check Point用来测试的机种为HP Officejet系列的多功能打印机,由于相关漏洞涉及通用的传真协定,因此相信该攻击也适用于其它品牌的传真机或多功能打印机。
此外,传真的普及率可能超乎外界的想像,估计全球仍在运作中的传真号码就超过3亿个。目前HP已修补了相关漏洞,Check Point亦呼吁其它业者应尽快采取行动。
示范影片:



