
微软整合Azure AD与储存服务,强化RBAC存取机制
报价宝综合消息微软整合Azure AD与储存服务,强化RBAC存取机制
图片来源:
微软
微软Azure的功能越来越齐全,前阵子加强Azure数据库资安功能,SQL弱点评估功能开始上线,近日又端出新菜,现在开始要整合Azure AD以及Azure储存,简化企业管理资料存取任务,并且将该工作,纳入资安或者法遵的一部分。目前Azure AD所整合的储存功能,分别是Azure Blob及Azure Queue。这次新推出功能还未正式上线,目前只是公开预览版本。
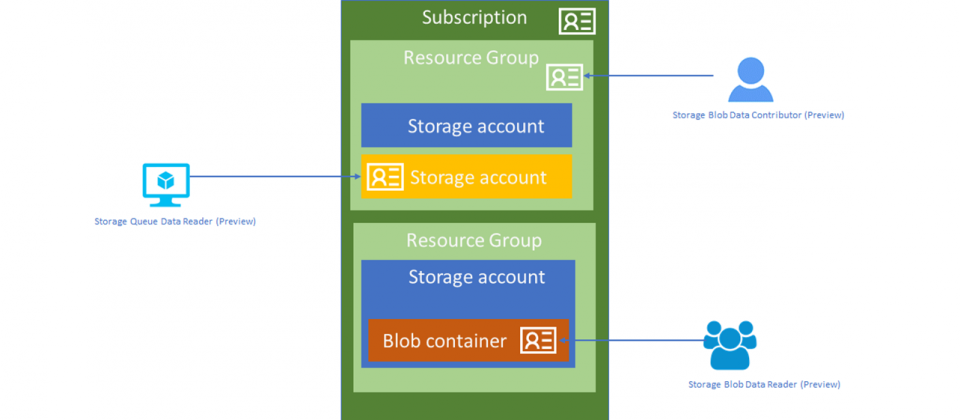
Azure储存服务下主要有4大服务,包含Azure Blob、Azure File、Azure Queue、Azure Tables,分别适合用以储存不同的资料,如二进制档案、文字等。微软Azure储存资深专案经理Lavanya Kasarabada表示,现在整合Azure AD及Azure储存后,企业用户可开始用Azure角色存取控制机制(RBAC),指定特定使用者、应用程序或者工作群组,存取Azure储存内的Blob容器或者Queue资料。她表示,现在此功能,也延伸了既有的共用金钥(Shared Key)、共享存取签章(Shared Access Signature)授权机制。
同时,管理员也可以结合Azure AD内的MSI功能(Managed Service Identity),让Azure环境中的VM、应用程序、函数应用程序,纳入Azure AD下管理,“让应用程序执行更安全,也不需要在程式码中加入身份认证资讯。”Lavanya Kasarabada说。
现在整合Azure AD及Azure储存后,企业用户可开始用Azure角色存取控制机制(RBAC),指定特定使用者、应用程序或者工作群组,存取Azure储存内的Blob容器或者Queue资料。图片来源:微软



