网络安全2018:病毒也玩中国合伙人
2018年10月,一条招聘合伙人的广告在暗网中出现,震惊了整个中国安全行业。这条广告开门见山,“勒索病毒合作计划,免费加入、分成高”,在下面的详细说明中,作者写到“我想与您进行一个高收益合作”。
释出这条广告的作者,编写了勒索病毒FilesLocker。
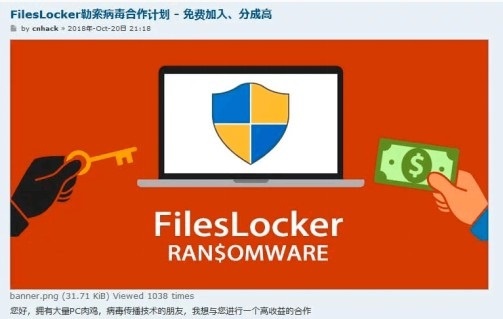 这是第一次有人在暗网中公开发布类似的招聘广告,招募勒索软件在中国的合作者。这篇广告的释出者看上去是个中国人,从编写技巧来看,似乎是个新手。
勒索软件的RaaS,加速市场扩张
类似模式在国外暗网中已经屡见不鲜:大多数病毒作者只编写病毒,传播、运营都交给商业伙伴去完成,自己抽取其中20%到30%的利润,其余利润分给代理商。
病毒作者会提供一个简单的病毒生成工具,利用这个工具,即使毫无程式设计经验的人(病毒合伙人、代理商),也可以制作自己的病毒。
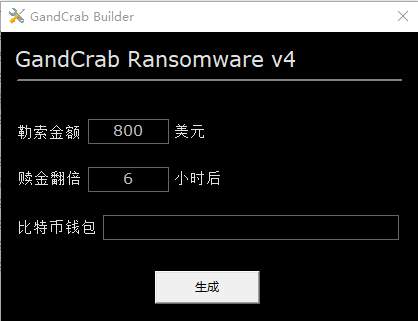 (GandCrab病毒生成器)
“代理商”只需要制作出自己的病毒,并传播出去;病毒作者还会给代理商一个解密工具(不给金钥),当受害者中毒后联络代理商时,他就可以用这个工具给受害者解密,并收取高额费用。
这就是勒索病毒行业的RaaS模式,Ransomware as a Service,勒索软件即服务。这种专业化分工、传播靠代理的模式执行起来十分有效,程式设计者负责技术、不懂技术的传播者也可以获得暴利。
两者取长补短,大大增加了勒索病毒在“黑色市场”中的占有率。
根据瑞星释出的《2018年中国网络安全报告》,在过去的一年中,其捕获的勒索病毒样本按家族分析,GandCrab 家族占比 36%,位列第一,紧随其后的WannaCrypt 占比 31%,第三名Lyposit 占比 17%。
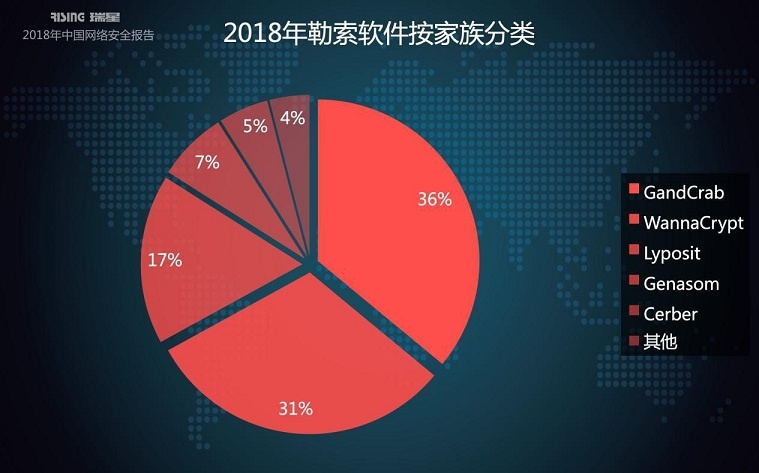 黑奇士发现,这三个勒索病毒都采用了上文所说的“代理模式”,从而占据了大量的市场份额。三个病毒家族相加的病毒数量占据所有勒索病毒数量的84%,看起来触目惊心。
FilesLocker的中国合伙人
正是看到RaaS模式的有效,FilesLocker的作者才决定“学习国外的先进运营模式”,狠赚一笔。
根据作者在暗网中释出的招聘广告,他给代理商留出了60%的利润,前提是每天必须感染10台以上的电脑;如果“业绩好”,利润分成可以提高到75%
 (电影中国合伙人剧照)
如果被FilesLocker病毒感染,需要支付0.18个比特币,才能让代理商帮助解密。没错,虽然大家都是被这个病毒感染,但可能是不同的代理商,A代理的解密工具不能解密B代理感染的使用者。
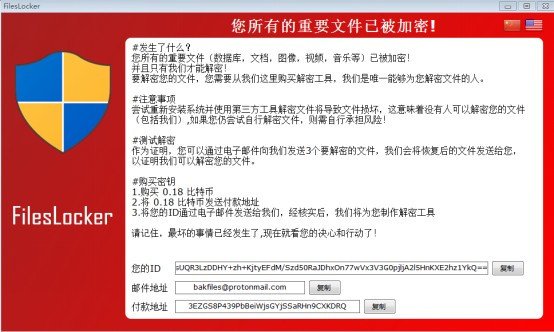 (病毒发作弹出的提示)
在病毒爆发的时候,0.18个比特币大约价值700美元,约合4750元人民币。也就是说,每一个受害使用者支付赎金,代理商可以拿到2850元。
从FilesLocker病毒的发展来看,“中国合伙人”的战绩显赫:到2018年的12月,这个病毒已有中、英、俄语版本,感染了全球几十个国家的使用者,发展相当顺利。
在当年的圣诞节,作者似乎“良心发现”,放出了病毒的解密金钥。但他同时也在金钥的宣告中表示,“这是结束,也是开始”,似乎要开始一个新的病毒计划。
普通网民的2018:病毒产业化来势汹汹
在过去的2018年,勒索病毒仅是整个黑色产业的一个缩影,病毒产业化、产业分工合作,大幅提高了整个产业的进入门槛,和执行效率。
这对普通网民来说是个巨大的坏讯息。
以电信诈骗产业为例,在某些电信诈骗高发的的地区,他们已经形成了很成熟的“产业链条”:有人出售身份证,有人出售银行卡(银行卡还能细分,等级高的银行卡价格高,以后有机会详细讲),有人专门制作诈骗钓鱼网站,有人买卖电话诈骗需要的变声器,有人专门撰写电信诈骗的剧本……
在这些产业链条的支援下,即使是连初中都没毕业的人,都可以在设定的场景中轻松骗到一流大学的教授。
瑞星安全报告的资料证实了这些黑色产业的规模:
1、2018 年瑞星“云安全”系统共拦截诈骗网站攻击 323 万余次,广东受诈骗网站攻击 66万次,位列第一位,其次是北京市受诈骗网站攻击 44 万次,第三名是上海市受诈骗网站攻击 20 万次。
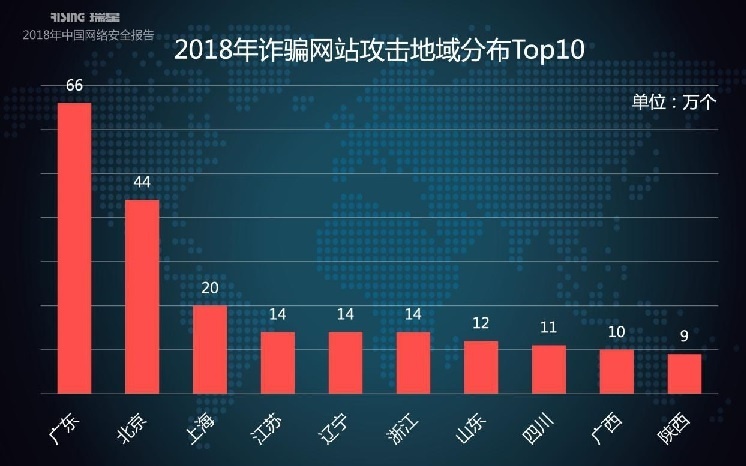 其中广东即是诈骗案的最大受害地区,也是诈骗团伙最猖獗的地区之一。
2、在报告期内,赌博类诈骗网站占 46%,位列第一位,其次是情色类诈骗网站占 37%,恶意软件类占 11%,分列二、三位。也就是说,诈骗网站的型别全面转向“黄、赌、骗”,这也是网上最流行的三大类黑色产业。
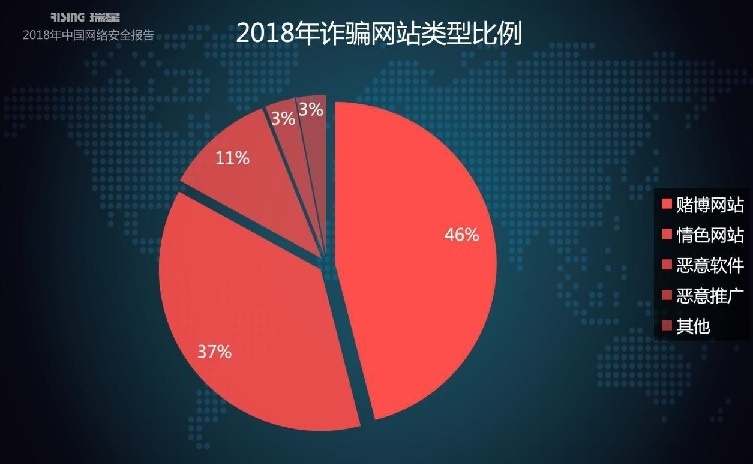 报告期内,广东、上海、江苏等地使用者访问的诈骗网站型别以赌博为主,北京、辽宁、浙
江等地使用者则以情色网站为主,其余地区访问恶意推广诈骗网站居多。
勒索病毒 “民企两用”
从瑞星的报告看来,除了针对普通网民的病毒和电信诈骗之外,政府机构、高阶企业等也成为犯罪分子的最新目标。
与普通网民不同的是,他们面临着更复杂的威胁,一旦受害后果也更严重。
就拿勒索软件来讲,普通网民的资料被锁,最多是个人照片、文件、视讯等个人资料丢失,心理受伤更重,但不至于影响到正常生活。
而在过去的一两年,不少政府机构、医院、学校、大型公司也遭到勒索软件的攻击。
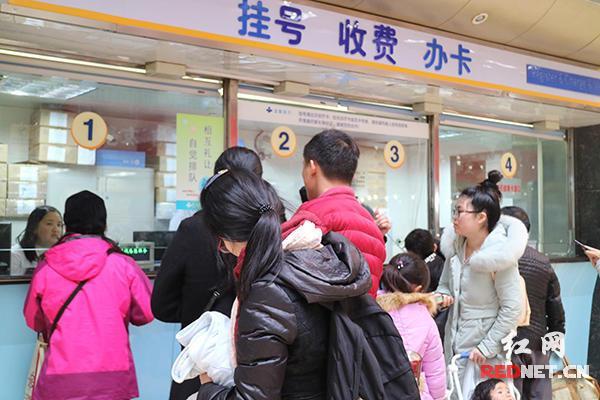 (某省儿童医院因为勒索病毒入侵,挂号系统瘫痪,图片来自红网)
黑奇士(id hqssima)曾写过一个案例:2017年12月,山西运城中级人民法院对王某杀人案进行一审判决,在本案判决书中明确提到,“杀人案当天,当地公安局110报警系统被全国比特币勒索病毒侵入,导致110接警处警系统和录音系统瘫痪,当天所有报警记录没有音讯资料。”
在公开的法院判决中,至少有六七起案例,因为勒索病毒的入侵,导致严重后果。
而这仅仅是普通的勒索病毒,“网民和企业都可能中招,民企两用”,但并未特别针对机构的内部网络环境设计,如果加入类似的设计,效果会怎么样?
高阶企业和组织机构的2018:物联网装置面临大威胁
瑞星安全报告中,特别提出了物联网装置的安全问题,特别对企业和政府机构中的物联网装置,安全性较差。
2018年上半年,网络上出现一个针对路由器发动攻击的病毒,名叫VPNFilter。这是一个模组化的病毒平台,具有多种功能,可支援情报收集破坏性网络攻击操作。VPNFilter病毒专门感染路由器装置,相容性非常好,可以感染Netgear,TP-Link、华硕、华为、中兴等各种品牌的路由器。
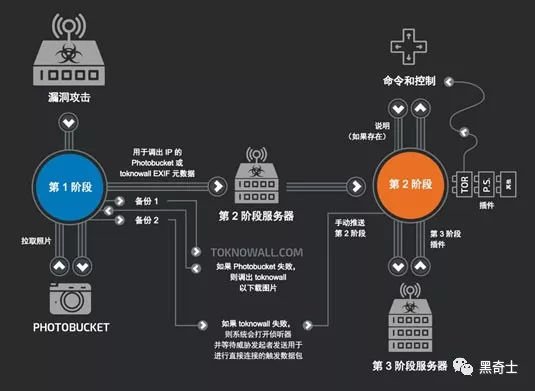 (病毒攻击流程示意图,来自网络)
感染路由器装置之后,病毒会嗅探流经该路由器的流量,以此来判定路由器的重要程度。如果需要,可以根据远端指令来让路由器瘫痪,或者利用路由器向外发动DDos攻击,或者窃取情报而不被人发现。
因为该病毒编写精巧,所针对的攻击物件处于乌克兰境内,而且部分程式码跟 BlackEnergy 病毒重合,而这个病毒曾经对乌克兰发起过大规模网络攻击。因此有国外安全机构怀疑,该病毒是由某些国家或组织支援编写,是网络战的一部分。
瑞星安全报告指出,随着5G 的发展,物联网将是未来的重点发展方向,IoT 的安全问题也逐渐凸显,物联网将逐渐成为犯罪分子攻击的重点目标。物联网装置中毒后较难发现,漏洞难以及时修补,甚至有的装置已经找不到生产厂商。这些感染物联网病毒的僵尸装置,会对全球网络安全造成很大的隐患。
本文为一点号作者原创,未经授权不得转载