
HITCONPacific聚焦关键基础设施安全,10国三方专家聚集分享CI资安风险应对之道
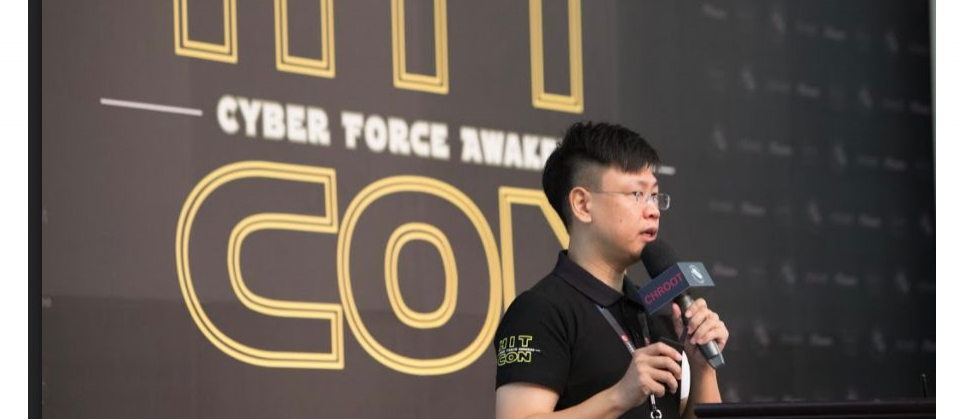
HITCON Pacific提供
迈向数位国家不只是政府高举的政策方针,也和所有民众生活息息相关,针对企业及政府组织攻防需求为出发点的台湾骇客年会HITCON Pacific今天(12月7日)在台北国际会议中心举办,连续两天的会议,与会者除了台湾的企业和政府资安负责人员外,其他还有来自日本、韩国和美国等与会来宾共计超过450人,讲师则来自十个国家。
HITCON Pacific会议召集人蔡松廷(TT)表示,今年首度聚焦关键基础设施的安全性,从关键基础设施服务提供者,到政府主管机关,甚至是一般企业比较少接触的关键基础设施安全服务提供的业者,透过每一个层面的主讲者,分享第一手的经验。
从CI防护到资安人才培训、企业弱点管理,都是重点
蔡松廷指出,多数的资安人员熟悉的都是IT安全,对于营运科技的OT安全较不重视,但韩国KISA从2001年就制订了关键基础设施法,从法律、策略面,阐述政府对CI的管理方式,值得台湾参考。
韩国KISA资安研究员Mideum Kim则分享韩国CI保护政策与策略,他指出,CI对民众有重大影响,一旦遭到骇客入侵相关的工控系统,会对社会民众各领域带来连锁反应,例如,当通信系统遭到骇客控制时,社会就会被孤立;核电厂遭到骇客控制时,民众就暴露在辐射风险隐忧之中;甚至于,骇客入侵医疗或交通系统,都可能引发社会暴动。
因此,韩国将重要的关键基础设施和国家行政财物安全相关的设施,都视为需要保护的系统,战略面,则透过制订“关键基础设施法”提高位阶和重视程度。
Mideum Kim表示,政府要先在法律面规范基本框架,明订CI的漏洞评估是组织的义务,而管理阶层则需要提早发现漏洞并抵挡,相关组织负责人则可以要求技术支援。他强调,该法律甚至规定CI遭骇后,应该采取哪些行动来阻止恶意行为,而入侵CI的骇客,也会被罚钱或被关。
曾经面临日本311海啸威胁的日本东京电力公司(简称东电)的资安管理人员也到现场分享,当时面对天灾造成关键基础设施工控系统当机风险的第一手经验;最后,新加坡CI资安业者则会分享关键基础设施防护的另一个角度。
网络威胁对世界带来的威胁程度,已经等同于核子武器了,蔡松廷指出,韩国警政署也来台分享如何面对与因应北朝鲜持续不断的网络恐怖攻击,并分享韩国资安精英人才培育计划BoB数位鉴识分组的成员,如何协助韩国警方从暗网的资讯,查获对韩国社会有害的毒品、枪支甚至是骇客武器交易的案件。
会中也会分享对各种最新漏洞的关注,包括了HITCON CTF战队成员对Android手机最新漏洞的研究,也有学者深度剖析日前引发轩然大波的无线网络WPA2安全性议题,还有大家误以为安全的电信网络,会中也有资安专家会分享如何透过SS7漏洞去拦截、窃听所有的简讯和通话。这些漏洞虽然都有资安产品可以阻挡,会中有位有专家则要分享如何反制这些资安产品的经验。
资安人才培训一直是企业和政府的痛,蔡松廷表示,日本最大电信集团NTT则分享他们如何透过内部资安人才培训计划,在2020年日本举办东京奥运之前,286培养1万名资安专家的实务经验。
台湾人陌生的捷克,也有政府人员来分享,欧洲和北大西洋公约组织,如何透过模拟虚拟国家但部署真实情境的演练方式,提升政府到企业甚至是媒体面对网络恐怖攻击的因应方式。
透过HITCON会议接轨国际一流资安专家
蔡松廷认为,HITCON Pacific是关注国家数位安全和国际接轨的重要活动,面对政府和企业缺乏对于资安策略规划准备和管理,希望透过多方的经验交流,为台湾政府和企业的资安策略和规划意识升级。
当HITCON获得更多的关注和资源时,如何维持HITCON单纯的本质就变成一种挑战,蔡松廷认为,HITCON最适合的角色仍是“维持技术本质”以及“推广资安的热情”,要聚焦在解决资安问题,唤起大众对资安议题的关心。



