
美国、欧盟与德国跨国大执法,联手击溃Gamarue僵尸网络
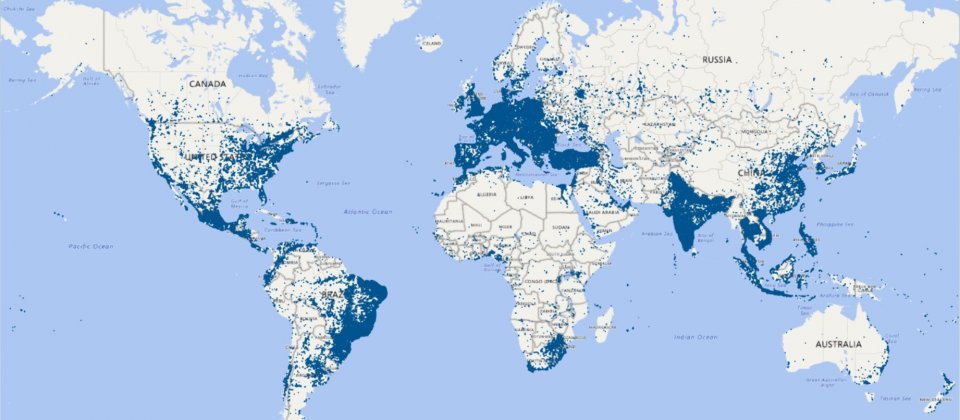
今年5月到11月僵尸网络Gamarue的盛行区域。
Microsoft
美国、欧盟及德国等多个执法机构上周宣布,在微软与其他业者的协助下,已联手击溃散布于全球逾200个国家的僵尸网络Gamarue。
参与Gamarue僵尸网络围捕行动的国际组织包括美国联邦调查局(FBI)、德国Luneburg犯罪调查中心、欧洲刑警组织的欧盟网络犯罪中心(EC3)、欧盟的联合网络犯罪行动小组(Joint Cybercrime Action Task Force,J-CAT)与欧盟司法合作组织Eurojust等。协助查缉的产业组织则有微软、ESET与ICANN等。
于2011年现身的Gamarue是全球最资深、规模也最大的僵尸网络之一,即使各方都未揭露Gamarue僵尸病毒所感染的装置总数,但根据调查,它建立了464个不同的僵尸网络,在全球拥有1214个命令暨控制(C&C)服务器,涉及逾80个恶意程式家族,过去半年来,微软的Windows Defender每个月平均侦测或封锁了近110万台装置上的Gamarue僵尸病毒。
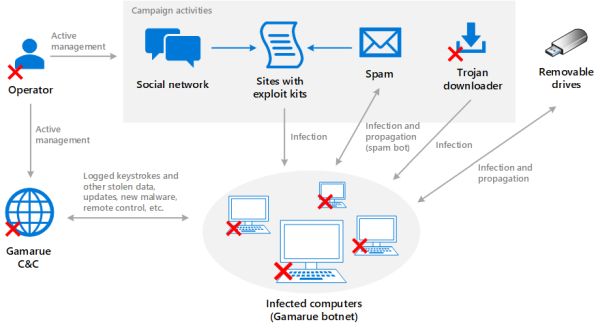
Gamarue先利用随身碟、社交媒体、偷渡式下载、开采套件、垃圾邮件或木马下载器等方式来感染装置,再于装置上植入各种其他的恶意程式,从勒索软件、间谍软件、金融木马、点击诈骗软件、僵尸病毒到后门程式等逾80个恶意程式家族。(下图,来源:Microsoft)
几年后,Gamarue已是个模组化且颇具规模的商用僵尸网络,至少有过五次的改版,骇客在市场上销售Gamarue犯罪套件,内含Rootkit或Socks4/5等基本工具,买家还可额外添购其他插件,例如键盘侧录工具要150美元,用来窃取浏览内容的Formgrabber则是250美元,可远端摇控并监控电脑的Teamviewer也是250美元。
此外,骇客还出租Gamarue僵尸网络服务,或是与其他犯罪集团交易僵尸电脑的控制权。
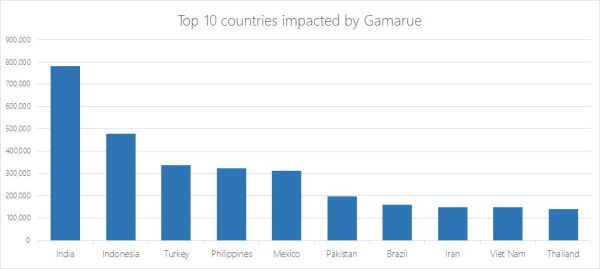
即便Gamarue是个全球化的僵尸网络,但它主要冲击亚洲国家,发现最多Gamarue僵尸病毒的前十大国家依序是印度、印尼、土耳其、菲律宾、墨西哥、巴基斯坦、巴西、伊朗、越南与泰国。(下图,来源:Microsoft)
欧洲刑警组织Europol表示,他们已逮捕了主导Gamarue僵尸网络的重要成员,也摧毁了他们在全球所建立的基础架构,证明了政府与产业的合作可有效地打击犯罪份子,以让全球网络更为安全。



