
中华电信:台湾今年第二季DDoS最大攻击流量已经达到111Gbps
中华电信数据分公司
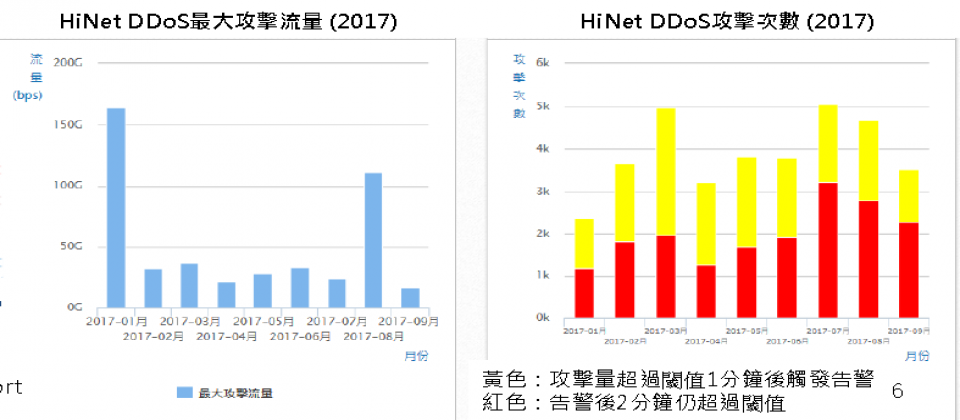
身为台湾最大的电信与网络服务业者的中华电信,有建置内部的SOC(安全监控中心),对于台湾整体网络环境的掌握具有一定的参考性。中华电信数据通信分公司副总工程师洪进福日前在一场台湾BSI举办的资安研讨会中,也根据HiNet SOC的资料首度揭露台湾面临到DDoS(分散式阻断式攻击)最大攻击流量已经达到111Gbps,以UDP Flood洪水攻击为主要的DDoS攻击形式。
台湾DDoS最大攻击流量达111Gbps
今年2月初农历年后,台湾证券业者遭到无预警的恶意勒索DDoS攻击,洪进福表示,根据当时HiNet的资安监控中心的侦测资料显示,同时遭到DDoS攻击又是中华电信客户的证券商,当时平均遭受到的瞬间攻击流量为2Gbps~3Gbps,平均的攻击封包则约为每秒70万个封包,平均骇客针对券商发动DDoS攻击的时间,最短为20~30分钟,最长也有持续攻击1小时。
但若是根据HiNet SOC之前没有对外公开的数据,DDoS的确是台湾企业面临的严重的资安威胁,以今年第三季的统计资料显示,平均每天遭受到143次DDoS攻击,比今年第二季成长22%,比2016年成长1倍。
洪进福也表示,在这些DDoS攻击的数据中,主要遭受攻击的对象偏重资讯通信产业,其视为制造业、服务业、学术教育业以及金融保险等,发现最大攻击流量在今年第二季的统计,已经达到111Gbps,并以UDP Flood洪水攻击为主要的攻击类型。
洪进福表示,所谓的UDP 洪水攻击(UDP Flood),就是将大量的UDP破碎封包直接塞爆网络带宽,骇客就可以将UDP封包传送到锁定的受骇主机,因为这些被锁定的受骇主机没有能力处理这些塞爆带宽的UDP封包,就会将这些封包又传回给骇客伪造的来源IP,让整个带宽完全被塞爆。
台湾Wannacry灾情,至少5万台电脑受骇
除了DDoS之外,在五月份全球遭受到Wannacry勒索蠕虫攻击,台湾也成为Wannacry的重灾区。
洪进福表示,从资安监控中心可以看到,光是在2016年,每天都有750个企业用户或者是一般使用者遭到勒索软件的感染,而Wannacry主要发生的时间点(5月13日~19日)根据中华电信数据分公司的观察,至少有5万台电脑遭到Wannacry勒索蠕虫的感染,这些受感染电脑的共通特性就是没有立即修补漏洞但又直接曝露在网络中,这也使得后续的模仿犯,包括Petya或NotPetya可以持续攻击这些还没有完成漏洞修补的受骇电脑。
洪进福也透露,根据该公司SOC的观察,台湾面临的各种网络威胁中,占比最大的就是APT攻击所引发的恶意连线中继站,达到87%,其次是广告软件造成的威胁(4%)和网站恶意转址(3%)。他强调,不管是去年第一银行ATM盗领事件或者是今年10月远东商银的SWIFT系统遭骇事件,背后都跟骇客利用APT攻击手法中的恶意软件下载和恶意转址的手法脱离不了关系。
由于中华电信也经常协助政府和企业进行各种渗透测试,洪进福更首度揭露,根据该公司执行渗透测试的统计,政府网站地一次入侵就成功的概率接近70%,而民间企业第一次入侵就成功的概率也将近40%。他认为,不论是政府或民间企业网站第一次入侵就可以成功的概率如此高的情况下,也很难避免许多个资外泄事件频传。



