
Exim含有远端程式攻击漏洞,逾400万邮件服务器受累!
报价宝综合消息Exim含有远端程式攻击漏洞,逾400万邮件服务器受累!
图片来源:
Exim
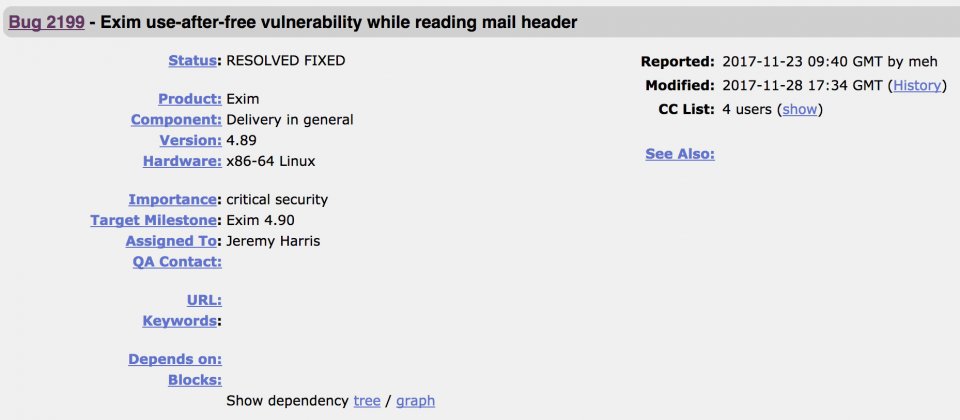
台湾资安业者—戴夫寇尔(DEVCORE)上周揭露了邮件软件Exim中的两个安全漏洞,其中的CVE-2017-16943可造成远端程式攻击,CVE-2017-16944则属阻断服务漏洞,危及网络上逾400万台采用Exim的邮件服务器,Exim团队尚未修补相关漏洞,但已公布了暂时补救措施。
2012年创立的戴夫寇尔主要提供渗透测试、顾问服务与教育训练,标榜可基于骇客角度来协助企业强化资讯安全。
Exim则是个邮件传送代理人(Mail Transfer Agent,MTA),为一基于GPL授权的自由软件,主要安装在邮件服务器上,以将寄件人寄出的邮件传递给收件人,根据网络装置搜索引擎Shodan的搜寻结果,全球有接近450万台装置安装了Exim。
相关漏洞是由Twitter代号为mehqq_的戴夫寇尔安全研究人员meh所发现,当中的CVE-2017-16943属于释放后使用(use-after-free)漏洞,借由一系列特制的BDAT命令就能自远端于SMTP服务器上执行任意程式;CVE-2017-16944则为阻断服务(DoS)漏洞,可让Exim服务器失去作用。mehqq_亦公布了这两个安全漏洞的概念性攻击程式。
Exim团队准备在Exim 4.90版本中修补相关漏洞,在此之前则呼吁Exim用户可以关闭组块(chunking)功能,以抑制命令的使用,暂时解决遭远端程式攻击的问题。目前Exim的最新版为4.89。
meh则说他遍寻不着Exim的安全回应窗口,才将它张贴到Exim的臭虫提报系统上,亦没找到任何可设成私讯的功能;Exim团队坦承此一疏失,并已修正。



