
维基解密再爆更多Vault8骇客工具,CIA专用木马控制后台Hive的源代码曝光
报价宝综合消息维基解密再爆更多Vault8骇客工具,CIA专用木马控制后台Hive的源代码曝光
图片来源:
维基解密
在揭露来自美国中央情报局(CIA)Vault 7系列的骇客工具文件后,WikiLeaks本周四(11/9)发表了Vault 8系列,进一步提供基于Vault 7软件专案的分析与程式码,打头阵的是CIA所使用的恶意程控系统Hive。
Hive可同时控制多项攻击行动,把不同的恶意程式植入目标电脑。WikiLeaks表示,如果CIA的网络攻击行动不够隐密,那么不管所植入的恶意程式有多精密都是无效的,而Hive即解决了此一问题。
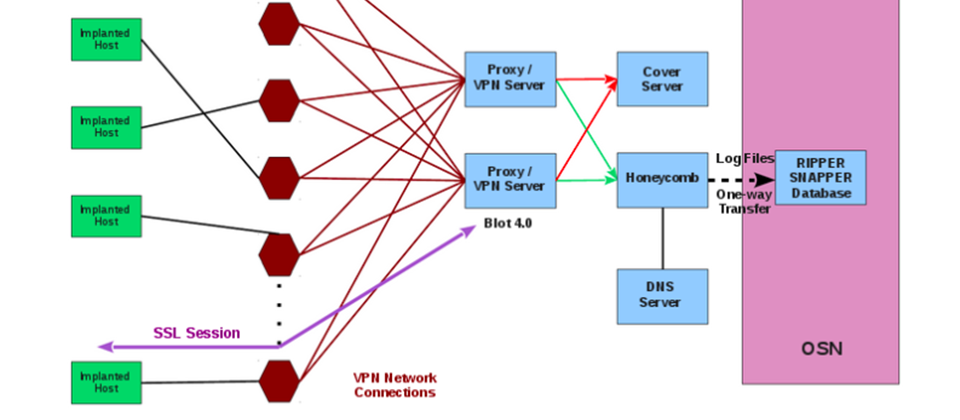
在Hive架构上,每项行动都至少会注册一个用来进行掩护的网域,执行相关网域的服务器是CIA向虚拟主机业者租来的,所使用的软件皆已基于CIA的规格客制化,它们只是CIA展开攻击的跳板,且借由VPN与HTTPS连结到一个隐藏的CIA服务器—Blot。此外,作为掩护的网站上有着看似正常的内容,一般人根本无从察觉。
因此,Hive所建立的通讯平台允许恶意程式将资讯回传至CIA的服务器,也能接受来自CIA的指令,但就算植入于目标电脑的恶意程式被发现了,也很难追究到CIA身上。
WikiLeaks本周公布了Hive系统的源代码、操作环境、开发者指南、架构配置指南,以及操作手册等。



