
WordPress资料隐码漏洞可让骇客接管你的网站,现已释出更新
报价宝综合消息WordPress资料隐码漏洞可让骇客接管你的网站,现已释出更新
图片来源:
WordPress
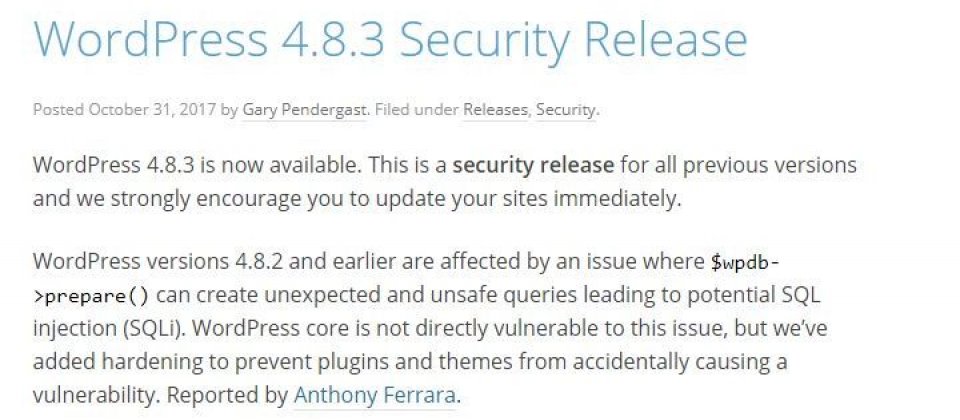
WordPress于本周二(10/31)释出WordPress 4.8.3以修补一个重大的资料隐码(SQL injection)漏洞,将允许骇客接管基于WordPress的网站,因而强烈呼吁用户立即更新。
其实WordPress在今年9月19日释出的WordPress 4.8.2中便曾针对该漏洞进行修补,然而,Lingo Live工程副总Anthony Ferrara却发现该版本只修补了其中一小部分,并未解决漏洞的根源,因而在WordPress 4.8.2释出后提醒了WordPress。
然而,WordPress并不重视此事,3周后Ferrara即威胁要将漏洞细节公诸于世,才迫使WordPress展开修补。
Ferrara指出,半调子的修补在他看来是最糟糕的状况,它留下了漏洞的主要原因,也替骇客指引了执行攻击的途径。
该漏洞影响WordPress 4.8.2及之前的WordPress版本。WordPress安全团队强调 ,WordPress核心并未受到该漏洞的波及,不过他们已强化相关的安全性以避免插件或主题造成漏洞的产生。



