
Google与IBM开源软件供应链稽核工具Grafeas
GitHub
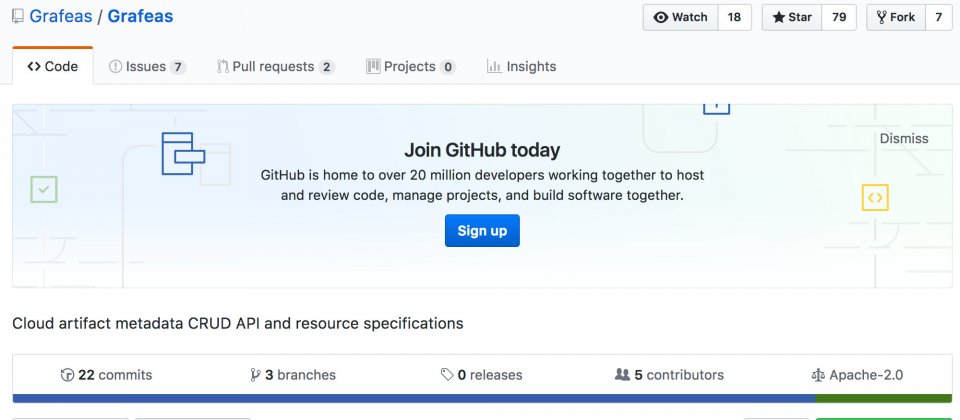
Google、IBM及红帽等多家业者于本周四(10/12)借由GitHub共同发表了Grafeas开放源代码专案,这是一个软件算子件的元资料API,可用来稽核及管理软件的供应链,包含时兴的微服务与容器应用。
当初Google打造Grafeas的用意是将它当成容器安全API,它可追踪与执行软件开发政策,不论是建置工具、稽核工具或是合规工具都能利用Grafeas API来储存、查询与检索软件元件的元资料。
根据Grafeas专案网站的说明,它可储存、查询与检索软件的元资料,不管这些软件的存放处或类型,或者它们是在就地部署、私有云与公共云的环境中;它也能随着供应链的扩充而增加元资料,并分析不同开发周期的元资料;另也嵌入了元资料的读写存取控制能力。
Google还额外发表了Kubernetes政策引擎Kritis,以用来制定更安全的软件供应链政策。已采用Grafeas与Kritis的加拿大电商平台供应商Shopify安全工程师Jonathan Pulsifer表示,该公司每天递交逾6000个版本,并维护33万个容器映像档,把这两项工具整合到Kubernetes供应链之后,现在他们得以自动化地储存每个内容映像档的漏洞及版本资讯,并严格执行该公司对Kubernetes丛集的政策。
Google指出,软件供应链的安全管理对许多组织来说都是令人却步的任务,特别是在五花八门的语言、工具、开源码软件、去中心化、混合云端部署及微服务架构交错使用的现代,它们产生了不同格式、源自不同供应商,以及储存于各处的大量元资料,若缺乏统一的元资料轮廓或真相的中心来源,资讯长将很难管理这些软件供应链。
目前参与此一专案的业者涵盖了Google、IBM、红帽、JFrog、Black Duck、Twistlock、Aqua Security与CoreOS,其中,IBM将于IBM Cloud的容器服务中整合Grafeas与Kritis,红帽也打算在OpenShift中提供Grafeas,Google亦预期明年初将有更多的业者加入Grafeas专案。



