
资安一周[0812-0818]:恶意木马藏身投影播放档,透过Office的OLE漏洞入侵受害电脑
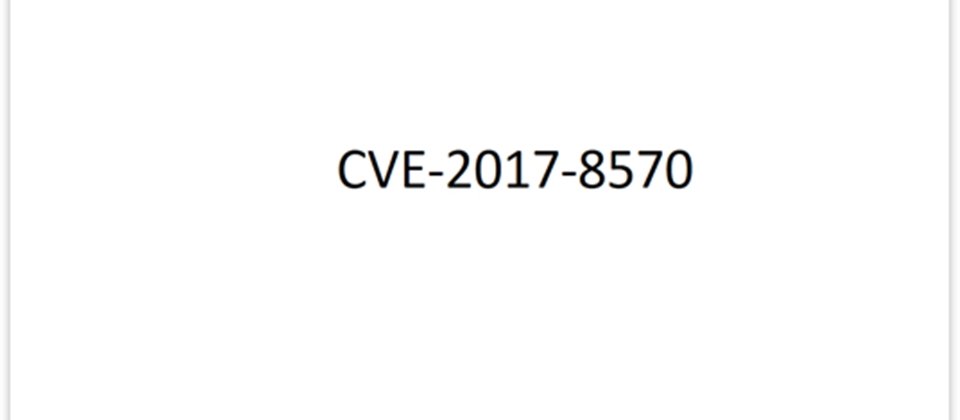
含恶意木马投影片档首页写着“漏洞编号CVE-2017-8570”的文字
趋势科技
骇客再度锁定台湾证券商发动DDoS攻击,台新证券下单系统中断服务半小时
继今年2月台湾13家证券商首次遭DDoS攻击事件后,台湾再度发生证券商网络系统瘫痪事件。台湾证券交易所8月14日公告证实,台新证与旗下证券早上8点54分遭骇客利用僵尸网络发动DDoS攻击,影响下单系统一度中断,抢修半小时后,直到9点32分才恢复运作。上个月韩国也有7家金融机构受勒索DDoS攻击。更多资料
2年前骇客遥控10万僵尸网络的判决出炉,竟有2,500台QNAP设备
先前2014年全球爆发Shellshock漏洞事件(漏洞编号:CVE-2014-6271),一名义籍骇客Fabio Gasperini趁漏洞爆发期间,骇入10万台设备做僵尸装置,并利用自动化程式点击网站广告,伪造使用者流量来赚取收入,美国法院日前调查此事件结果显示,其中超过2,500台僵尸装置竟然是QNAP NAS网络设备。QNAP台湾总公司于11日回应,早在2014年释出了Qfix v1.0.2更新档来修复此问题。由于Gasperini犯了电脑入侵罪,美国法院最终判决Gasperini监禁一年与罚款10万美元(约新台币300万元),以及没收所有与控制僵尸网络相关的装置。更多新闻
乌克兰网络攻击危机仍未消除,乌克兰邮政局连续2日遭DDoS攻击
先前乌克兰电厂遭恶意程式lackEnergy攻击造成大停电,乌克兰总统也在去年底指出,乌克兰政府单位在2个月内受到俄罗斯骇客攻击了6,500次,然而,乌克兰面对的资安威胁还未消除,乌克兰邮政局(Ukrposhta)在脸书官方粉丝页指出,它们在8月7日、8日连续两天遭到DDoS攻击,造成所有行政服务中断,直到8日下午5点才恢复正常。乌克兰邮政局在今年不是第一次受网络攻击,6月勒索蠕虫NotPetya袭击乌克兰部分国家关键基础设施,包含电力公司、乌克兰银行、电视台和公共服务系统,邮政局也在这一波攻击名单内。更多资料
恶意木马藏身投影播放档,透过Office的OLE漏洞入侵受害电脑
趋势科技研究人员在14日揭露新投影片钓鱼攻击手法,近日有假借电缆制造商名义寄发含恶意投影片播放档(ppsx格式)给电子公司,内容只有一行“CVE-2017-8570”漏洞编号的文字。在此恶意档案,攻击者利用Office的OLE漏洞(Object Link and Embedding,漏洞编号CVE-2017-0199)在远端植入REMCOS RAT木马至目标装置,发动其他恶意攻击,如侧录键盘打字记录、撷取屏幕画面、操控摄影机、开启麦克风监听,也能远端执行命令。研究人员指出,攻击者并非利用CVE-2017-8570漏洞攻击,而是利用原来是零时差漏洞CVE-2017-0199入侵,投影片号码应该是攻击者输入错误。目前,微软在4月已针对此漏洞发布了修补档。更多资料
档案系统F2FS惊爆3项漏洞,恐造成数百万台Android装置内存损毁
趋势科技研究人员近期揭露,使用Linux OS装置的档案系统F2FS有3项漏洞(漏洞编号CVE-2017-10663、CVE-2017-10662、CVE-2017-0750),允许攻击者利用恶意App攻击支持F2FS档案系统的Android装置,不仅能借由漏洞在目标装置执行任何程式,甚至还能破坏设备内部内存,受影响手机厂牌包含华为、Motorola和OnePlus,恐数百万位用户面临此风险。更多资料
俄骇客利用EternalBlue漏洞攻入8家饭店Wi-Fi设备,员工与房客资料恐遭骇
今年4月影子掮客(The Shadow Brokers)外泄美国国安局(NSA)开发EternalBlue骇客工具后,陆续出现许多针对EternalBlue漏洞攻击的骇客工具,如勒索蠕虫WannaCry、勒索软件Petya、挖矿工具,以及其他木马程式等发动攻击,资安公司FireEye于8月11日又揭露,知名俄罗斯骇客组织APT 28利用EternalBlue漏洞,入侵欧洲和中东地区8家饭店网络系统,窃取饭店提供Wi-Fi服务的帐密,并进一步取得饭店员工和房客资料。更多新闻
间谍软件SonicSpy化身上千款App散播,Google紧急下架
通讯软件除了聊天、分享档案和线上开会外,竟然还能当作骇客执行恶意攻击的控制台。资安公司Lookout研究人员Michael Flossman于10日揭露,他发现间谍软件SonicSpy伪装Google Play上千款App,暗中搜集资料与操控攻击目标,如窃听、开启相机功能拍摄照片、拨打电话、发送简讯、搜集通话纪录和联络人资料。研究人员分析,骇客利用通讯软件Telegram,特别开发了专门执行间谍功能的版本,能够锁定攻击目标在远程执行73种不同命令。目前,Google Play已经逐渐撤下SonicSpy伪装的App。更多资料
微软8月例行更新大修48项漏洞,还首度帮Linux子系统补漏洞
微软在8月8日公布了最新漏洞修补更新,总共修补了48个安全漏洞,比上个月减少了7项安全漏洞,影响产品为IE、Microsoft Edge、Microsoft Windows、Microsoft SharePoint、Microsoft SQL Server及Adobe Flash Player等,其中18个重大漏洞藏身在微软脚本引擎(Microsoft Scripting Engine)中,骇客能够利用该漏洞在远端执行攻击程式。此外,微软也首度修补Windows中Linux子系统(Windows Subsystem for Linux)的2项安全漏洞分别是CVE-2017-8627和CVE-2017-8622,前者为阻断服务漏洞,后者是权限扩张漏洞,都属于重要(Important)等级以上的漏洞。更多新闻
英国政府提议资料保护法案,外泄匿名资料企业最高罚6.8亿
随着欧盟在2018年5月正式贯彻资料防护规范(GDPR),严格保护欧盟各国公民资料避免遭外泄,否则外泄企业需支付全球营业额4%或2,000万欧元(约新台币7.2亿元)。英国虽然已经不是欧盟一分子,但政府也跟着GDPR规范在8月7日公布了新的资料保护法案提案,个资定义比GDPR增加了包括IP地址、Cookie和DNA资料,强调匿名资料若遭他人辨识出同刑事犯罪,最高处罚1,700万英镑(约新台币6.84亿元)或企业全球营业额4%。更多资料
Google宣布iOS装置开始支援Gmail反钓鱼防护功能
Google于10日在官方部落格宣布,iOS装置的用户也拥有Gmail反网络钓鱼侦测功能。用户在Gmail信件内点击可能含有恶意行为的连结时,Google提醒用户该连结为不可信任连结,询问用户是否进入该连结网页或取消进入。更多资料



