
资安一周[0527-0602]:知名影音播放器爆漏洞,靠影片字幕就能骇进2亿用户装置
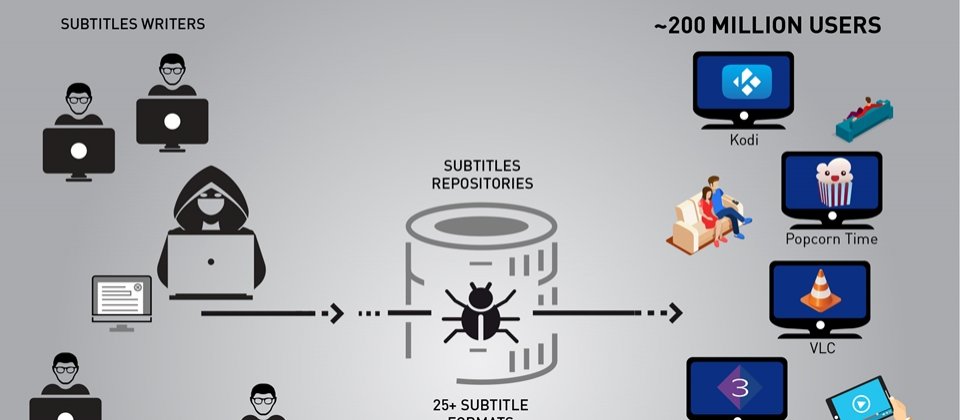
骇客利用影片字幕档,骇进用户电脑
Check Point
重点新闻(05月27日-06月02日)
雄狮旅游员工电脑遭骇,约36万笔消费者个资外泄
雄狮旅游于5月23日发布声明解释,公司内部员工电脑操作系统遭骇客入侵,造成36万笔消费者个资外泄,包括姓名、联络电话和购买商品资料等。刑事局表示,雄狮旅游的公司内部系统存在资安漏洞,才遭到骇客入侵,而且这些攻击来源都是境外IP,大部分来自中国、香港和美国。但刑事局也强调,骇客可能利用Tor(洋葱网络)或其他匿踪服务的方式,隐匿真实的IP地址,不排除可能是国内骇客所发动的攻击。目前,雄狮没有说明发生损失后的补偿措施细节。更多新闻
Google推出新行销服务,民众信用卡消费纪录恐遭追踪
Google于5月23日宣布,近期会推出锁定企业行销推广的新服务,Google与第三方业者共同合作,透过用户使用Android手机、YouTube、Google Maps、Gmail等服务,配合网络行销工具AdWords,以及第三方资料业者提供的外部资料和用户的信用卡消费纪录等,确定企业网络行销投资与店面消费之间的实际关联,来判断是否真的为其实体商店带来有效的收入。由于,Google利用这项服务,来取得用户的信用卡消费资料,引起外界对个资隐私保护的疑虑。电子隐私资讯中心首席执行官Marc Rotenberg认为,Google搜集资料方式越来越侵入,呼吁政府必须要求Google和其他网络公司,公开揭露如何搜集和利用用户的资料。更多新闻
知名影音播放器爆漏洞,靠影片字幕就能骇进2亿用户装置
资安公司Check Point研究团队在5月23日揭露,骇客利用知名影音播放器VLC、Kodi、Popcorn-Time和strem.io的系统漏洞,可以在字幕中嵌入恶意程式,不需要取得任何管理权限,就能够轻易地骇入用户的电脑、智慧电视或行动装置,来窃取资料或安装勒索程式,估计影响超过2亿个使用者。大多数资安公司将影片字幕视为正常的文字档,因此,防毒软件更难侦测到这种恶意入侵手法。目前,这四家公司已在官网发布更新来修补漏洞。更多资料
VMware发布工作站版更新,修补两项函式库载入漏洞
VMware于5月18日紧急修补2个产品上的漏洞CVE-2017-4915和CVE-2017-4916。Google Project Zero研究人员Jann Horn发现,Linux版VMware Workstation Pro与Player 12.x有一个不安全的函式库载入漏洞(CVE-2017-4915),恐允许无授权的使用者利用ALSA音效驱动程式配置档,来取得主机的Root权限,VMware评为“重要”等级的威胁。另一项威胁较低的“中级”漏洞CVE-2017-4916,恐让骇客利用vstor2驱动程式中的NULL pointer dereference来发动DoS攻击。更多资料
推特广告服务分享机制出包,恐遭骇客冒用他人账号发送推文和多媒体档案
资安人员Kedrisec于2月底在HackerOne漏洞奖励竞赛中揭露了一项Twitter广告服务的分享机制漏洞,恐让骇客能冒用其他账号来发文。Twitter广告服务可以分享其他多媒体档案,骇客可以窜改分享内容的user_id,改用其他用户的推特账号,就可以假借受害者的推特账号来发文。推特已经在2月28日修补了这项漏洞。Kedrisec也因此获得了7,560美元(约新台币22万元)的漏洞奖金。更多资料
Samba惊爆7年漏洞,一行程式码就可以远端攻击
开源档案及打印共享服务Samba于5月24日发布了一个存在7年的漏洞(漏洞编号CVE-2017-7494),攻击者仅写入一行程式码就能远端执行恶意程式码攻击。首先,骇客传送具写入权限的共享档案,利用已知的路径上传至Unix或Linux服务器,再由服务器来执行恶意程式,就可以锁定受害电脑发动攻击,影响范围为Samba 3.5.0以上版本。
资安公司Rapid7研究人员调查发现,超过10.4万台电脑使用了有漏洞的Samba版本,其中有90%没有可现成的修补程式。另外,近11万台使用139连接埠的电脑也受Samba漏洞影响,其中91%使用已经不受更新支援的版本。目前,Samba管理员已发布了完成修补的Samba 4.6.4, 4.5.10及4.4.14更新版本。更多资料
研究人员分析WannaCry勒索信,推测作者可能是华人
资安公司Flashpoint研究人员于5月25日分析发现,勒索蠕虫WannaCry勒索信除了中文版之外,英文版的文法出现一个明显的错误,以及其他语言的勒索信明显是用Google翻译来书写,认为骇客可能来自中国华南地区、香港、新加坡或台湾。研究人员指出了3项证据,第一,中文版本出现“礼拜”一词,这个语法在中国华南地区、香港、台湾、新加坡较常见。第二,“杀毒软件”一词是中国用法。第三,中文版本的勒索信内容比其他版本呈现更多的讯息,而且书写格式不同。综合以上三点,研究人员判断骇客是会说中文的人。更多资料
Avast开发出勒索软件BTCWare解密工具,可救5种变体加密的档案
资安公司Avast研究人员Jakub Křoustek于5月24日公布,他们已经成功开发了勒索软件BTCWare的解密工具,可以解除遭BTC的5种变体加密的档案。研究人员指出,BTCWare在今年3月开始现身,至今已经发现了5种变体,包括theva、cryptobyte、cryptowin、btcware和onyon。过去BTCWare利用RC4来加密受害者档案,直到今年5月,BTCWare已更改为使用AES-192来加密。Avast这款解密工具可以解开这两种不同加密法。更多资料
Chrome出现WebRTC串流机制臭虫,恐让骇客暗中窃听用户行为
网络服务公司AOL资安研究人员Ran Bar-Zik近期指出,Google Chrome有一项臭虫与WebRTC协定有关,原先Chrome在进行录音、录影时候,浏览器的工具列会显示红色圈圈的图示,但在跳出式网页中不会显示工具列,也就不会显示这个图示。资安研究员解释,骇客可利用恶意网站,要求用户同意执行WebRTC串流,再诱拐使用户开启JavaScript的跳出视窗,就能在不需通知用户的情况下启用录影和录音,影响Chrome 57.0.2987以前版本。目前,Google回应,这并非Chrome漏洞,而是因Chrome桌面版才有的图示,未来会增加许可确认来改善此状况。更多新闻
美参议员提案要美国国土安全部举办漏洞奖励计划
美国参议员 Maggie Hassan、Rob Portman于5月25日向参议院提出,由于国土安全部(DHS)网络系统与国家安全有很紧密的关联,为了保护DHS避免受到骇客的攻击,也鼓励白帽骇客能够以合法公开的情况来找漏洞,提出了一项“The Hack DHS Act”法案(又名为S.1281法案),建议邀请白帽骇客协助DHS来发现系统漏洞,并且阻止可能受到外部攻击者的威胁。更多资料
整理⊙黄泓瑜



