
NSA被窃骇客工具不只引发WannaCry,还被用来攻击数十万电脑遥控挖矿
Proofpoint
NSA被窃骇客工具后患无穷。骇客团体影子掮客公布NSA发展的骇客工具被用作勒赎软件WannaCry发动全球攻击,不过周一安全公司Proofpoint指出,同样的工具其实早在前几周,就被用来感染更多电脑,以便透过挖矿赚取加密货币。
WannaCry使用的攻击工具,包括Eternalblue及DoublePulsar,其实都是在4月随着影子掮客公布 NSA档案而公诸于世。其中EternalBlue开采Windows TCP 445通讯埠的Server Message Block (SMB)漏洞,以入侵有漏洞的连网PC。而NSA开发的后门程式DoublePulsar,这次则是被WannaCry用来植入受害电脑中。
不过安全公司Proofpoint发现,其实早自4月24日到5月2日之间还有另一桩攻击,也是使用Eternalblue和DoublePulsar来植入加密货币挖矿工具Adylkuzz。
研究人员初步估计这桩攻击没有勒赎讯息因而不为人知,但其实规模更甚Wanna,影响全球数十万台PC及服务器。
研究人员发现,全球有20多台虚拟主机扫描网络上开启的TCP 445通讯埠以寻找目标。之后以EternalBlue成功开采漏洞、并植入DoublePulsar后门程式,后者再从另一台主机下载、执行Adylkuzz。Adylkuzz开始执行后(下图,来源:Proofpoint),就会切断SMB连线,然后判断受害者电脑的IP位置,下载挖矿指令、挖矿软件及清除工具。研究人员相信网络上执行Adylkuzz指令及挖矿二进制程式、挖矿指令的C&C服务器也超过20台。
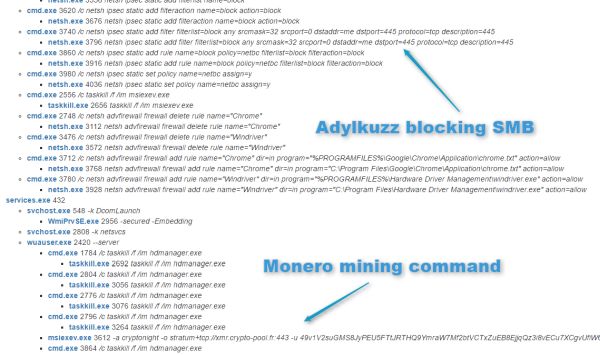
骇客利用Adylkuzz挖取也十分受欢迎的加密货币Monero,这个新兴货币近来因为获得暗网上交易黑市AlphaBay的采用而普及。挖矿十分耗运算效能,但挖矿者可以因此获得7.58 Moneros或约205美元的报酬。
被植入Adylkuzz而被纳编为挖矿傀儡网络的PC会出现无法存取网络芳邻,以及PC和服务器效能下降等症状。许多大型企业昨日通报为WannaCry的攻击,其实来自早先这桩攻击。
但有趣的是,由于这“攻击”会关闭SMB网络连线,以切断之后恶意程式(包括WannaCry蠕虫),透过同一漏洞进行感染,因此事实上它还有助于缩小WannaCry感染的范围。
NSA及中情局(CIA)被泄露的攻击工具接二连三造成全球PC用户受害,也引来微软炮轰,指政府搜集软件漏洞资讯开发攻击工具却不慎外流,就如同美国军方战斧导弹失窃一样危险。



