
全球12万台中国制网络摄影机,恐受僵尸病毒Persirai感染
骇客利用网络摄影机装置的漏洞,植入恶意程式并发动DDoS攻击
趋势科技
趋势科技资安研究人员Tim Yeh、Dove Chiu、Kenney Lu于5月9日揭露,骇客锁定1,000多种型号的中国制网络摄影机,利用装置上的UPnP(随插即用)漏洞来入侵,并同时植入僵尸病毒Persirai,接着再透过装置存在的零时差漏洞,攻击其他的网络摄影机,最后,骇客控制这些装置发动DDoS攻击。他们利用Shodan搜索引擎来检测,发现全球有120,000台网络摄影机装置资讯公开曝露在网络上,容易受到骇客的攻击。
首先,骇客利用TCP 81埠,进入这些网络摄影机的Web界面,输入厂商预设的账号密码来登入,接着通过C&C服务器植入和执行恶意程式,并封锁装置存在的零时差漏洞避免受到其他恶意程式的攻击,之后,骇客再利用这些零时差漏洞攻击其他装置,来窃取其他装置的帐密,成为僵尸装置,最后,骇客传送UDP协定传输封包至受感染装置,锁定受害目标发动洪水式DDoS攻击。
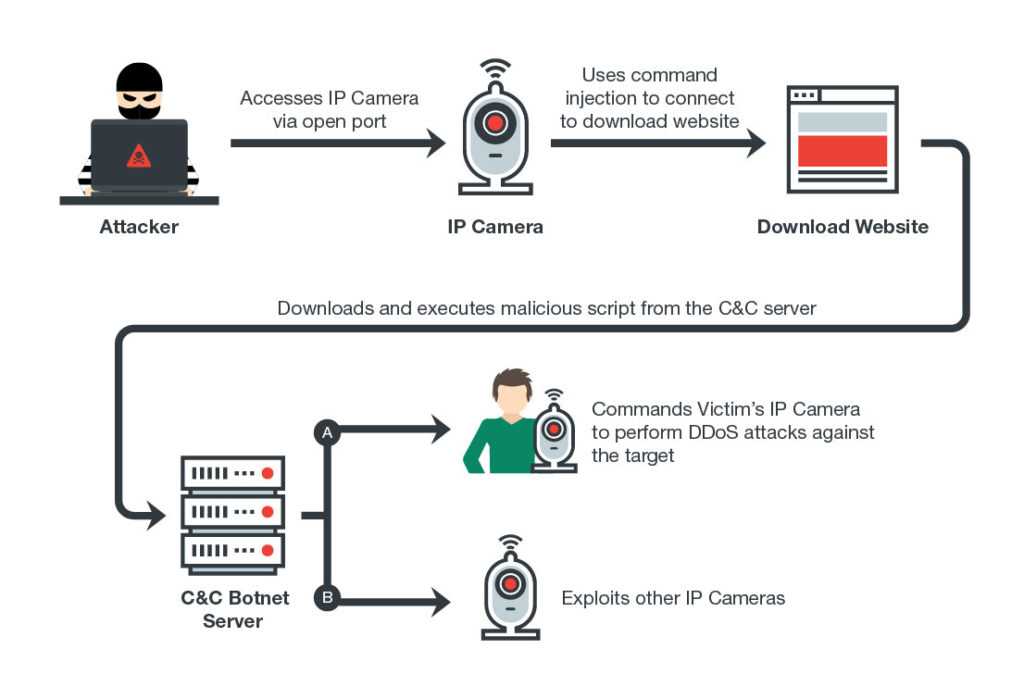
骇客不仅利用网络摄影机漏洞来发动DDoS攻击,还攻击其他摄影机成为僵尸网络Persirai的攻击装置。图片来源:趋势科技
先前,另一位资安研究人员Pierre Kim于今年3月已经在部落格指出,虽然这些被骇客锁定的网络摄影机都是由不同代工厂商制造,但同时都具有相同的5个零时差漏洞,包含CVE-2017-8224、CVE-2017-8222、CVE-2017-8225、CVE-2017-8223和CVE-2017-8221。骇客可利用这些漏洞,除了入侵装置来控制之外,还可以窃取用户的电子邮件账号资料,甚至拦截受害装置传回云端主机的资料。
由于,这些网络摄影机都内嵌客制化的GoAhead Web界面,Pierre原先认为,这应该是原本嵌入GoAhead Web界面业者的疏失,才造成装置内含有这些漏洞。但是,Pierre与业者交流后,认为漏洞不是原先设计GoAhead Web界面业者的问题,而是中国代工厂商在导入GoAhead Web界面至装置的过程中,在源代码里面增加了后门账号与其他容易受攻击的程式码。
目前,部分制造商已经提供了最新的固件版本,来解决这些漏洞。趋势科技研究人员同时发现,C&C服务器目录出现了国家代码IR,而且恶意软件程式码也有出现特殊的波斯文字,作者疑似是伊朗研究机构的人员。



