
小心!别被GoogleDocs网钓邮件骗了
如果最近有人以电子邮件邀请你编辑文件,千万要小心。 昨天下午起,Google Docs网钓攻击在网络上迅速蔓延开来,以骗取用户登入账密, 同时成为发送网钓的帮凶。所幸Google迅速挣取措施化解了一场网络危机。
根据用户在Reddit分享的经验,受害者会接到看似友人传来Google Docs要求编辑文件的Gmail电子邮件,仔细一看,这封信同时还BCC其他人。等用户按下邮件中“在Docs中开启文件”的连结, 就跳出真实的Google登入对话框,要求用户在数个Google账号中选择以其中一个账号进入Docs,同时有另一个Google OAuth核准页面,要求用户授权“Google Docs”存取Gmail账号,包括寄发、删改电子邮件, 以及读取他联络人资料的权利。
用户按下“允许”后, 才会发现有个不知名的电子邮件拥用者(而非Google)已经获得了受害者的Docs存取权。而且这封网钓邮件,也同样经由受害者Gmail账号发送给其他联络人。
多家国际媒体报导,这透过社交工程的网钓邮件攻击,昨日已经迅速在网络快速蔓延。Ars Technica分析,这桩网钓攻击是利用OAuth验证界面,许多Web服务也使用这个界面,让用户在登入时不必输入密码。透过OAuth界面的运用,攻击者成功绕过任何双因素验证,即取得读取、修改或删除用户账号下内容的权利。
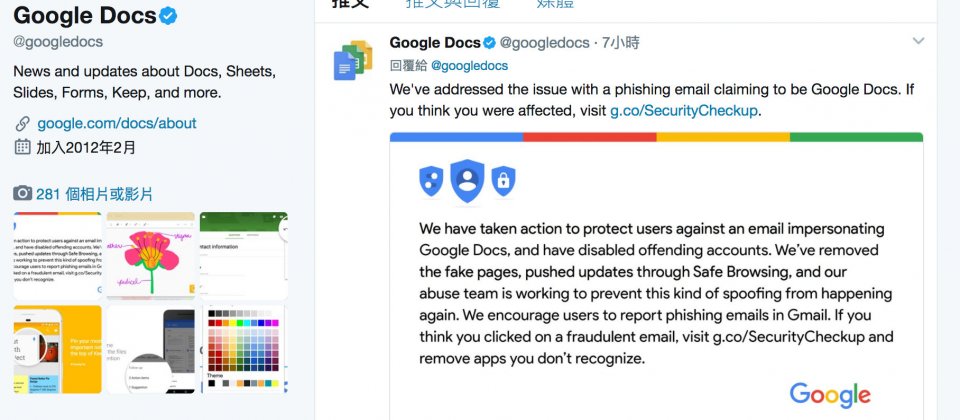
所幸Google立即采取处置。Google在推特上表示已经注意到Google Docs网钓攻击,并且立即移除了伪造的Google Docs及所有相关网页,更新Safe Browsing的威胁侦测功能,并关闭OAuth用户端的功能。
Google及安全专家呼吁,用户应提高警觉,不要随便开启可疑邮件,尤其是大量BCC的邮件,并应开启多因素验证,提高骇客存取账号的困难,同时立即变更密码。万一不小心点入,可以到Google存取控管页面取消外部人存取Google Docs的权利。



