
趁火打劫!网钓邮件假冒Meltdown、Spectre修补程式散布木马
报价宝综合消息趁火打劫!网钓邮件假冒Meltdown、Spectre修补程式散布木马
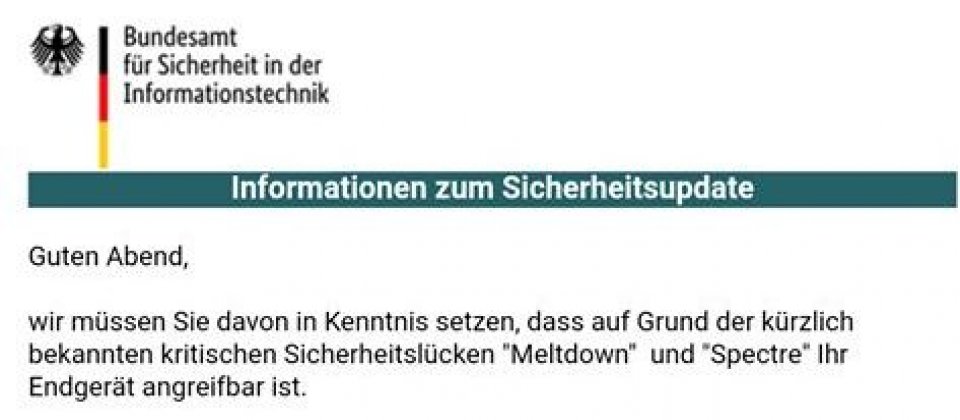
德国联邦安全与IT办公室(BSI)警告有心人士假冒BSI的名义发出漏洞更新的通知讯息,实际上是网钓邮件。
图片来源:
BSI
Meltdown与Spectre漏洞公布后,软、硬件厂商相继发布修补程式。不过国外却流传网钓邮件冒充提供Meltdown修补程式,诱使用户下载。
德国联邦安全与IT办公室(BSI)周二发出公告,警告近日有歹徒冒充BSI发出标题为“重大漏洞--重要更新”的信件,内含声称导向Meltdown、Spectre修补程式下载网页的连结,BSI呼吁德国民众不要点选连结或开启附档。
由于邮件冒用政府单位名义,加上钓鱼网站使用SSL加密以及包含BSI字样的网域名,很容易让民众信以真。
安全公司Malwarebytes Labs研究后发现,邮件中的连结其实会导向名为Smoke Loader的程式。当使用者点选连结,会启动下载名为Intel-AMD-SecurityPatch-11-01bsi.zip的压缩档。一旦开启后就会下载Smoke Loader,后者呼叫一个位于俄罗斯境内的网域服务器。
Smoke Loader其实在2011年就已流传在网络黑市,至少在2015年曾经改版过。Malwarebytes发现,Smoke Loader为一木马程式,它在安装到系统后会注入档案总管(explorer.exe)中,然后删除正牌执行档,借此潜伏在受害机器上而不被发现。之后它会和外界C&C服务器建立通讯,并下载各种攻击程式。
Malwarebytes在发现后已经通报Comodo及DNS代管业者CloudFlare,后者迅速处置,使该网域服务器无法为外界连结。



