
资安一周[0408-0414]:BrickerBot锁定Linux连网装置发动PDoS攻击
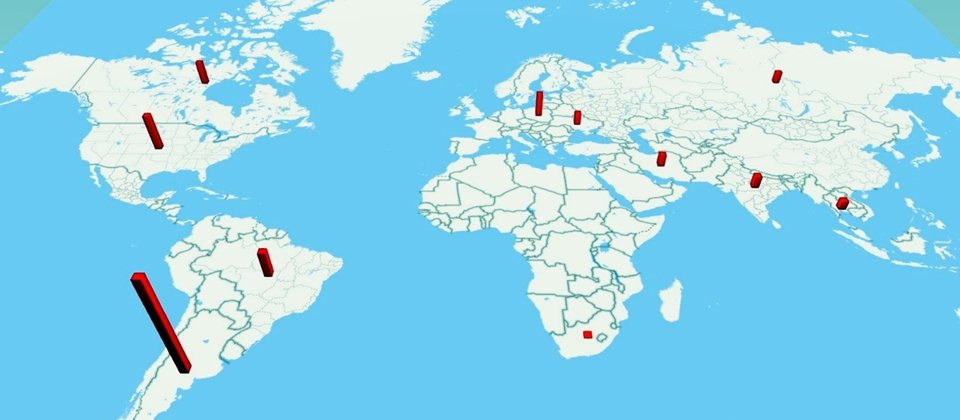
资安公司Radware发现全球出现1,895次PDoS攻击
Radware
重点新闻(04月08日-04月14日)
僵尸网络BrickerBot锁定Linux连网装置发动PDoS攻击
资安公司Radware日前利用诱捕系统(Honey Pot)发现,僵尸网络BrickerBot于4月1日到4月4日之间,在全球发动1,895次的永久性的阻断服务攻击(Permanent Denial-of-Service,PDoS),专门破坏内嵌Linux系统IoT装置。Radware指出,BrickerBot采用暴力攻击法,破解网络上公开IoT装置的账号及密码,之后执行一系列Linux指令破坏装置的储存系统,再摧毁装置的连网能力与装置效能,最后移除装置所有档案,造成设备永久损坏,而非成为僵尸装置。更多资料
McAfee资安报告:目前全球存在6亿个恶意软件,1,500万个锁定行动装置攻击
资安公司McAfee于4月发布资安威胁报告(McAfee Threat Report)显示,到2016年为止,在全球总共发现了超过6亿个恶意软件,其中有1,500万个专门锁定行动装置的恶意软件,占大部分都是Android恶意软件。除此之外,针对Mac OS攻击的恶意软件,相较于前一年同期相比增长了744%,这些恶意软件大部分都是属于广告软件,主要是窃取Mac使用者个资为目的。更多资料
僵尸网络Amnesia专门感染Linux系统的DVR设备,台湾成最具威胁的国家
资安公司Palo Alto Networks旗下的Unit 42研究人员近期分析,新的僵尸网络Amnesia利用虚拟机器逃避技术,来绕过安全软件的检测,进一步感染嵌入Linux系统的DVR设备,作为发动DDoS攻击火力的僵尸装置,全球总共有227,000台DVR设备受到影响。而且,这些受感染的DVR设备都来自中国“TVR同为数码”公司制造,其中,台湾拥有最多该公司DVR设备的国家,总共47,170台,台湾俨然成为疆尸网络设备的最大输出国。更多资料
勒索软件RensenWare强迫受害者玩射击游戏解密
专门搜罗恶意程式的MalwareHunterTeam日前发现,一支名为RensenWare的勒索软件,会强迫受害者需要玩一款名为“东方星莲船~Undefined Fantastic Object.”的射击游戏,超过得分标准才愿意解密,如果没有达到标准,就立即删除受影响的档案。这些遭到RensenWare利用AES-256方式加密特定的档案类型,大部分是音乐档、图片档及Office文件档。不过RensenWare开发者向MalwareHunterTeam表示,RensenWare是一个恶作剧的勒索软件,并不希望受害者支付赎金,而是要凸显勒索攻击的新形式。更多资料
维基解密揭露CIA锁定Windows的客制化攻击平台Grasshopper
维基解密于4月7日公布Vault 7系列文件的Grasshopper,揭露CIA开发一款锁定微软Windows OS的恶意程式制作平台,可以根据目标对象的系统或防毒软件的配置,来客制化恶意程式,能够在目标对象的Windows OS来安装恶意程式。Grasshopper允许恶意程式利用不同的持久性机制进行安装,也能透过各种扩充功能来修改此平台,其安装程式上还会配置规则,以评估能否于目标对象的系统上安装。此外,维基解密也发现Grasshopper所使用的持久性机制之一的Stolen Goods,部分元件来自Carberp。Carberp据传是由俄国骇客集团所开发的rootkit,也暗示CIA确实重新利用现存的恶意程式,来制作客制化的恶意程式。更多资料
骇客利用零时差攻击程式,入侵Office漏洞
资安公司McAfee于4月7日指出,骇客利用微软Office的Object Link and Embedding (OLE)漏洞,开发一支恶意程式来攻击受害者电脑,允许骇客任意执行程式码,所有Office版本的使用者皆受影响。这支恶意程式利用内嵌OLElink物件的Word档案,经由电子邮件散布并诱使用户下载,接着使用者开启恶意程式档之后,它会和远端攻击者设立的服务器建立连线,同时下载.hta档(一种HTML应用档案),再冒充成RTF档开启。OLE是Office中允许文件嵌入物件或连结的技术,也是个逻辑漏洞,促使骇客躲过微软开发的内存防护机制。更多资料
Android木马Triada利用插件,躲避防毒软件检测
资安公司Avast研究人员近日表示,他们在2016年发现一支名为Triada的Android木马,利用中国资安公司奇虎360所开发Android插件DroidPlugin,避开防毒软件的检测,直接在受害者电脑上执行恶意程式,从事监控受害者使用行为,以及窃取装置档案的行动。首先,Triada伪装成中国Android应用商店“豌豆荚”的App,欺骗受害者下载,等到感染受害者的装置后,便会暗中窃取受害者的资料。研究人员指出,DroidPlugin允许使用者把App安装在装置上,能直接执行App,骇客在恶意程式上安装此外挂,难以被防毒软件侦测出来。更多资料
骇客在推特公开提供攻击工具,锁定匿名者组织发动DDoS攻击
骇客组织匿名者(Anonymous)为了反对以色列举办大屠杀纪念日,每年都会在4月7日和5月7日之间,锁定以色列政府机构发动DDoS攻击。然而,资安公司Digital Shadows近日指出,推特上有两名骇客为了反对匿名者的抗议活动,公开提供骇客工具,锁定Android和Windows装置来发动DDoS攻击,并鼓励网友下载这些工具,共同参与行动。Digital Shadows检测这两种骇客工具后发现,Windows DoS工具可能是著名的Dark Comet RAT的其中一个版本,另一个Android DoS工具很可能就是Android RAT。
Apache Struts漏洞被用来在Windows系统上植入勒索软件
SANS Institute旗下的网络风暴中心(Internet Storm Center,ISC)于4月6日警告,Apache基金会在今年3月初修补的J2EE开发框架Apache Struts2漏洞已被用来攻击Windows系统并植入Cerber勒索软件。Apache Struts2上的安全漏洞编号为CVE-2017-5638,骇客上传恶意程式到藏匿漏洞的Jakarta Multipart解析器上,能够利用远端遥控任意执行程式码。ISC说明,骇客利用BITSAdmin来下载UnInstall.exe恶意程式,并存放在%TEMP%目录就可执行。ISC建议,视窗管理人员应部署白名单政策,以限制使用者可执行的程式,避免受到勒索软件的入侵。更多新闻
不满川普言行,影子掮客再公开大量NSA攻击工具
今年1月才宣布退隐的影子掮客(The Shadow Brokers)最近又公布美国国安局(NSA)旗下秘密网络攻击组织“方程式”(Equation Group)所外泄的攻击程式,宣称是要抗议美国新任总统川普并未兑现选前政见承诺。根据资安研究员的初步分析,这批资讯包含了NSA打算攻击的全球企业与大学的服务器名单,还有各种工具及后门的账号及密码,用来骇进Solaris等xNIX系统的攻击工具,或骇进服务器的工具PITCHIMPAIR,以及能清除服务器记录与NSA踪迹的TOAST框架等。更多新闻
整理⊙黄泓瑜



