
中国骇客入侵IT代管服务商,藉供应链渗透目标攻击对象
报价宝综合消息中国骇客入侵IT代管服务商,藉供应链渗透目标攻击对象
图片来源:
PwC
PwC、BAE Systems与英国国家网络安全中心(NCSC)在本周公布了一份资安研究报告,指出恶名昭彰的中国骇客集团APT10正借由IT代管服务供应商(Managed IT Service Providers,MSPs)入侵全球企业并窃取机密资讯。
APT10属于长期部署且有特定攻击对象的进阶持续威胁(Advanced Persistent Threat,APT)骇客组织,它有各种别名,包括MenuPass、Red Apollo、POTASSIUM或Stone Panda等。过去APT10的攻击手法主要是借由鱼叉式网钓来攻击目标企业或政府的员工,但最新研究却显示APT10现是渗透攻击目标的供应链展开间接攻击。
该报告将APT10的新型态手法称为“云端跳跃行动”(Operation Cloud Hopper),该行动是先渗透IT代管服务供应商,以这些服务商作为跳板再攻击它们位于全球的客户。虽然此一手法一直到去年才现身,但很可能从2014年便开始,只是APT10于去年进一步扩大了规模并大幅改善攻击能力。
APT10的目的是窃取目标对象的智慧财产或是机密资讯,且横跨全球市场。研究认为,锁定MSPs对APT10来说是个投资报酬率极高的手法,因为只要成功入侵一家MSP,就可能获得数千家的潜在攻击对象,是一个搜集全球机密资讯的高效途径。
英国除了发现不少境内组织成为APT10的攻击目标之外,也揭露APT10同时正针对不少日本组织展开直接攻击,包括伪造日本政府的官方网站以进行网钓。
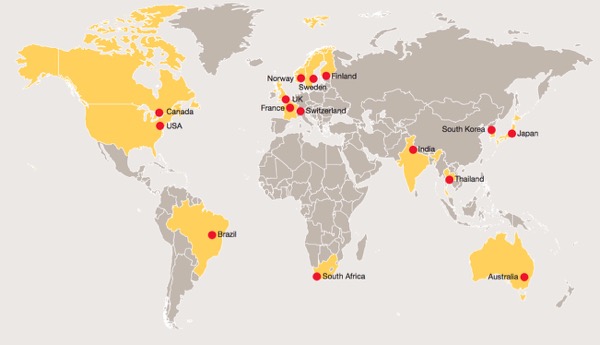
APT10锁定的对象分布地区。(来源:PwC)
PwC伙伴Kris McConkey指出,云端跳跃行动突显了全球组织应全面审查包括供应链在内的各种安全风险的必要性。



