
技嘉两款迷你准系统UEFI固件遭爆有漏洞,有被植入勒赎软件风险
报价宝综合消息技嘉两款迷你准系统UEFI固件遭爆有漏洞,有被植入勒赎软件风险
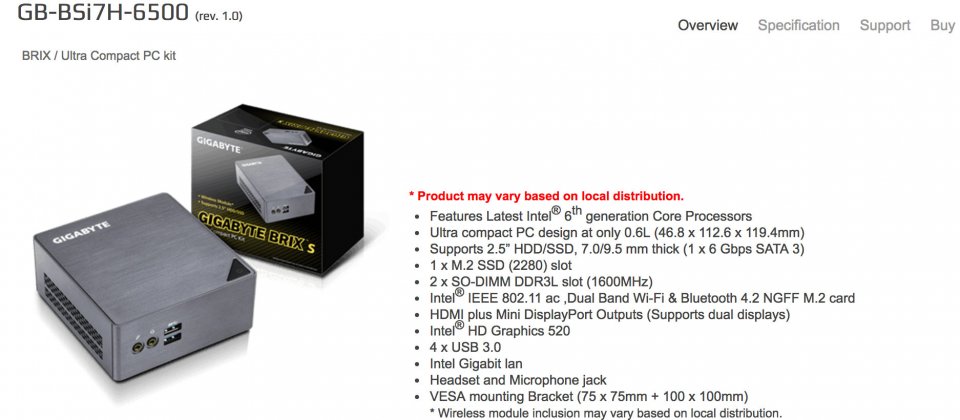
受影响的产品之一GB-BSi7H-6500。
图片来源:
技嘉
上周黑帽骇客亚洲大会(Black Hat Asia)上,安全业者Cylance公布技嘉电脑两款迷你准系统UEFI固件存在漏洞,可能遭到骇客植入勒赎软件。技嘉即将为受影响的产品释出修补程式。
安全人员发现,受影响的系统包括GB-BSi7H-6500 及 GB-BXi7-5775,两产品分别内建2016年5月(vF6)及7月版本(vF2)的American Megatrend Inc (AMI)的UEFI固件。
Cylance研究人员在上述系统中发现两项漏洞。第一项名为CVE-2017-3197的漏洞为技嘉实作UEFI固件时,未能在SMI handler加入适当防护机制,验证input pointer来防止未经授权的修改,让骇客可以系统管理模式(SMM)在SPI内存中写入指令。而CVE-2017-3198漏洞则是未在更新系统前进行固件档案的验证,此外,该漏洞也造成固件更新在未验证下以HTTP(而非HTTPS)下载到系统内,令骇客能借由AFU (AMI Firmware Utility)更新工具对固件写入任意程式码。
研究人员并撰写了一支概念验证攻击程式,借由内建Powershell dropper的Word 文件下载勒赎软件到固件中,成功防止技嘉系统开机,同样的漏洞也能让骇客植入rootkit而长期潜伏于系统中。
Cylance今年初发现这批漏洞后已经通知技嘉、AMI及美国卡内基美隆大学软件工程研究所的CERT/CC。CERT/CC也针对两项漏洞发布了漏洞通报。
技嘉预计在未来几天内针对GB-BSi7H-6500产品释出新版(vF7)固件,但GB-BSi7H-5775已经届产品终止(end of life)故不会再获得更新。



