
资安一周[0325-0331]:僵尸网络GiftGhostBot攻击全球购物网站,窃取消费者储值卡资料
Distil
重点新闻(03月25日-03月31日)
僵尸网络锁定全球数千个购物网站,窃取消费者储值卡资料与金额
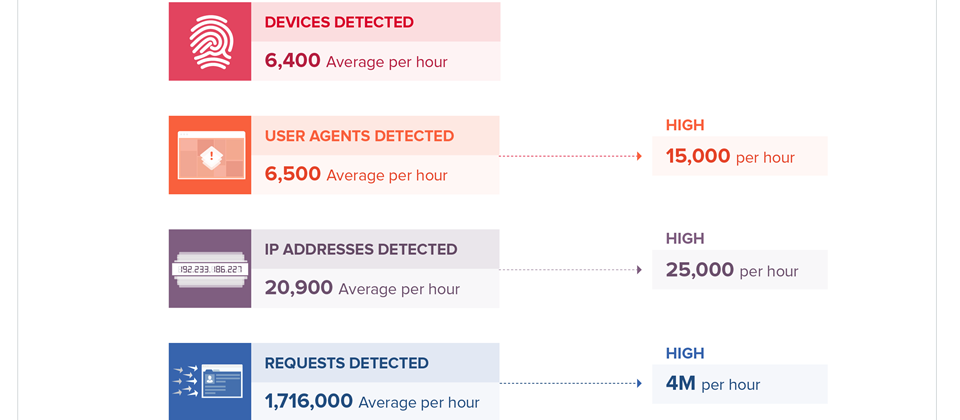
资安公司Distil资安研究员Anna Westelius发现,僵尸网络GiftGhostBot于2月底至3月中期间,锁定超过1,000个在全球各地网络商店的储值卡(Gift Card)网页,每小时提出超过400万个请求,高出正常流量的10倍,并窃取消费者储值卡账号资料与金额。Anna Westelius认为,GiftGhostBot并非发动DDoS攻击,而是它利用大量僵尸装置,透过自动化方式搜寻并窃取线上商店的储值卡资料,才会造成超过数百万个请求。Westelius建议消费者随时检查储值卡的余额,并且截图存证,以免余额遭到滥用之后,无法获得赔偿;另一方面,网站业者建议可加入图像验证机制(CAPTCHA),来降低僵尸装置侵入网站的风险。更多资料
Android应用程序滥用外挂打广告,严重影响手机使用效能
资安公司Palo Alto Networks旗下Unit 42资安研究团队于22日表示,近年来许多Android广告开始滥用插件(Plugin),除了会自动开启其他广告程式,还会自动下载其他应用程序,不仅影响手机的效能,甚至提高权限来窃取个人资料、银行资料和手机装置资料。光是使用DroidPlugin广告框架的App就有32个,或像使用VirtualApp滥发广告的App也有21个,如 Clean Doctor、bloodpressure等。目前Google Play已经移除26个内含外挂的App。更多资料
Google与Jigsaw开发免费工具,保护选举资讯免受网络攻击影响
Google与Alphabet旗下的Jigsaw共同开发一款免费的网站维护工具,专门锁定出版业、记者、非营利组织和选举监测网站,包含提供Project Shield服务,抵御DDoS攻击;提供两阶段认证机制和提供密码警报(Password Alert)机制,防止媒体受到网络钓鱼攻击。Google说明,由于骇客近年来逐渐针对出版业、记者和社运者发动网络攻击,已经危害到言论自由和获取资讯的价值观,所以希望可提供这套免费工具,保护选举资讯不被网络攻击影响。更多资料
Nokia年度报告:2016年破8成恶意软件专攻Android装置
Nokia在27日发布2016下半年度威胁报告显示,全球有超过1亿台行动装置受恶意软件感染,其中智能手机占了85%,而且有81%恶意软件专门攻击Android装置,其次iOS设备仅占了4%。该报告说明,虽然Android装置仍然是骇客攻击主要目标,但是iOS在2016下半年受到恶意软件攻击感染情形也逐渐上升,骇客经常利用Spyphone监控软件侵入iOS装置,追踪使用者电话、简讯、社交媒体、网络搜索和GPS位置等行动。更多资料
骇客上暗网兜售2亿笔网络论坛用户个资
资安新闻网站HackRead于26日指出,一名骇客利用SQL资料隐码攻击,入侵了25个使用旧版vBulletin程式的网络论坛,包括游戏论坛、娱乐论坛、动漫画论坛、技术论坛和网络安全论坛等,总共窃取了超过2亿笔个资,并在暗网市场贩卖这些个资。HackRead在2016年就揭露了,骇客会利用vBulletin 4.x程式的漏洞,发动SQL资料隐码攻击,当时vBulletin已发布vBulletin 4.2.2和vBulletin 4.2.3更新档修补漏洞。然而,HackRead近日运用Google进阶交叉搜寻时发现,还是有大多数论坛尚未更新vBulletin程式至最新版本,仍然使用过时的版本,才会持续有个资外泄的灾情出现。更多资料
赛门铁克2015年误发逾3万个凭证,Google不再承认其凭证
Google在3月24日于Google论坛宣布,由于赛门铁克在2015年误发了超过30,000个Google.com延伸验证凭证(Extended Validation,EV),未来不再承认赛门铁克签发的所有HTTPS凭证。 Google工程师Ryan Sleevi表示,原本Chrome浏览器会在地址列显示有效网域持有者,即赛门铁克的名称,然而,因为赛门铁克误发了大量凭证,从现在起至少一年间,Google不再显示这项资讯,也意谓著赛门铁克被降级为较不安全的网域凭证。未来Google利用更新Chrome的方式,逐渐废止赛门铁克签发的现有凭证。赛门铁克对此不满地表示,Google动作令人措手不及,而且这种措施也相当不负责任,并且提醒SSL/TLS客户,目前不用采取什么行动。更多新闻
维基解密再度揭露CIA利用恶意程式,感染苹果装置从事监控行动
维基解密于23日再度公布第二批CIA文件,指出CIA曾开发EFI/UEFI及固件恶意程式,锁定Mac电脑和iPhone,窃取装置内资料、联络人、简讯和通话纪录。这批名为暗物质(Dark Matter)的CIA文件是维基解密Vault 7行动的第二部分,揭露了CIA开发4款恶意程式Sonic Screwdriver、DarkSeaSkies、Triton和NightSkies 1.2,这些恶意程式长期潜伏在Mac电脑和iPhone,可躲避固件的密码防护而植入其他恶意程式。维基解密公布文件后,苹果发声明表示,文件中提及的iPhone漏洞已在2009年修补完成,而所有Mac漏洞在2013年后也都不复存在。更多新闻
专家指控Let's Encrypt竟发PayPal字样的凭证,给1万5千多个钓鱼网站
SSL商店加密专家Vincent Lynch近日发现,免费凭证发行机构Let's Encrypt已发行15,270个内含PayPal字样的凭证,其中约96.7%是钓鱼网站,表示14,766个网钓网站拥有与PayPal相关的凭证。Lynch利用crt.sh搜索引擎,找寻内含PayPal字样凭证的网站指出,PayPal钓鱼网站泛滥的程度比原先认为还严重。他认为,全球网络目前从HTTP迁移到HTTPS,Let's Encrypt虽然功不可没,但由Let's Encrypt所发行凭证,加密了所有网站传输,包含恶意网站在内。同时他也担心,未来这些钓鱼网站如果也拥有合法凭证,使用者可能也会相信这些网站是合法且正当的。更多新闻
双栖Word宏病毒现身,能同时感染Windows和Mac OS电脑
资安公司Fortinet日前揭露,最近有一支Word宏病毒,可根据受感染电脑的操作系统为Windows或是Mac OS,来启动不同的恶意程式,协助骇客侵入电脑窃取资料。骇客利用夹带恶意宏的Word档传播恶意软件,受害者启用宏功能之后,便可执行恶意的Visual Basic for Applications(VBA)程式,侦测受感染者操作系统类型,并且执行适用于该平台的恶意程式。Fortinet表示,不管是在Windows或macOS上的恶意程式行为都差不多,皆是利用既有的Meterpreter模组来连结远端服务器,进一步下载其他有害程式。更多新闻
整理⊙黄泓瑜



