
资策会靠资料科学有效预测IoT安全威胁趋势,目标布局AI人工智能资安
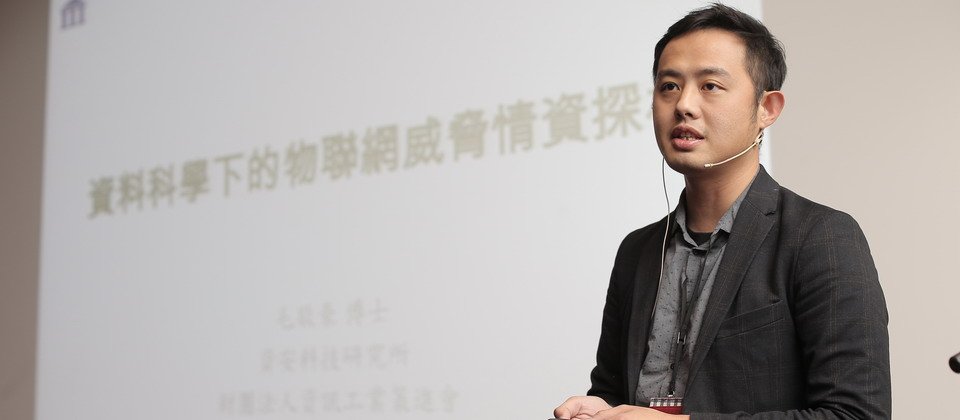
过去擅长沙箱巨量资料分析和资安云端防护研究的毛敬豪希望透过情资整合,并结合资料科学方法,透过有效分析方式来拆解恶意程式的基础架构,来找出潜在的IoT资安威胁。
这2年不少资安厂商都开始展开AI人工智能资安布局,试图想要切入AI资安新兴市场,而台湾也不落人后,来自资策会资安科技研究所组长毛敬豪近日参加台湾资安大会时,也分享他们最近如何利用资料科学分析方法,来有效预测IoT资安威胁的新成果。
人工智能资安从几年前开始就有不少讨论,但却迟迟没有商用化,直到最近几年,云端运算技术发展成熟,加上有越来越多开源AI开发工具释出,大幅降低了企业进入门槛,才使得人工智能资安开始有了更多讨论。过去擅长沙箱巨量资料分析和资安云端防护研究的毛敬豪希望利用资料科学方法,透过机器学习和采用更多层类神经网络架构的深度学习技术,来找出资安威胁原因。
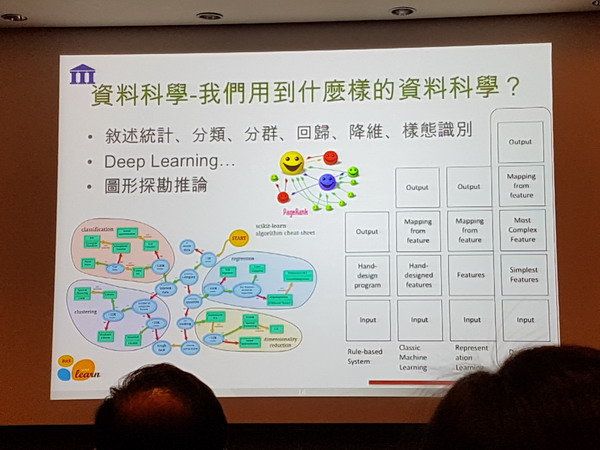
资料科学一般涵盖了叙述统计、分类、分群、回归、样态识别等各类型分析方法,毛敬豪表示,要利用资料科学来探索资安威胁的原因,第一件事就是得先搜集足够多的情资才可以用于分析使用,“资料分析不能只讲原理、原则,而是以实际发生状况做分析,”因此毛敬豪说,他们取得这些情资的主要来源,包括从恶意软件报告,如VirusTotal、VirusShare、 Anti Virus等,或者是一些漏洞披露数据库,如CVE、VulDB、NVD,以及弱点攻击程式数据库Exploits Database、0Day Bank等。
当然光只靠公开的漏洞数据库或网站,来取得这些资安情资还不够,他们还加入了来自社群媒体相关的情报。毛敬豪解释,这是因为一些网络设备存在的老旧漏洞,并不是常见漏洞,所以并不会出现在如CVE漏洞数据库中,而只会在特定社群来讨论,再加上,现在因大量IoT设备而出现关于IoT弱点的情资,也是来自四面八方,难以只靠少数资安人力就能完整掌握,“所以社群媒体情资就变得非常重要。”毛敬豪说,目前他们分析的社群媒体是以Twitter为主,之后也会加入Facebook,未来更计划加上论坛使用者讨论内容来做分析。
毛敬豪表示,当搜集到的情资越多越完整,这也就代表他们能从更多不同角度来看待问题,包括探讨不同漏洞影响程度等。而在分析前还必须拟好问题假设,等到确定问题后,接下来才是建立资料分析模型。
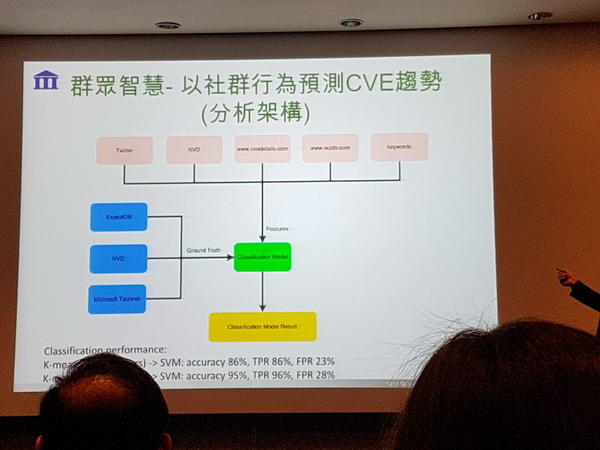
毛敬豪和其团队成员也打造一个弱点情资分析架构,可以套用在不同情资分析类型,包括Twitter、NVD、Keyword等。他也举了如何利用社群行为来预测CVE漏洞趋势当例子。作法上,是先将这些搜集到的情资,先利用特征关联方式,来建构出一个大型资料表(BigTable),并采用监督式机器学习方式来建立分类模型(classification model),同时也利用Exploits Database、NVD和微软Technet,以做为机器学习监督的参考基准,最后才产生分析结果。他们发现,在初步分析结果,SVM(Support vector machine)的准确率可以达到86%,不过这部分还可以再提升。
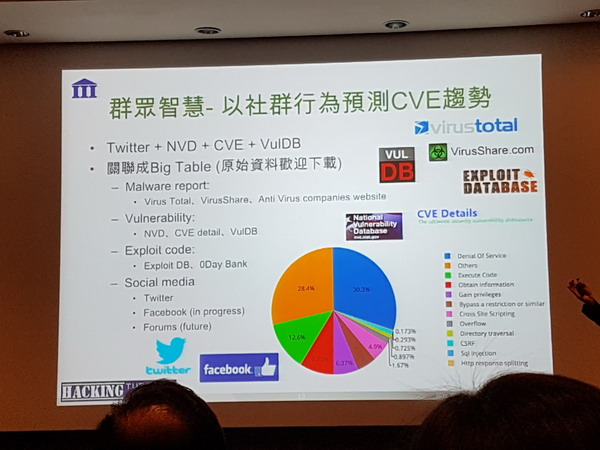
毛敬豪也分享他们从去年5月到11月Twitter上有关CVE特征的分析成果,结果发现NVD公布的CVE数量和Twitter的讨论热度成正比,每当CVE出现在被揭露的月份时,该月Twitter上就会出现大量讨论,透过社群讨论行为分析,他们进一步发现,讨论最多的是以操作系统弱点最多、其次是网通设备,不少资安产品也都榜上有名。“这些都能用于判断CVE弱点发展趋势。”他表示。
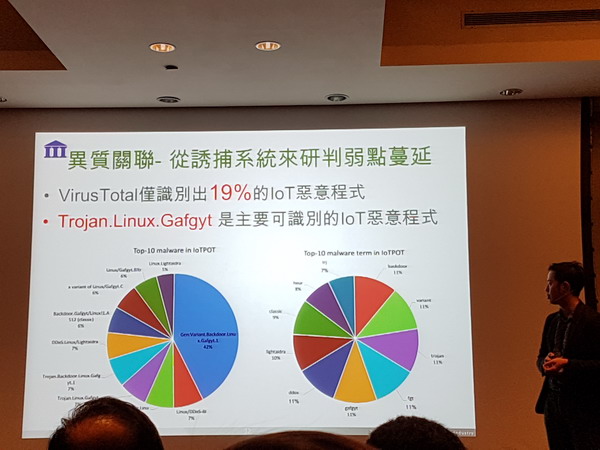
毛敬豪当天分享的另一个利用资料科学分析资安的例子是他们利用日本横滨大学研发一个取名为IoT-Pot诱捕系统,取得恶意程式情资后,并利用与社群情资跟弱点数据库情资做异质关联分析,以预测弱点的扩散程度。
毛敬豪表示,他们利用免费线上扫毒服务VirusTotal来进行样本资料Labeling后,结果发现VirusTotal能成功辨识的恶意样本识别率只有19%,代表剩下将近81%的恶意程式都无法加以辨识。进一步分析后,这些被识别出的恶意程式,其中最常见的是一款名叫Trojan.Linus.Gafgyt的IoT恶意程式。其他也发现不少过时PC漏洞被利用于IoT装置设备上。此外,这些IoT恶意程式以Linux环境的ELF执行档格式居多,而PC为主的恶意程式则以PE32、ELF 32-Bit 格式最多,并多采用ARM、MIPS、Intel 80386硬件架构为主。
当有情资后,如何利用关联分析去推论从已知黑名单,来找出未知骇客基础架构是毛敬豪一直想要做的事。所以后来,他们也开发一套反向追踪系统Ziffersystem,能透过分析方式来拆解恶意程式的基础架构,以协助他们追踪到源头这个恶意程式背后的连线者是谁,像是可以利用试探恶意网域的连结,或是对于Drive-by-Download的转址进行分析,如IP、URL等进行潜在分析,最后并绘整成一张可疑黑名单图表。
以后,当新取得可疑资料后,如新的URL位址,系统马上就可以很快拿来比对黑名单图表,一旦匹配符合,代表就有可能是潜在黑名单。他们利用这个机制过去每个月都帮他们找到许多黑名单。不仅如此,去年Mirai僵尸网络攻击事件,他们后来也透过此方式,从Trojan.Linus.Gafgyt样本中发现和Mirai的攻击中继站位址不少都是重复的,代表两者间可能存在某种程度的关联性。
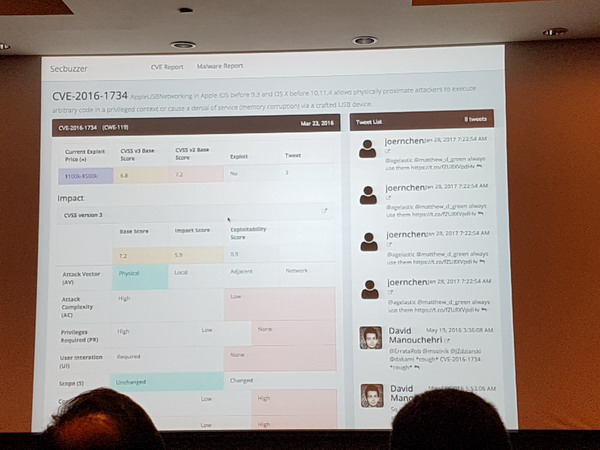
毛敬豪表示,接下来也计划将Ziffersystem整合到SecBuzzer这个即将4月底上线的情资分析平台。这个网站初期将会提供各种情资,包括CVE排名、目前漏洞价位,及在推特讨论热度等,另外也会针对他们搜集到的恶意样本分析制作成恶意软件报告,供有需要的企业或资安厂商来取用。
接下来,毛敬豪也提到,他们还有一个资安旗舰计划,将以机器感知(渗透测试)、深度学习和资料隐私安全三大资安研究计划为主。未来这些研究成果也将透过一些SDK核心模组和情资API串接方式,可以优先让国内业者采用。



