
国家级骇客骇70台PC偷用麦克风侧录,暗传Dropbox偷走600GB资料
骇客利用网约邮件或社交工程诱使锁定的目标开启含有恶意宏的微软Office文件。
CyberX
安全公司CyberX研究发现 一宗大规模国家级骇客攻击行动,入侵至少70台研究及油电管路管理人员的电脑,透过Dropbox,窃取重要对话、密码、文件等超过600GB的资料。
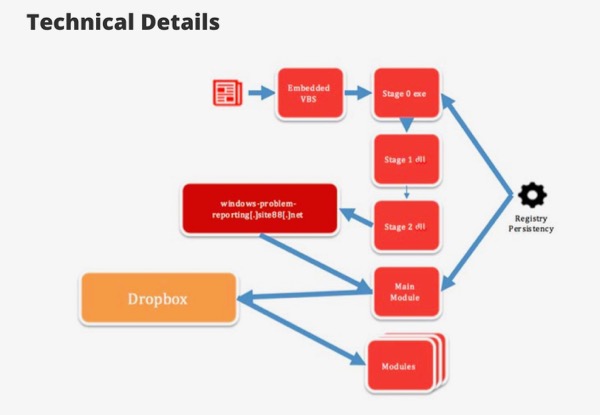
在这项攻击中,骇客利用网钓邮件或社交工程,诱骗使用者必须开启含有恶意宏程式的Microsoft Office文件,开启后启动一连串过程,下载DLL、再从免费代管网站下载恶意模组,包括浏览器、档案、系统资料搜集及麦克风控制软件。
被害者电脑被感染后,即可窃听重要人士的机密对话,再将录音资料、重要画面截图、文件及密码等资料上传到Dropbox,最后将这批资料传到外部服务器作为分析、监控之用,达到侵扰(bug)的目的,因此被研究人员命名为BugDrop行动。
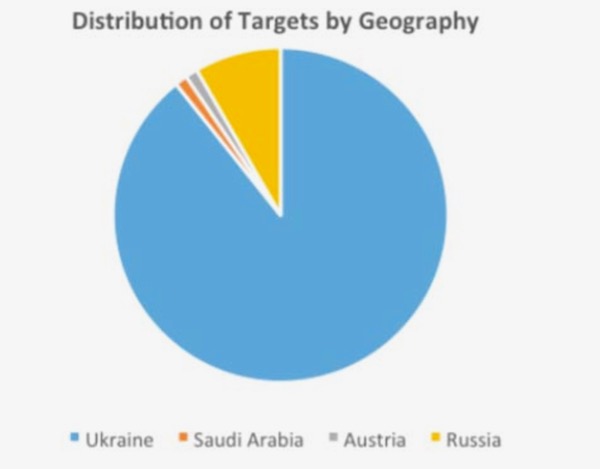
受害者之中,有新闻媒体记者、油管或天然气管的远端监控系统设计人员、从事人权及反恐行动监控的国际组织,科学研究机构人员等,多半集中在乌克兰、俄罗斯,少部分位于沙乌地阿拉拍及奥地利,许多人所在地被视为恐怖分子的基地。 (下图,来源:CyberX)
原本研究人员一开始觉得BugDrop行动的攻击技术和ESET在2016年5月发现的Groudbait行动很像,但进一步研究发现BugDrop行动的手法更为高明,像是用不必注册的免费代管网站作为C&C服务器,并且利用通常不会被公司防火墙封锁或监控的Dropbox作为中继站。
此外,骇客的攻击手法也很高竿,曾用于Duqu与BlackEnergy等恶意程式的反射式DLL注入(Reflective DLL Injection),后者可在不呼叫一般Windows API情况下载入恶意程式,借此避过安全验证再进入电脑内存,而其使用的加密DLL也能躲开一般防毒软件及沙盒系统的侦测。
研究人员认为,BugDrop一项精心策划的攻击行动,因为骇客需要有一座庞大后端来储存、解密及分析从受害电脑搜集到的每天数GB的非结构化资料,还有有一组人来处理,并执行大数据等级的资料分析作业。从其使用的高明的恶意软件及庞大后端基础架构来看,背后必然有丰沛资源的组织支持,甚至发动此次攻击的骇客也拥有相当实地经验。
下图为攻击手法。(来源:CyberX)
这是最新一宗暗指俄罗斯政府策划攻击的研究。去年秋天以来,美国多次指控俄罗斯干涉美国总统大选,两国外交关系陷入紧张至今。



