
资安一周[0211-0217]:无档案恶意软件渗透全球40个国家的银行、政府和电信业
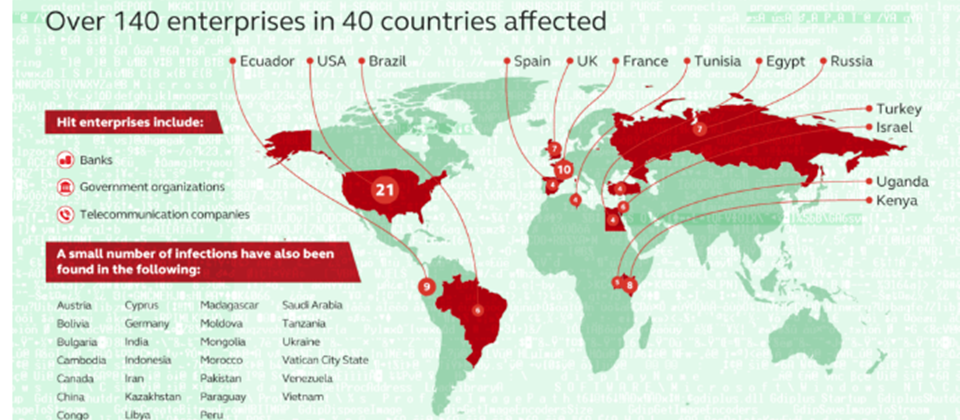
无档案恶意程式横行全球40个国家
卡巴斯基
重点新闻(02月11日-02月17日)
骇客破解领务局外馆联系信箱密码规则,上万笔民众个资外泄
外交部领务局近日出面表示,多数领务局与外馆联系信箱密码遭骇客破解,造成信箱内容的资料外泄,估计有15,000笔曾利用出国登录系统的民众个资外泄。领务局根据SOC系统的Log中发现,邮件系统在去年10月就出现大量不属于外交部网域的IP,存取驻外使馆联系信箱。因为外馆联系信箱密码具有规则性,所以骇客仅取得一、两个信箱密码后就能够破解117个所有外馆的联系信箱。外交部目前已通知受影响民众,建议民众更换信箱密码,避免骇客利用民众个资,窃入信箱。此外,外交部找资安专家调查,初步判断领务局内部电子邮件主机、文件、护照操作系统等相关主机则无入侵迹象。行政院资安处也在2月3日介入调查表示,骇客利用具匿踪功能的洋葱网络(TOR)入侵,无法查证真实的攻击来源IP。更多新闻
开启含宏恶意程式的Word文件,骇客即能操控Mac OS电脑
资安公司Synack研究总监Patrick Wardle近日发现,有一支恶意的宏程式藏在Word文件专门感染Mac OS电脑。受害者同意开启恶意宏后,会将宏内建的恶意软件安装至Mac电脑,骇客就能侵入窃取受害者电脑的内部资料、浏览纪录和密码等,以及操控视讯摄影机。此外,Patrick Wardle检验了样本发现,文件标题为“U.S. Allies and Rivals Digest Trump’s Victory - Carnegie Endowment for International Peace.docm”。骇客可能伪装非政府营利组织或基金会名义寄发恶意文件,诱骗受害者开启该文件。Wardle指出,使用者若不同意开启该文件宏,就不会被感染。更多资料
勒索软件DynA-Crypt锁定被害者屏幕,每5分钟随机删除电脑资料
资安公司GData恶意软件分析师Karsten Hahn发现,最近出现一个新的勒索软件DynA-Crypt,不仅会加密受害者电脑的资料,还会窃取并删除电脑资料。这些窃取资料包括,使用者的行为纪录、系统声音、输入键盘的命令、Skype联络人、Chrome和Firefox的浏览行为等。DynA-Crypt锁定被害者电脑屏幕后,出现要求支付勒索赎金的讯息,警告若没马上支付,每5分钟会随机删除电脑资料。GData认为,这类勒索软件已经有解锁方式,受害者可不需支付赎金。更多资料
Android银行木马Marcher感染上万台装置,窃取信用卡资料和银行资料
荷兰资安公司Securify研究人员发现,Android银行木马Marcher在过去6个月建置了9个僵尸网络,专门感染Android 6.0.1和Android 7.0 装置。其中,有一个僵尸网络感染了11,000台装置,分布在德国(5,700台)、奥地利(3,100台)、法国(2,200台)。骇客用寄发钓鱼简讯给受害者,伪装成是What’app或Netflix App的连结,来骗取Android管理权限,就能窃取受害者资料和操控该装置,也会要求受害者输入银行账号,窃取银行资料。更多资料
波兰20家银行遭恶意软件感染,攻击来源竟是国家金融监管局
资安部落格BadCyber指出,波兰至少有20家银行感染恶意软件,部分资料遭窃。波兰金融网络监控中心初步调查显示,攻击来源IP竟然来自波兰金融监管局网站,金融监管部门成了攻击金融机构的帮凶,但还不清楚该IP是否为真实来源。赛门铁克检测发现,该恶意软件源代码与恶意软件Lazarus源代码有共同的字串,怀疑为同一类型的恶意软件。Lazarus在2009年出现,主要是攻击美国和韩国的银行机构,2016年孟加拉银行遭窃案,也发现当时使用的恶意软件也跟Lazarus相似。更多资料
无档案恶意软件横行,全球140个银行、政府及电信遭渗透
卡巴斯基实验室于2月8日提出警告,名为Meterpreter的无档案(fileless)恶意程式渗透了全球40个国家的逾140个组织,包括银行、电信业者及政府机构。骇客是利用渗透测试框架Metasploit framework产生脚本程式,该程式会分配内存、解析Windows API,并把Meterpreter直接下载到RAM上,还以Windows中的Netsh网络配置命令行工具建立被骇主机及骇客服务器之间的传输通道。卡巴斯基也发现,全球超过140个组织网络的Windows注册档中有不同恶意PowerShell脚本的踪迹,这些踪迹皆为木马程式,其中光是在美国就有21个组织受到影响,中国也在名单之列。更多新闻
Windows装置小心! Mirai木马程式来了
俄国资安业者Mr. Web发现,Mirai已经出现新变种,可感染Windows装置。这支木马会在Windows装置上面自我复制扩大感染。此外,若是感染Microsoft SQL及MySQL等数据库,这只木马程式还会建立具有管理员权限的使用者账号,来执行更多种恶意任务,包括启动执行档、删除档案、植入自动启动的图示或在Windows registry建立相应log档,想成为骇客开启日后攻击或窃密的大门。过去,骇客只利用Mirai恶意软件感染Linux的IoT装置,就可操控200多万台IoT装置成为僵尸装置,发动1.5Tbps的DDoS攻击,现在还可操控Windows装置,恐怕灾情会更严重。更多新闻
IDC:亚太区8成4的企业资安策略仅达最低标准
根据IDC最新的研究结果显示,亚洲(不含日本在内)800多家企业,发现高达84%企业资安策略位于成熟度底线,其中有43.8%的企业属于最不成熟的单点型(Ad Hoc),仅部署最基本的资安防护,且缺乏专职的资安人员;此外有40.2%的企业落在回应型(Opportunistic),配备专责资安人员,但多半仍仰赖外部资源,且资安配置以法规要求的范围为限,并未具备清楚的防护架构与内部风险评估机制。IDC表示,综观全球,资安管理问题主要都环绕在人员与安全技术两大挑战,但在亚太区,缺乏专责的专业资安人力是一大问题,许多企业仍将资安列为资讯部门的部分责任,甚至让资讯长主掌资安事务,凸显出企业对于安全威胁本质的不了解。更多新闻
Nexusguard:未来骇客会持续锁定政府和金融机构发动DDoS攻击
资安公司Nexusguard发布第四季DDoS攻击威胁报告指出5项重点,200Gbps以上的DDoS攻击较少、12月DDoS攻击次数跟11月相比增加了52%、金融机构的应用防火墙装置收到的警告与11月相比增加2.86倍、美国消费品安全委员会侦测到17,872,563次DNS攻击,以及从10月到今年2月监测到426,770台IoT僵尸装置。Nexusguard认为2016年重大的DDoS攻击事件,经常是1Tbps规模以上的DDoS攻击。而且,骇客发动这些大规模DDoS攻击的方式,是利用IoT装置的安全漏洞成为僵尸装置攻击,未来会有越来越多僵尸装置出现。骇客也会持续锁定政府和金融机构发动DDoS攻击。更多资料
整理⊙黄泓瑜



