
资安一周[0121-0203]:资安部落格版主查出Mirai作者真实身份,疑似资安公司老板
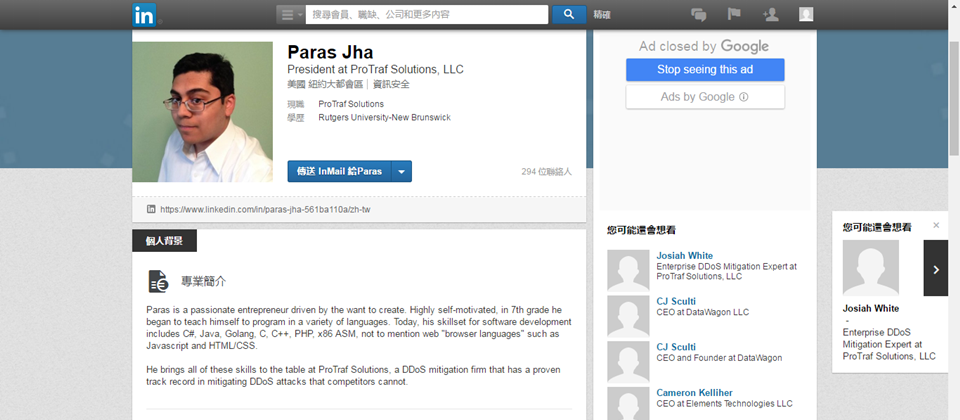
僵尸网络Mirai作者疑是资安公司老板,但本人否认
重点新闻(01月21日-02月03日)
僵尸网络Mirai作者疑是资安公司老板,但本人否认
资安部落格KrebsOnSecurity版主Brian Krebs在“Who is Anna-Senpai, the Mirai Worm Author?”文章中揭露,资安公司ProTraf负责人Paras Jha,可能是Mirai作者Anna-Senpai的真实身份。Minecraft游戏商ProxyPipe向Kerbs透露,曾遭竞争对手雇用lelddos骇客组织攻击,而ProTraf公司疑是幕后成员,但ProTraf公司员工仅三人。Krebs发现,Paras Jha所用昵称dreadiscool在GitHub上账号的程式码与Mirai部分雷同,且Paras Jha在LinkedIn个人资料列出的技能专长,与Mirai作者在骇客论坛的专长介绍几乎一样。因此,Krebs推论Paras Jha就是Mirai作者,但Paras Jha在部落格撰文否认参与Mirai攻击行动,并删除个人LinkedIn资料。更多资料
网络勒索服务变本加厉!改采抽成分润制,还能量身客制攻击手法
一位资安研究人员Xylitol(推特昵称)近日揭露,一种新的网络勒索服务(RaaS)Santa ,宣称可提供量身订做网络勒索攻击,甚至包括如攻击天数、使用勒索软件的类型和指定赎金金额。其中,这种勒索服务也改采抽成付款,以勒索赎金的30%做为报酬,不需事先支付购买勒索服务的费用。除此之外,勒索服务平台还支援多国语言,让不同国家使用者利用此勒索服务。只要填写申请表,就会有专职骇客锁定目标发动攻击。更多资料
恶意软件Fruitfly可在Mac OS开后门,远端操控受害者电脑
资安公司Malwarebyte Labs研究人员Thomas Reed发现,Mac有一个长期未被揭露的恶意软件 Fruitfly(代码为OSX.Backdoor.Quimitchin)。骇客会利用它在Mac OS和Linux系统电脑开后门,远端操控受害者的电脑,例如移动受害者的鼠标与摄影机。目前,Mac已经发出修补档,防止电脑受到该恶意软件的感染。Thomas Reed指出,从恶意软件Fruitfly源代码发现,它使用了非常老旧的程式语言,最后一次更新时间是在1998年。过去,中国与俄罗斯骇客经常利用 Fruitfly,窃取欧洲和美国生物医学研究机构的研究资料。更多资料
Check Point全球威胁报告:2016全球恶意软件第一名是Conficker
根据Check Point威胁情报研究团队,在1月16日发布的全球威胁报告指出,2016年 12月发动攻击前10名最多的恶意软件,依序是Conficker、 Nemucod、Slammer、Nivdort、 RookieUA 、Cutwail、Cryptowall、Sality、 Parite和Virut 。其中,恶意软件Conficker占了所有恶意软件攻击的10%,在近几个月都保持全世界最盛行的恶意软件。此外,2016年经常出现的勒索软件Locky,在2016年12月攻击次数跟11月相比,降低了81%。Check Point认为,骇客往年都会在圣诞节假期的期间,减缓发动攻击的频率。他们预估,今年1月后,勒索攻击数量会上升,回复到一般的攻击规模。更多资料
银行木马BankBot伪装Google Play付款画面,骗取使用者信用卡资料
资安公司Dr.Web研究人员指出,最近地下论坛释出了一个不知名的银行木马源代码,并遭其他骇客用来创造一支银行木马BankBot,专门锁定Android装置。BankBot感染后会伪装成Google Play商店、WhatsApp 、Facebook 、YouTube或Uber等热门App的图示。一旦使用者启动该恶意程式后,会出现付款画面,来骗取使用者信用卡资料。不只如此,BankBot还会检查使用者装置,是否安装了特定银行或支付App,如Sberbank Online、PayPal、StarMobile、Bank of America Mobile Banking等39个金融App,进而伪造这些受害者手机上已有App的身份验证表单,来骗取使用者输入个人资料。更多资料
Google云端通讯服务成骇客勒索帮凶,传达骇客控制指令至Android用户
资安公司Fortinet研究人员Kai Lu公布,一款专门攻击Android装置的勒索软件Locker,会锁定屏幕要求使用者输入信用卡资料。这款勒索软件与过去发动勒索攻击方式不同,它利用Google 云端通讯服务(Google Cloud Messaging,GCM)发送命令,操控遭到感染的Android装置。Kai Lu认为,未来可能有更多骇客利用Google云端通讯服务发动勒索攻击。骇客利用Google云端通讯服务,传递指令给App使用者,并监控遭到勒索软件Locker感染的Android装置。Google云端通讯服务原先是Google提供给Android App开发者的免费服务,可让开发者透过此服务传递资料给App注册的用户。用户也会透过Google云端通讯服务,回传资料给应用程序开发者。骇客利用这项服务传递控制指令给Android用户,例如锁定或解除屏幕锁定、新增或删除联络人、发送简讯和更新勒索软件程式码等,共有多达20种类型的指令。更多新闻
Firefox 51跟随Chrome脚步,将含密码的HTTP网页标示为不安全
继Google Chrome之后,Mozilla近日也宣布Firefox 51将把含有密码等机密资讯字段的HTTP网页标示为不安全。HTTPS为HTTP通讯协定的安全版,它经由认证与加密建立了安全传输,避免通讯遭到窃听或窜改。目前Firefox是在网址列上以绿色的锁头代表,辨别使用者造访的网站使用了HTTPS加密通讯协定;然而,若是造访HTTP网站,则无特别的显示。目前在各大业者积极推动HTTPS加密网络的风潮下,Mozilla追踪Firefox所造访网页发现,采用HTTPS网页的比例,已从2015年8月的38%,成长到2016年10月的48%。更多新闻
甲骨文安全公告今年首发,一口气修补史上第二多的270个漏洞
甲骨文发布今年第一波安全公告,一举修补多达270个漏洞,涵括Oracle数据库、E-Business Suite、Fusion Middleware、Oracle Sun产品、Oracle Java SE、MySQL数据库、Enterprise Manager Grid Control、Industry Applications等产品。其中,有超过100项漏洞可能在无需身份验证下,被远端攻击者入侵,而大部分漏洞可经由HTTP协定开采。本次修补的漏洞中,Java SE占了17项,其中16项在不经验证下可被远端滥用,有3项CVSS风险分数在9.0以上。MySQL出现27项漏洞,其中5项可被远端入侵。Oracle Database这次只修补了2项漏洞,且都没有远端滥用风险。Solaris与Oracle VM VirtualBox各修补了4项漏洞,包含可被远端滥用的中度CVSS风险漏洞,分别出现在Solaris核心及VirtualBox的GUI中。更多新闻
Chrome的Acrobat扩充工具被发现有XSS漏洞
Adobe日前释出的Acrobat Reader DC,当时已因未告知使用者,自动在Chrome浏览器上安装扩充套件,以及会从远端搜集使用者资讯颇受议论。最近,安全研究人员又发现该扩充套件存在跨站指令码(XSS)漏洞,所幸Adobe已经修复。Google旗下的资安团队Project Zero研究人员发现,这个扩充套件,在未清楚告知使用者情况下,便会安装在Chrome浏览器,存在JavaScript程式码执行漏洞,让原本不应执行的程式码可以被执行。Adobe表示,Project Zero发现漏洞已修补完成,已经没有同样的问题。更多新闻
整理⊙黄泓瑜



