
研究人员:已修补的LinuxSystemdv288漏洞被低估,骇客可取得最高权限
报价宝综合消息研究人员:已修补的LinuxSystemdv288漏洞被低估,骇客可取得最高权限
图片来源:
Sebastian Krahmer
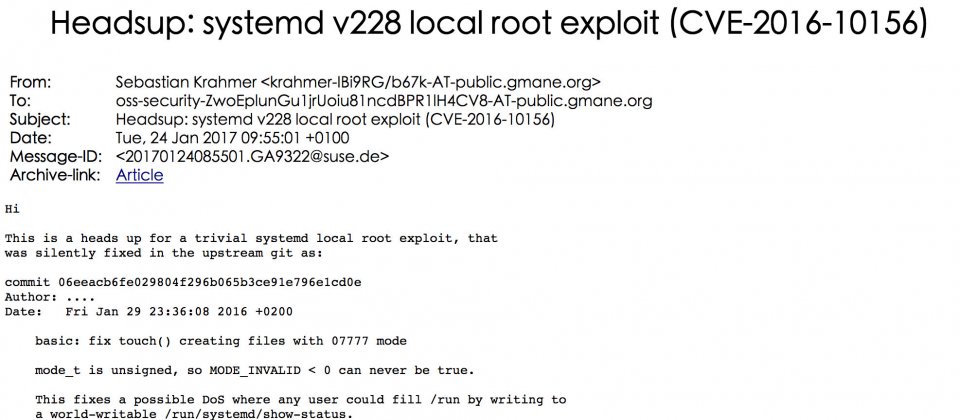
安全研究人员Sebastian Krahmer本周指出 ,Linux平台所使用的初始化系统systemd v228曾被修补的漏洞并不如当初以为的那么简单,而是可能允许骇客取得装置的最高权限。
2015年10月时,systemd v228曾被揭露一可能造成阻断服务(DoS)的安全漏洞,然而,Krahmer却发现,该漏洞不仅可引起服务阻断,造成系统当机或重新开机,还能用来扩张权限以取得装置的最高权限。
虽然该漏洞在2016年1月的systemd v229中就被修补,而且现在最新的systemd版本为v232,但外界相信应该还有许多Linux版本仍旧采用systemd v228。
Krahmer也发现只要简单地修改网络上的概念性攻击程式就能针对该漏洞展开攻击,不幸中的大幸是,该漏洞无法透过网络开采,必须实际接触装置才行。



