
Chrome浏览器的Acrobat扩充工具被发现有XSS漏洞
报价宝综合消息Chrome浏览器的Acrobat扩充工具被发现有XSS漏洞
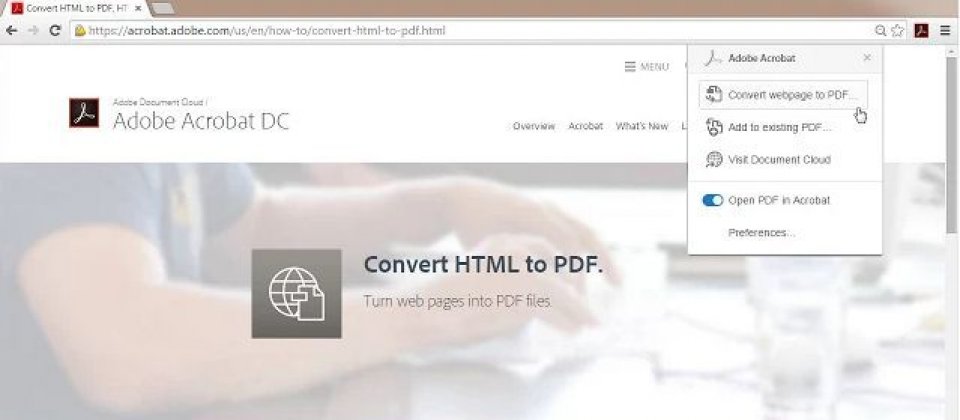
图片来源:
Chrome Web Store
奥多比(Adobe)日前释出的Acrobat Reader DC,当时已因未告知使用者会自动在Chrome浏览器上安装扩充套件,以及会从远端搜集使用者资讯而颇受议论,如今又有安全研究人员发现该扩充套件存在跨站指令码(XSS)漏洞,所幸Adobe已经修复。
Google旗下的资安团队Project Zero研究人员发现,这个在未清楚告知使用者情况下便会安装在Chrome浏览器的扩充套件,存在javascript程式码执行漏洞,让原本不应执行的程式码可以被执行。
Adobe在上周释出的新版Acrobat Reader DC软件,原本是提供用户浏览PDF等文件使用的阅读器,过去都是独立存在,但Adobe却悄悄在使用者安装的同时,也在Chrome浏览器上自动安装扩充套件,让使用者在透过Chrome开启PDF文件时,改而透过该扩充套件开启,由于Adobe还会透过该扩充套件搜集用户的浏览器、使用者使用情况等资料,一度引发外界议论。
Adobe表示,严肃看待Project Zero发现的漏洞,并已经完成修补,新下载的软件已经没有同样的问题。



